CVE-2021-41773
go भाषा में poc&exp परियोजना। घोषणा: यह परियोजना लेखक के दैनिक अध्ययन नोट्स से ली गई है। कृपया संबंधित तकनीकों और उपकरणों का उपयोग अवैध परीक्षण के लिए न करें; इससे उत्पन्न होने वाले किसी भी प्रतिकूल परिणाम के लिए लेखक जिम्मेदार नहीं है।
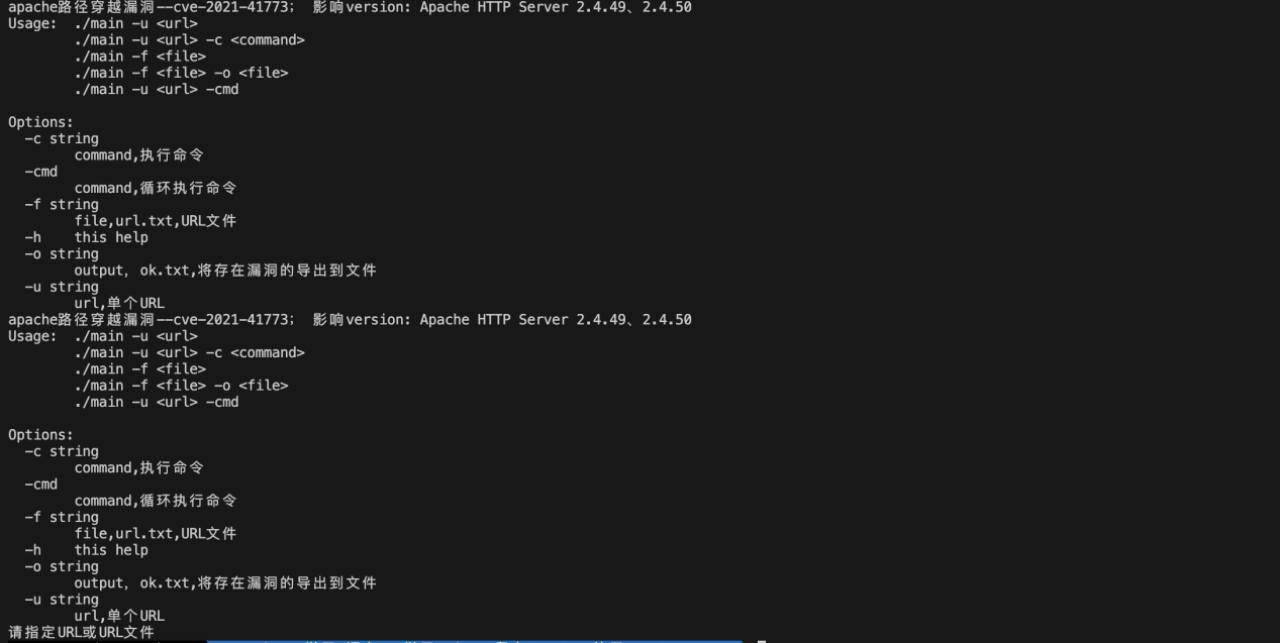
उपयोग:
./main -u <url>   एकल url
./main -u <url> -c <command>  एकल url पर एकल कमांड निष्पादित करें
./main -f <file>  सामूहिक रूप से url फ़ाइल सत्यापित करें
./main -f <file> -o <file>  url फ़ाइल सत्यापित करें, कमजोरियों वाले निर्यात करें
./main -u <url> -cmd    लूप में गैर-इंटरैक्टिव रूप से कमांड निष्पादित करें
प्रोग्राम रन परिणाम:
लेखक का अगला कदम thread मॉड्यूल जोड़ना है, -t का उपयोग करके मल्टीथ्रेडिंग कार्य करना; बहु-कमजोरी सत्यापन और शोषण मॉड्यूल जोड़ना।
go भाषा के शुरुआती, दिग्गज कृपया नरमी से बोलें
यदि यह परियोजना आपकी सीखने में थोड़ी भी मदद करती है, तो कृपया लेखक को स्टार्स दें!!!
 aqiao-jashell/cve-2021-41773

