
 ap425q/whisper-pair
फास्ट पेयर भेद्यताओं (CVE-2025-36911) के लिए ब्लूटूथ लो एनर्जी उपकरणों को स्कैन करता है, यह परीक्षण करता है कि क्या सहायक उपकरण अनएन्क्रिप्टेड कुंजी-आधारित पेयरिंग अनुरोधों को स्वीकार करते हैं, जिससे डिवाइस अपहरण और ट्रैकिंग सक्षम होती है।



WhisperPair हमलों के प्रति संवेदनशील ब्लूटूथ एक्सेसरीज़ का पता लगाने के लिए सुरक्षा अनुसंधान उपकरण
🌐 WhisperPair अनुसंधान • 📦 स्थापना • 🚀 उपयोग • 🔬 तकनीकी विवरण
यह उपकरण केवल अधिकृत सुरक्षा परीक्षण और अनुसंधान के लिए है। स्पष्ट प्राधिकरण के बिना उपकरणों का परीक्षण करना आपके क्षेत्र में कानूनों का उल्लंघन कर सकता है। केवल उन उपकरणों का परीक्षण करें जो आपके स्वामित्व में हैं या जिनका परीक्षण करने की अनुमति आपके पास है।
Google Fast Pair समर्थित ब्लूटूथ एक्सेसरीज़ में एक-टैप पेयरिंग और खाता सिंक्रोनाइज़ेशन सक्षम करता है। जबकि Fast Pair को कई लोकप्रिय उपभोक्ता ब्रांडों द्वारा अपनाया गया है, शोधकर्ताओं ने पाया कि कई प्रमुख उत्पादों ने Fast Pair को सही ढंग से लागू नहीं किया है, जिससे एक खामी उत्पन्न होती है जो एक हमलावर को उपकरणों को हाईजैक करने और Google के Find Hub नेटवर्क का उपयोग करके पीड़ितों को ट्रैक करने की अनुमति देती है।
WhisperPair व्यावहारिक हमलों का एक परिवार है जो प्रमुख ऑडियो एक्सेसरीज़ पर Fast Pair कार्यान्वयन में एक खामी का लाभ उठाता है। निष्कर्ष दिखाते हैं कि कैसे एक छोटा उपयोगिता 'एड-ऑन' सैकड़ों लाखों उपयोगकर्ताओं के लिए बड़े पैमाने पर सुरक्षा और गोपनीयता जोखिम पेश कर सकता है।
📖 पूर्ण शोध पत्र और विवरण के लिए, whisperpair.eu पर जाएँ
WhisperPair हमलावरों को उपयोगकर्ता की सहमति के बिना एक संवेदनशील Fast Pair एक्सेसरी (जैसे, वायरलेस हेडफ़ोन या इयरबड्स) को हमलावर-नियंत्रित डिवाइस के साथ जबरन पेयर करने** में सक्षम बनाता है। यह हमलावर को एक्सेसरी पर पूर्ण नियंत्रण देता है, जिससे वे:
हमले का प्रदर्शन:
- ⏱️ मध्य समय: 10 सेकंड
- 📏 परीक्षित सीमा: 14 मीटर तक
- 🚫 कोई भौतिक पहुँच आवश्यक नहीं
कुछ डिवाइस Google के Find Hub नेटवर्क का भी समर्थन करते हैं, जो उपयोगकर्ताओं को अन्य Android उपकरणों से क्राउडसोर्स किए गए स्थान रिपोर्ट का उपयोग करके खोई हुई एक्सेसरीज़ खोजने में सक्षम बनाता है। हालाँकि, यदि कोई एक्सेसरी कभी Android डिवाइस के साथ पेयर नहीं हुई है, तो एक हमलावर एक्सेसरी को अपने Google खाते में जोड़ सकता है, जिससे वे समझौता की गई एक्सेसरी के माध्यम से उपयोगकर्ता को ट्रैक कर सकते हैं।
पीड़ित को कई घंटों या दिनों के बाद एक अवांछित ट्रैकिंग सूचना दिखाई दे सकती है, लेकिन यह सूचना उनका अपना उपकरण दिखाएगी। यह उपयोगकर्ताओं को चेतावनी को एक बग के रूप में खारिज करने के लिए प्रेरित कर सकता है, जिससे हमलावर लंबे समय तक पीड़ित को ट्रैक करने में सक्षम होता है।
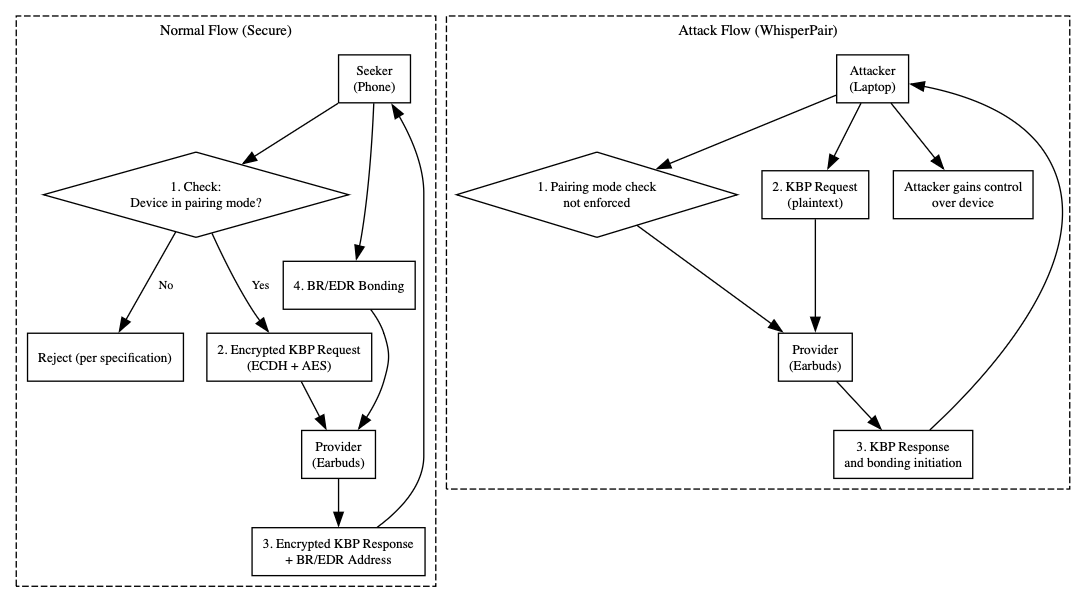
यह खामी कई एक्सेसरीज़ के पेयरिंग प्रक्रिया में एक महत्वपूर्ण चरण को लागू करने में विफल रहने से उत्पन्न होती है।
Fast Pair प्रक्रिया शुरू करने के लिए, एक सीकर (एक फ़ोन) प्रदाता (एक एक्सेसरी) को एक Key-Based Pairing (KBP) संदेश भेजता है जो दर्शाता है कि वह पेयर करना चाहता है। Fast Pair विनिर्देश के अनुसार:
"यदि एक्सेसरी पेयरिंग मोड में नहीं है, तो उसे ऐसे संदेशों को अनदेखा करना चाहिए।"
हालाँकि, कई डिवाइस व्यवहार में इस जाँच को लागू करने में विफल रहते हैं, अनधिकृत उपकरणों को पेयरिंग प्रक्रिया शुरू करने की अनुमति देते हैं। संवेदनशील डिवाइस से उत्तर प्राप्त करने के बाद, एक हमलावर एक नियमित ब्लूटूथ पेयरिंग स्थापित करके Fast Pair प्रक्रिया को पूरा कर सकता है।
Byte 0:    Message Type (0x00 = KBP Request)
Byte 1:    Flags
             Bit 0: Request device action
             Bit 4: Request bonding
Bytes 2-7: Provider's BLE address (6 bytes)
Bytes 8-15: Random salt (should be encrypted with shared secret)
एक पैच किया गया डिवाइस यह सत्यापित करेगा कि नमक ECDH-व्युत्पन्न साझा रहस्य का उपयोग करके ठीक से एन्क्रिप्ट किया गया है। एक संवेदनशील डिवाइस बिना सत्यापन के किसी भी 16-बाइट पेलोड को स्वीकार करता है।
यह हमला इस तथ्य का शोषण करता है कि गैर-Android डिवाइस किसी एक्सेसरी से कनेक्ट होने पर Fast Pair प्रक्रिया नहीं करते हैं। Android डिवाइस पेयरिंग पूर्ण होने के बाद एक्सेसरी में एक Account Key लिखते हैं। यह कुंजी स्वामित्व स्थापित करती है—लिखी गई पहली कुंजी को Owner Account Key के रूप में चिह्नित किया जाता है।
इसलिए, यदि पीड़ित ने कभी अपनी एक्सेसरी को Android डिवाइस से कनेक्ट नहीं किया है, तो हमलावर अपना खाता कुंजी लिखने के बाद स्वामी के रूप में चिह्नित हो जाएगा।
WhisperPair कोई अलग मुद्दा नहीं है। अनुसंधान से पता चलता है कि कई डिवाइस, विक्रेता और चिपसेट प्रभावित हैं। यह व्यक्तिगत डेवलपर त्रुटि के बजाय एक प्रणालीगत विफलता को प्रदर्शित करता है। असुरक्षित कार्यान्वयन बड़े पैमाने पर बाजार में पहुंचे, जो तीन स्तरों पर अनुपालन विफलताओं की एक श्रृंखला दिखाता है:
| स्तर | स्थिति |
|---|---|
| कार्यान्वयन | ❌ विफल |
| सत्यापन | ❌ विफल |
| प्रमाणीकरण | ❌ विफल |
| गुण | मान |
|---|---|
| हमले का समय | ~10 सेकंड (मध्य) |
| सीमा | परीक्षित 14 मीटर तक |
| आवश्यकताएँ | कमोडिटी हार्डवेयर |
| उपयोगकर्ता सहभागिता | कोई आवश्यक नहीं |
| भौतिक पहुँच | आवश्यक नहीं |
विभिन्न निर्माताओं के कई Fast Pair प्रमाणित उपकरण संवेदनशील पाए गए हैं:
| निर्माता | ज्ञात प्रभावित मॉडल |
|---|---|
| OnePlus | Buds 3, Buds Pro 2, Buds Z |
| Pixel Buds Pro, Pixel Buds A-Series | |
| Samsung | Galaxy Buds2 Pro, Galaxy Buds FE |
| JBL | विभिन्न मॉडल |
| Sony | विभिन्न मॉडल |
⚠️ यह सूची संपूर्ण नहीं है। और भी कई डिवाइस प्रभावित हो सकते हैं।
इस भेद्यता को ठीक करने का एकमात्र तरीका एक्सेसरी के निर्माता द्वारा जारी सॉफ़्टवेयर अपडेट स्थापित करना है।
हालाँकि कई निर्माताओं ने अपने प्रभावित उपकरणों के लिए पैच जारी किए हैं, प्रत्येक संवेदनशील डिवाइस के लिए सॉफ़्टवेयर अपडेट अभी तक उपलब्ध नहीं हो सकते हैं। हम शोधकर्ताओं और उपयोगकर्ताओं को प्रोत्साहित करते हैं कि वे सीधे निर्माता से पैच उपलब्धता सत्यापित करें।
cd fastpair-scanner

# वर्चुअल वातावरण बनाएं (अनुशंसित)
python -m venv venv
source venv/bin/activate

# निर्भरताएँ स्थापित करें
pip install -r requirements.txt
# बुनियादी स्कैन (10 सेकंड)
python main.py scan

# विस्तारित स्कैन (30 सेकंड)
python main.py scan -d 30
सभी खोजे गए उपकरणों को स्कैन करें और स्वचालित रूप से परीक्षण करें:
python main.py scan --mass-test
python main.py test AA:BB:CC:DD:EE:FF
python main.py -v scan --mass-test






