 alt3kx/cve-2018-7690
SSC REST API में Fortify Software Security Center (SSC) 17.10, 17.20 और 18.10 में असुरक्षित प्रत्यक्ष वस्तु संदर्भ (IDOR) कमजोरियाँ मौजूद हैं।

SSC REST API में असुरक्षित प्रत्यक्ष वस्तु संदर्भ (IDOR) कमजोरियाँ हैं जो प्रमाणित उपयोगकर्ताओं को POST विधि के माध्यम से स्थानीय और LDAP उपयोगकर्ताओं के मनमाने विवरणों तक पहुँचने की अनुमति देती हैं और GET विधि के माध्यम से अन्य उपयोगकर्ताओं के Fortify प्रोजेक्ट्स के मनमाने विवरणों तक पहुँचने की अनुमति देती हैं।
Exploit-DB प्रकाशन https://www.exploit-db.com/exploits/45989 पर
PacketStorm प्रकाशन https://packetstormsecurity.com/files/150770/Fortify-SSC-17.10-17.20-18.10-Project-Insecure-Direct-Object-Reference.html पर
================
2018-05-24: खोजा गया
2018-05-25: PRO वातावरण का पुनः परीक्षण
2018-05-31: विक्रेता सूचना, दो समस्याएँ पाई गईं
2018-05-31: विक्रेता प्रतिक्रिया प्राप्त हुई
2018-06-01: आंतरिक संचार
2018-06-01: विक्रेता प्रतिक्रिया, दो समस्याओं की पुष्टि हुई
2018-06-05: विक्रेता सूचना, नई समस्या पाई गई
2018-06-06: विक्रेता प्रतिक्रिया, उच्च सबमिशन का मूल्यांकन
2018-06-08: विक्रेता प्रतिक्रिया, उच्च समस्या की पुष्टि हुई
2018-06-19: शोधकर्ता, अनुस्मारक भेजा गया
2018-06-22: विक्रेता प्रतिक्रिया, CVEs का सारांश आधिकारिक रूप से निपटाया गया
2018-06-26: विक्रेता प्रतिक्रिया, उच्च समस्या के लिए आधिकारिक हॉटफिक्स परीक्षण के लिए उपलब्ध
2018-06-29: शोधकर्ता प्रतिक्रिया
2018-07-02: शोधकर्ता प्रतिक्रिया
2018-07-04: शोधकर्ता प्रतिक्रिया, QA वातावरण पर हॉटफिक्स का परीक्षण किया गया
2018-07-05: विक्रेता प्रतिक्रिया, अगस्त/सितंबर 2018 के लिए सुधार निर्धारित
2018-08-02: विक्रेता को अनुस्मारक, प्रतिक्रिया प्राप्त हुई ठीक!
2018-09-26: विक्रेता को अनुस्मारक, प्रतिक्रिया प्राप्त हुई ठीक!
2018-09-26: विक्रेता से सुधार प्राप्त हुए
2018-10-02: आंतरिक QA वातावरण विफल, शोधकर्ता के पारिस्थितिकी तंत्र का पुनर्निर्माण
2018-10-11: आंतरिक QA वातावरण विफल, शोधकर्ता के पारिस्थितिकी तंत्र का पुनर्निर्माण
2018-10-11: विक्रेता से प्रतिक्रिया, शोधकर्ता को तकनीकी विवरण प्रदान किए गए
2018-10-16: अब QA वातावरण पर सुधारों का परीक्षण किया गया
2018-11-08: विक्रेता से अनुस्मारक प्राप्त, शोधकर्ता द्वारा प्रतिक्रिया प्रदान की गई
2018-11-09: QA वातावरण पर सुधारों का पुनः परीक्षण
2018-11-15: अब SSC 18.20 संस्करण तैनात होने के साथ QA वातावरण पर सुधारों का पुनः परीक्षण
2018-11-21: शोधकर्ता प्रतिक्रिया
2018-11-23: सुधार ठीक से काम कर रहे/शोधकर्ता द्वारा पुष्टि
2018-11-23: विक्रेता प्रतिक्रिया, CVE का खुलासा करने के लिए अंतिम विवरण और ग्राहकों के लिए उपलब्ध आधिकारिक सुधार।
2018-11-26: विक्रेता प्रतिक्रिया, CVE और आधिकारिक सुधारों का खुलासा किया जाना है
2018-11-26: CVE/सलाह प्रकाशित करने के लिए विक्रेता के साथ समझौते।
2018-12-12: सार्वजनिक रिपोर्ट
https://softwaresupport.softwaregrp.com/document/-/facetsearch/document/KM03298201
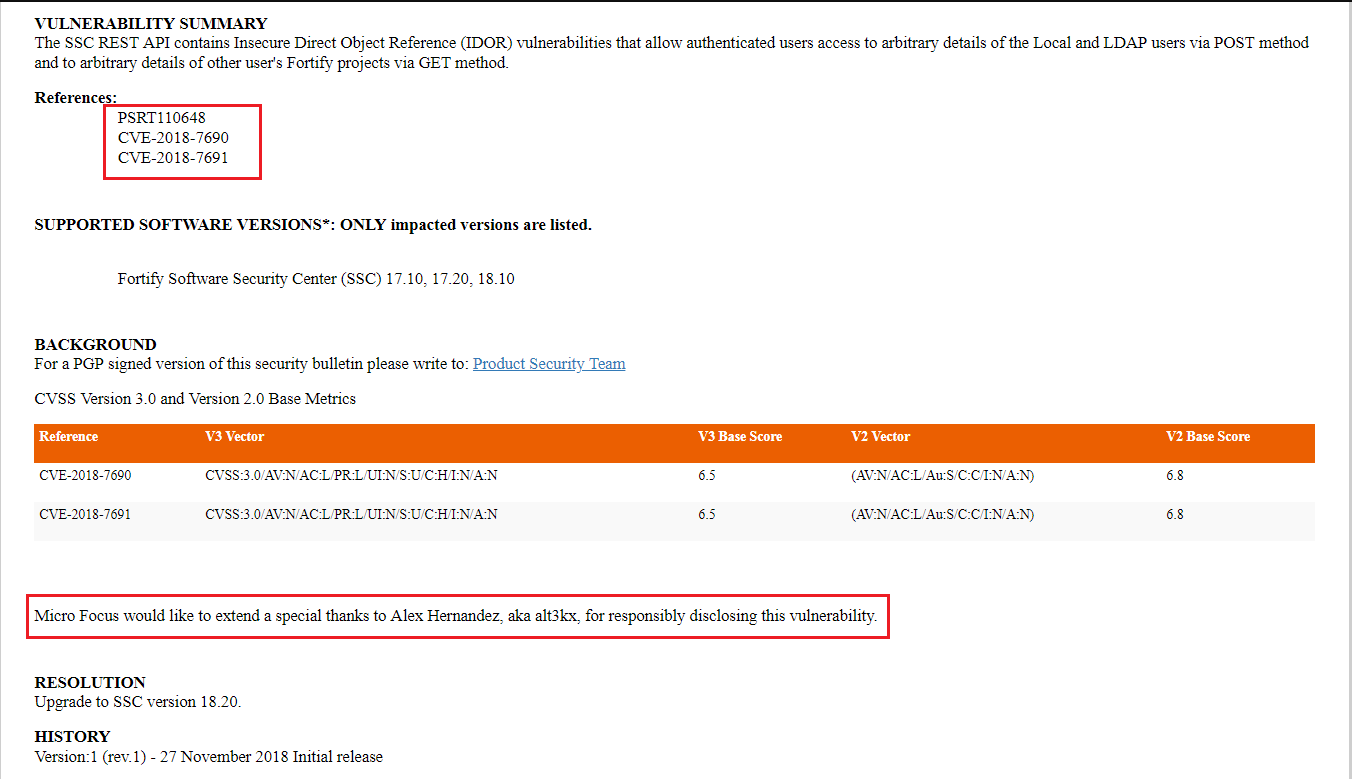
Alex Hernandez उर्फ (@_alt3kx_)
मेरी वर्तमान एक्सप्लॉइट सूची @exploit-db:
https://www.exploit-db.com/author/?a=1074
https://www.exploit-db.com/author/?a=9576
CVE-2018-7690 सुंदर स्क्रीनशॉट के साथ यहाँ: https://medium.com/@alt3kx
