

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
LaZagneForensic — डंप फ़ाइलों से Windows पासवर्ड डिक्रिप्शन | Kitploit

उपकरण/GitHubGitHub/alessandroz/lazagneforensic
पासवर्ड क्रैकिंगएन्क्रिप्शन/डिक्रिप्शन उपकरणफोरेंसिकडिजिटल फोरेंसिक
GitHubalessandroz/lazagneforensic

LaZagneForensic

डंप फ़ाइलों से Windows पासवर्ड डिक्रिप्शन

रिपॉजिटरी देखें
520113393 साल पहलेKitploit द्वारा समीक्षित
साझा करें

लाज़ैग्ने परियोजना !!!

विवरण

लाज़ैग्ने परियोजना वापस आ गई है !!!

LaZagne एक आंतरिक विंडोज फंक्शन का उपयोग करता है जिसे CryptUnprotectData कहा जाता है ताकि उपयोगकर्ता के पासवर्ड डिक्रिप्ट किए जा सकें। इस API को पीड़ित उपयोगकर्ता सत्र पर कॉल किया जाना चाहिए, अन्यथा यह काम नहीं करता है। यदि कंप्यूटर शुरू नहीं किया गया है (जब विश्लेषण ऑफलाइन माउंटेड डिस्क पर किया जाता है), या यदि हम रिमोट होस्ट पर कोई बाइनरी ड्रॉप नहीं करना चाहते हैं, तो कोई पासवर्ड प्राप्त नहीं किया जा सकता है।

इस समस्या से बचने के लिए LaZagneForensic बनाया गया है। यह कार्य मुख्य रूप से Jean-Michel Picod और Elie Bursztein द्वारा DPAPICK के लिए और Francesco Picasso द्वारा Windows DPAPI laboratory के लिए किए गए शानदार कार्य से प्रेरित है।

नोट: मुख्य समस्या यह है कि इन पासवर्ड को डिक्रिप्ट करने के लिए, उपयोगकर्ता के विंडोज पासवर्ड की आवश्यकता होती है।

स्थापना

  • Python2 आवश्यक है (Python3 के साथ संगत नहीं)
  • pip2 आवश्यक है: यदि स्थापित नहीं है:
    sudo wget https://bootstrap.pypa.io/pip/2.7/get-pip.py
    sudo python2 ./get-pip.py
    
sudo apt install python2-dev
pip2 install markerlib
pip2 install distribute
pip2 install -r requirements.txt

उपयोग

पहला तरीका - रिमोट होस्ट से कॉन्फ़िगरेशन फ़ाइलें डंप करें

  • पॉवरशेल स्क्रिप्ट का उपयोग करके
PS C:\Users\test\Desktop> Import-Module .\dump.ps1
PS C:\Users\test\Desktop> Dump
Folder dump created successfully !
  • पायथन स्क्रिप्ट का उपयोग करके
python dump.py
  • यदि आपके पास पासवर्ड है तो Lazagne लॉन्च करें
python laZagneForensic.py all -remote /tmp/dump -password 'ZapataVive'
  • बिना पासवर्ड के Lazagne लॉन्च करें
python laZagneForensic.py all -remote /tmp/dump

दूसरा तरीका - अपने फ़ाइलसिस्टम पर एक डिस्क माउंट करें

  • फ़ाइल आपके फ़ाइलसिस्टम पर माउंट होनी चाहिए
test:~$ ls /tmp/disk/
total 769M
drwxr-xr-x 2 root root    0 févr.  1 14:05 ProgramData
-rwxr-xr-x 1 root root 256M févr.  1 14:05 swapfile.sys
-rwxr-xr-x 1 root root 512M févr.  1 14:05 pagefile.sys
drwxr-xr-x 2 root root    0 janv. 31 00:35 System Volume Information
dr-xr-xr-x 2 root root    0 janv. 26 10:17 Program Files (x86)
dr-xr-xr-x 2 root root    0 janv. 25 18:13 Program Files
drwxr-xr-x 2 root root    0 janv. 19 10:09 Windows
drwxr-xr-x 2 root root    0 janv. 16 15:52 Homeware
drwxr-xr-x 2 root root    0 janv.  9 17:33 PerfLogs
drwxr-xr-x 2 root root    0 nov.  22 20:37 Recovery
drwxr-xr-x 2 root root 4,0K nov.  22 20:31 Documents and Settings
dr-xr-xr-x 2 root root    0 nov.  22 20:31 Users
  • यदि आपके पास पासवर्ड है तो Lazagne लॉन्च करें
python laZagneForensic.py all -local /tmp/disk -password 'ZapataVive'
  • बिना पासवर्ड के Lazagne लॉन्च करें
python laZagneForensic.py all -local /tmp/disk

नोट: वर्बोज़ मोड के लिए -v और डीबग मोड के लिए -vv का उपयोग करें।

समर्थित सॉफ्टवेयर

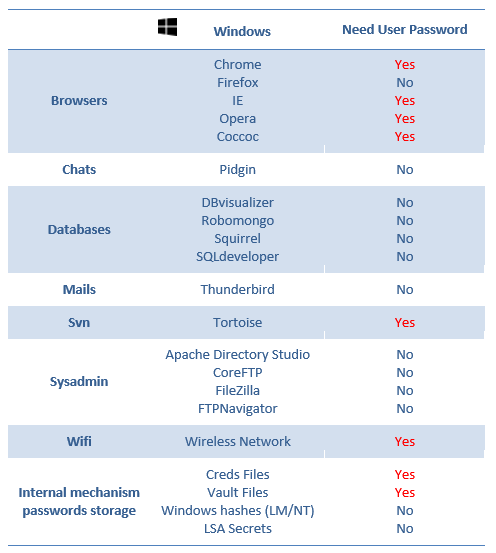
नोट: यह समझने के लिए निम्नलिखित छवि देखें कि बिना उपयोगकर्ता के विंडोज पासवर्ड की आवश्यकता के आप कौन से पासवर्ड डिक्रिप्ट कर सकते हैं। मिले सभी क्रेडेंशियल्स को विंडोज पासवर्ड के रूप में परीक्षण किया जाएगा, यदि उपयोगकर्ता उसी पासवर्ड का पुन: उपयोग करता है।
लाज़ैग्ने परियोजना

दान

मेरे काम को दान करके समर्थन देने में संकोच न करें, मैं बहुत सराहना करूंगा:

  • Via BTC: 16zJ9wTXU4f1qfMLiWvdY3woUHtEBxyriu

विशेष धन्यवाद

  • Jean-Michel Picod और Elie Bursztein द्वारा DPAPICK के लिए
  • Francesco Picasso द्वारा Windows DPAPI laboratory के लिए
  • सिनैक्टिव टीम से Jean-Christophe Delaunay - Jiss/Fist0urs उनके कार्य के लिए

DPAPI से संबंधित अनुशंसित लेख

  • Happy DPAPI!
  • ReVaulting! Decryption and opportunities
  • Windows ReVaulting
  • DPAPI exploitation during pentest and password cracking

Alessandro ZANNI
[email protected]
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






