 ak-cybe/cve-2025-68613-n8n-rce-analysis
CVE-2025-68613 (n8n) गंभीर RCE विश्लेषण + सुरक्षात्मक सिफारिशें (पैच मान्यता, पता लगाने के विचार, और सख्तीकरण सुझाव)



 Matrix GIF

CVE-2025-68613 n8n के वर्कफ़्लो ऑटोमेशन प्लेटफ़ॉर्म में एक गंभीर रिमोट कोड निष्पादन भेद्यता है जो प्रमाणित हमलावरों को एक्सप्रेशन इंजेक्शन के माध्यम से मनमाने सिस्टम कमांड निष्पादित करने की अनुमति देता है।
⚡ त्वरित आँकड़े
|
🎯 मुख्य तथ्य
|
| गुण | मान |
|---|---|
| 🆔 CVE ID | CVE-2025-68613 |
| 📊 CVSS स्कोर | 9.9 (गंभीर) 🔴 |
| 🔗 CVSS वेक्टर | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| 🏷️ CWE | CWE-913 (गतिशील रूप से प्रबंधित कोड संसाधनों का अनुचित नियंत्रण) |
| 📦 प्रभावित संस्करण | 0.211.0 → 1.120.3, 1.121.0 |
| ✅ पैच किए गए संस्करण | 1.120.4, 1.121.1, 1.122.0+ |
n8n एक ओपन-सोर्स वर्कफ़्लो ऑटोमेशन प्लेटफ़ॉर्म है जो 400+ अनुप्रयोगों में नो-कोड/लो-कोड एकीकरण सक्षम करता है। इसे व्यापक रूप से तैनात किया गया है:
| 🏢 उपयोग का मामला | 📝 विवरण |
|---|---|
| 🔧 DevOps | ऑटोमेशन पाइपलाइन, CI/CD एकीकरण |
| 🛡️ सुरक्षा संचालन | SOAR वर्कफ़्लो, घटना प्रतिक्रिया |
| 💼 व्यवसाय | प्रक्रिया ऑटोमेशन, डेटा वर्कफ़्लो |
| 📊 डेटा | ETL प्रक्रियाएँ, API एकीकरण |
🔓 भेद्यता श्रृंखला:
┌─────────────────────────────────────────────────────────────────┐
│  📝 n8n एक्सप्रेशन भाषा → गतिशील डेटा हैंडलिंग             │
│                           ↓                                     │
│  ⚠️  सर्वर-साइड मूल्यांकन में अपर्याप्त सैंडबॉक्स अलगाव      │
│                           ↓                                     │
│  💀 दुर्भावनापूर्ण एक्सप्रेशन सैंडबॉक्स से बच निकलता है      │
│                           ↓                                     │
│  🖥️  Node.js child_process मॉड्यूल तक पहुँच                    │
│                           ↓                                     │
│  💥 पूर्ण RCE - OS कमांड निष्पादन                             │
└─────────────────────────────────────────────────────────────────┘
शोषण के लिए पूर्वापेक्षाएँ:
| # | 📋 आवश्यकता | 📝 विवरण |
|---|---|---|
| 1️⃣ | प्रमाणीकरण | मान्य n8n उपयोगकर्ता खाता (कम-विशेषाधिकार पर्याप्त) |
| 2️⃣ | अनुमतियाँ | वर्कफ़्लो निर्माण/संपादन क्षमता |
| 3️⃣ | नेटवर्क पहुँच | n8n उदाहरण तक पहुँचने की क्षमता |
| 🏷️ विशेषता | 📊 मान | 🔥 जोखिम |
|---|---|---|
| जटिलता | कम (AC:L) | 🔴 उच्च |
| उपयोगकर्ता सहभागिता | कोई आवश्यक नहीं | 🔴 उच्च |
| दायरा | परिवर्तित | 🔴 गंभीर |
graph TD
    A[🔐 प्रमाणित उपयोगकर्ता] -->|बनाता है| B[📝 नया वर्कफ़्लो]
    B -->|इंजेक्ट करता है| C[💀 दुर्भावनापूर्ण एक्सप्रेशन]
    C -->|ट्रिगर करता है| D[⚡ एक्सप्रेशन मूल्यांकन]
    D -->|शोषण करता है| E[🔓 सैंडबॉक्स पलायन]
    E -->|पहुँचता है| F[🖥️ Node.js रनटाइम]
    F -->|निष्पादित करता है| G[💥 OS कमांड child_process के माध्यम से]
    G -->|प्राप्त करता है| H[☠️ पूर्ण सर्वर समझौता]

    style A fill:#4CAF50,color:#fff
    style C fill:#ff9800,color:#fff
    style E fill:#f44336,color:#fff
    style H fill:#9c27b0,color:#fff
⚠️ अस्वीकरण: निम्नलिखित केवल शैक्षिक उद्देश्यों के लिए है। अनधिकृत शोषण अवैध है।
कमजोर n8n वर्कफ़्लो ऑटोमेशन प्लेटफ़ॉर्म तक प्रारंभिक पहुँच।
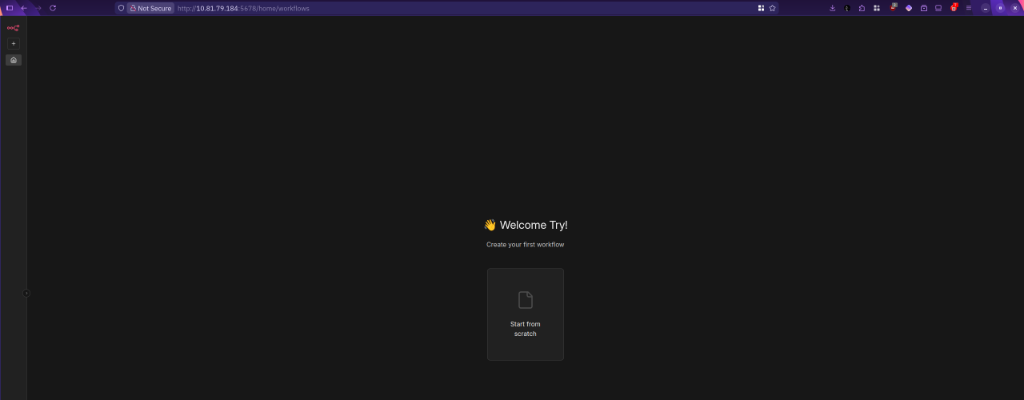
🔓 n8n स्वागत डैशबोर्ड - प्रवेश बिंदु
एक नया वर्कफ़्लो बनाएँ जिसमें दुर्भावनापूर्ण पेलोड होगा।
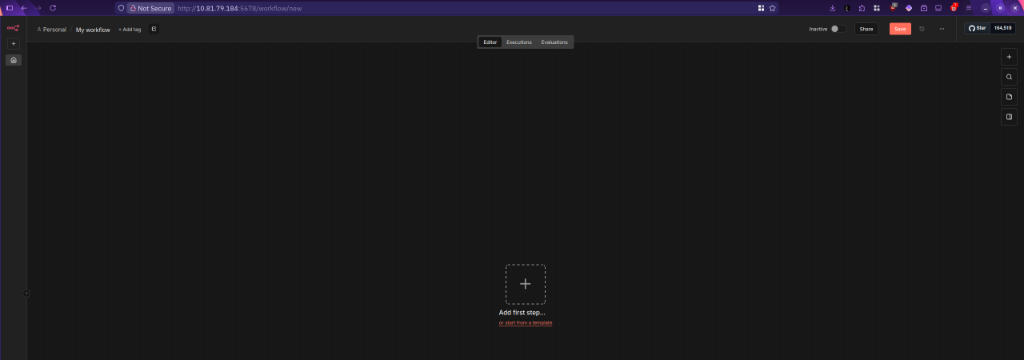
📝 "पहला कदम जोड़ें" के साथ नया वर्कफ़्लो बनाना
वर्कफ़्लो ट्रिगर कॉन्फ़िगर करें - मैन्युअल ट्रिगर ऑन-डिमांड निष्पादन की अनुमति देता है।
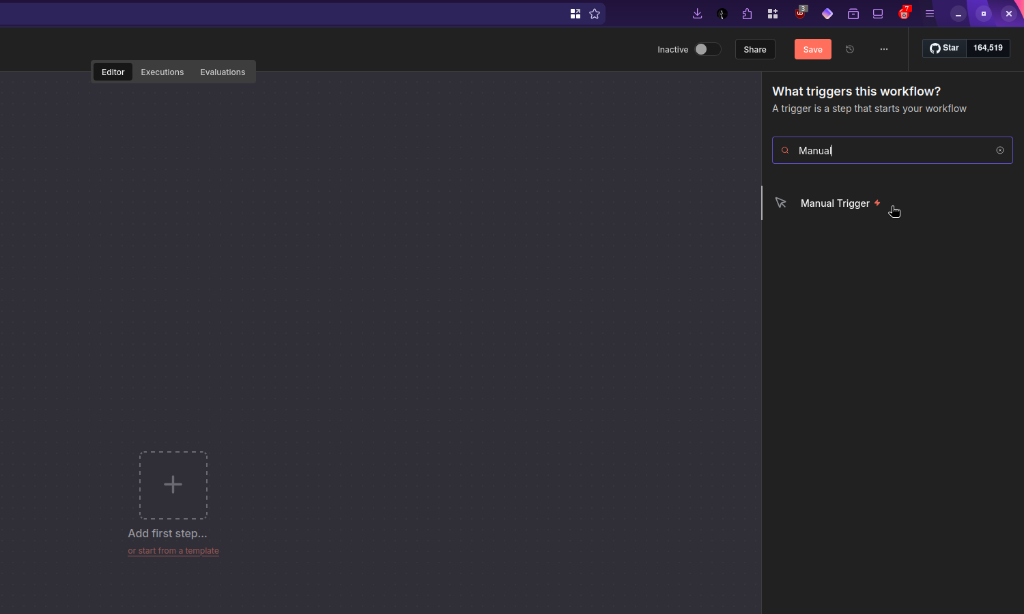
🎯 वर्कफ़्लो सक्रियण के लिए मैन्युअल ट्रिगर चुनना
