Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-54880 — CVE-2024-54880 | Kitploit
उपकरण/GitHubGitHub/ailenye/cve-2024-54880
भेद्यता विश्लेषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगप्रमाणीकरणलर्निंग और शिक्षा
GitHubailenye/cve-2024-54880

CVE-2024-54880

CVE-2024-54880

रिपॉजिटरी देखें
511 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

1. परियोजना अवलोकन

मदसामग्रीटिप्पणी
अधिकृत प्रवेश परीक्षण श्रेणीhttp://192.168.88.141/स्थानीय परीक्षण
स्रोत कोड डाउनलोडhttps://www.seacms.net/SeaCMS_V13.1_install_f.zipओपन सोर्स परियोजना
भेद्यता का दायराSeaCMS_V13.1

1. भेद्यता विवरण

1. तार्किक भेद्यता - बल्क में खाते पंजीकृत करना

श्रेणीसामग्रीटिप्पणी
भेद्यता स्थान (URL)http://192.168.200.141/reg.php?action=reg
भेद्यता प्रकारतार्किक छिद्र
भेद्यता विवरणSeaCMS में एक तार्किक दोष है जिसका उपयोग हमलावर किसी भी उपयोगकर्ता को बल्क में खाते पंजीकृत करने की अनुमति देने के लिए कर सकता है

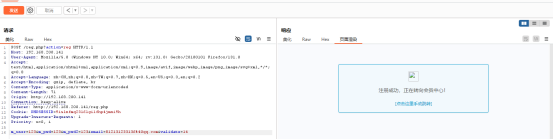
पंजीकरण पृष्ठ पर जाएँ और पैकेज को कैप्चर करने के लिए रजिस्टर पर क्लिक करें (यह बाद में जोड़ी गई तस्वीर है)
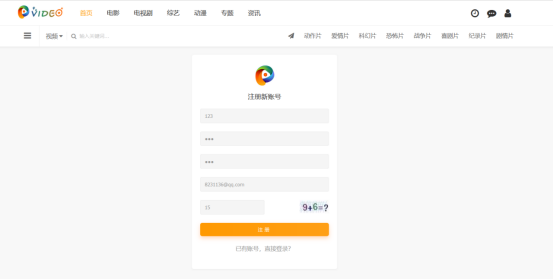
image-20241228231116461

*यहां सत्यापन कोड 14 है*

image-20241228231126473

*अपना खाता नंबर और ईमेल पता बदलें*

image-20241228231135449

*यहां पहले खाते में लॉगिन करने का प्रयास करें*
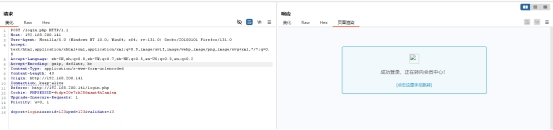
img

*दूसरे खाते में लॉगिन करने का प्रयास करें*
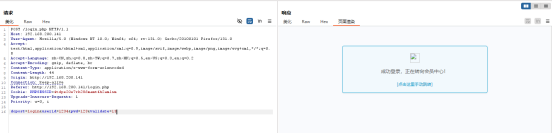
image-20241228231151045

टूल डाउनलोड करें