
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-54879 — CVE-2024-54879 | Kitploit
उपकरण/GitHubGitHub/ailenye/cve-2024-54879
भेद्यता विश्लेषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगगलत कॉन्फ़िगरेशनलर्निंग और शिक्षा
GitHubailenye/cve-2024-54879

CVE-2024-54879

CVE-2024-54879

रिपॉजिटरी देखें
71 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

एक, परियोजना अवलोकन

आइटमसामग्रीटिप्पणी
अधिकृत प्रवेश परीक्षण सीमाhttp://192.168.88.141/स्थानीय परीक्षण
स्रोत कोड डाउनलोडhttps://www.seacms.net/SeaCMS_V13.1_install_f.zipओपन सोर्स प्रोजेक्ट
भेद्यता का दायराSeaCMS_V13.1

दो, भेद्यता विवरण

1, तर्क दोष - असीमित शीर्ष-अप सदस्य

श्रेणीसामग्रीटिप्पणी
भेद्यता स्थान (URL)http://192.168.200.141/member.php?action=hyz&gid=3&mon=1
भेद्यता प्रकारतर्क छेद
भेद्यता विवरणSeaCMS में एक तार्किक दोष है जिसका शोषण एक हमलावर द्वारा किया जा सकता है ताकि कोई भी उपयोगकर्ता असीमित रूप से सदस्यता रिचार्ज कर सके

*एक केंद्र पर जाएँ और सुपर सदस्य पर क्लिक करें*
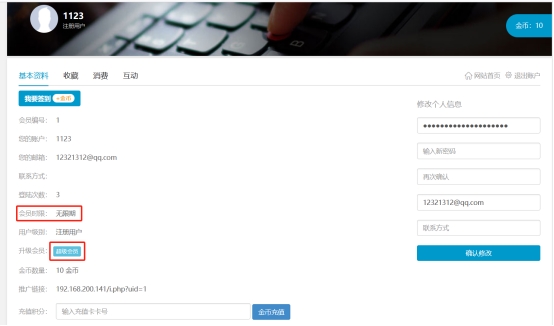
img

*प्रति माह 100 सोने पर क्लिक करें और पैक पकड़ें*

image-20241228233046755

*यदि gid पैरामीटर को 1 में बदल दिया जाता है, तो सिस्टम लौटाता है कि रिचार्ज सफल है*
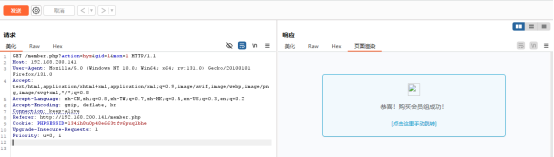
image-20241228233155449

*व्यक्तिगत केंद्र पृष्ठ ताज़ा करें, सफलतापूर्वक एक महीने की सदस्यता समय जोड़ें*
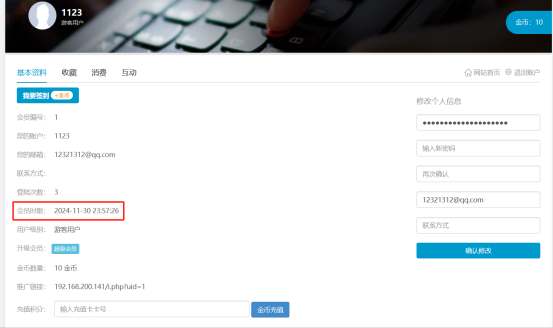
image-20241228233211064

*कई पैक, व्यक्तिगत केंद्र पृष्ठ फिर से ताज़ा करें, आप देख सकते हैं कि समय बढ़ गया है*

image-20241228233238238

टूल डाउनलोड करें