
 aeyesec/cve-2023-22432
CVE-2023-22432 (web2py) के लिए PoC

31 जनवरी, 2023 (अमेरिकी समय) को web2py में एक भेद्यता (CVE-2023-22432) का खुलासा किया गया था। यह लेख इस भेद्यता पर हमारी चर्चा और हमारे सत्यापन के परिणामों का वर्णन करता है।
यह भेद्यता web2py में एक ओपन रीडायरेक्ट भेद्यता है जो प्रशासन पृष्ठ URL में कॉलबैक गंतव्य URL के रूप में एक मनमाना URL निर्दिष्ट करने की अनुमति देती है। ओपन रीडायरेक्ट के विरुद्ध उपाय मूल रूप से लागू किए गए थे, लेकिन यह भेद्यता URL पर एक विशेष बाईपास विधि लागू करके पुन: उत्पन्न होती है। यह आपको दुर्भावनापूर्ण साइटों पर ले जा सकता है।
2022 में web2py में एक ओपन रीडायरेक्ट भेद्यता (CVE-2022-33146) की खोज की गई थी, और हमने सोचा कि क्या CVE-2022-33146 जैसी अन्य भेद्यताएं हैं, इसलिए हमने web2py के स्रोत कोड की जांच की, और हमें ओपन रीडायरेक्ट रोकथाम को बायपास करने का तरीका मिला। Aeye Security Lab के Takuto Yoshikai (लेखक) ने इसकी सूचना IPA और web2py डेवलपमेंट टीम को दी।
इस रिपॉजिटरी में build.sh चलाएं। फिर web2py प्रारंभ हो जाएगा।
bash build.sh
http://localhost:8000/admin/default/index/?send=//example.com पर पहुंचें

पासवर्ड "password123" दर्ज करें, और Login पर क्लिक करें।

यह example.com पर रीडायरेक्ट नहीं हुआ, इसलिए ओपन रीडायरेक्ट रोकथाम ठीक से काम कर गया।
http://localhost:8000/admin/default/index/?send=\/\/example.com पर पहुंचें
पेलोड \/\/example.com है।

पासवर्ड "password123" दर्ज करें, और Login पर क्लिक करें।
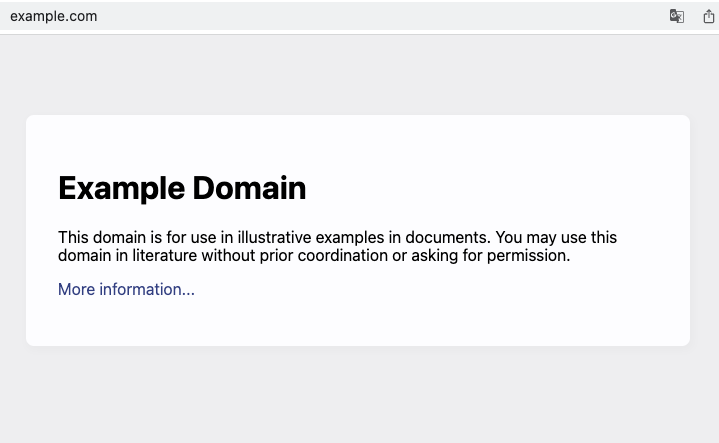
यह example.com पर रीडायरेक्ट हुआ, इसलिए ओपन रीडायरेक्ट रोकथाम सही ढंग से काम नहीं कर पाई।
समीक्षा और सत्यापन के बाद, हमने पुष्टि की है कि प्रशासन पृष्ठ URL को तैयार करके प्रशासक को एक दुर्भावनापूर्ण वेब साइट पर निर्देशित करना संभव है। हम जल्द से जल्द सिस्टम को अपडेट करने की सलाह देते हैं।
