
 abraxas/veneficus-implant-public
स्पाइसी मैलवेयर 0day। पूर्ण kill-chain मैलवेयर: exploit, pivot, c2, persistence। Rust को pseudo-code में बदला गया - अगर आप होशियार हैं तो आप इसे खुद बना सकते हैं।

पूर्ण kill-chain malware 0day: Exploit, LPE, Pivot, C2, Persistence
सार्वजनिक तकनीकी रूपरेखा · केवल pseudo-code · निष्पादन योग्य नहीं
abraxaslabs.tech
·
@abraxas_null
Veneficus Mini पूर्ण kill-chain malware 0day: Exploit, LPE, Pivot, C2, Persistence है।
यह रिपॉज़िटरी उस Windows x64 किट का एक दस्तावेज़ीकरण क्लोन है - जिसे एक मॉड्यूलर एजेंट के रूप में रेखांकित किया गया है जो पूरी श्रृंखला को कवर करता है: होस्ट स्कोरिंग, छिपाव, एक हस्ताक्षरित-ड्राइवर सहायक पूल (exploit / LPE), पार्श्व जबरदस्ती के साथ-साथ एक लूपबैक रिले (pivot), एक HTTPS एज कंट्रोल प्लेन (C2), और WMI / टास्क / Run-key स्थायी निवास (persistence), साथ ही संग्रह।
यहाँ प्रत्येक मॉड्यूल pseudo-code है। यह एक बिल्ड करने योग्य प्रोजेक्ट नहीं है, न ही एक dropper है, और न ही एक निजी ट्री का डिटेक्टर-अनुकूल डंप है।
| रखा गया | हटाया गया / उपनामित |
|---|---|
| उत्पाद नाम Veneficus | निजी फ़ंक्शन नाम, प्रकार, env vars |
| सार्वजनिक CVE पहचानकर्ता | विक्रेता उत्पाद नाम, exploit उपनाम |
| डिज़ाइन, जिसमें दोष शामिल हैं | ड्राइवर फ़ाइलनाम, डिवाइस पथ, नियंत्रण कोड |
| होस्ट आर्टिफैक्ट्स, XOR कुंजियाँ, पैच बाइट्स, regexes | |
| निजी रिले पथ स्ट्रिंग्स |
इस पैकेट में पहचानकर्ता उपनाम हैं। इन फ़ाइलों की एक प्रति को YARA नियम में संकलित नहीं होना चाहिए जो किसी निजी कार्यान्वयन को हिट करता हो।
| चरण | इस रूपरेखा में यह क्या कवर करता है |
|---|---|
| Exploit | Dropper, हस्ताक्षरित-ड्राइवर सहायक पूल, इन-प्रोसेस पैच |
| LPE | कमजोर-ड्राइवर प्रिमिटिव्स, डिबग विशेषाधिकार, PPL-निकट डंप पथ |
| Pivot | Auth जबरदस्ती / रिले स्केच, लूपबैक SOCKS-जैसा प्रॉक्सी |
| C2 | HTTPS एज रिले, सीलबद्ध बीकन, ऑपरेटर जॉब कतार |
| Persistence | WMI पल्स, ऑन-लॉगॉन टास्क, मशीन Run key |
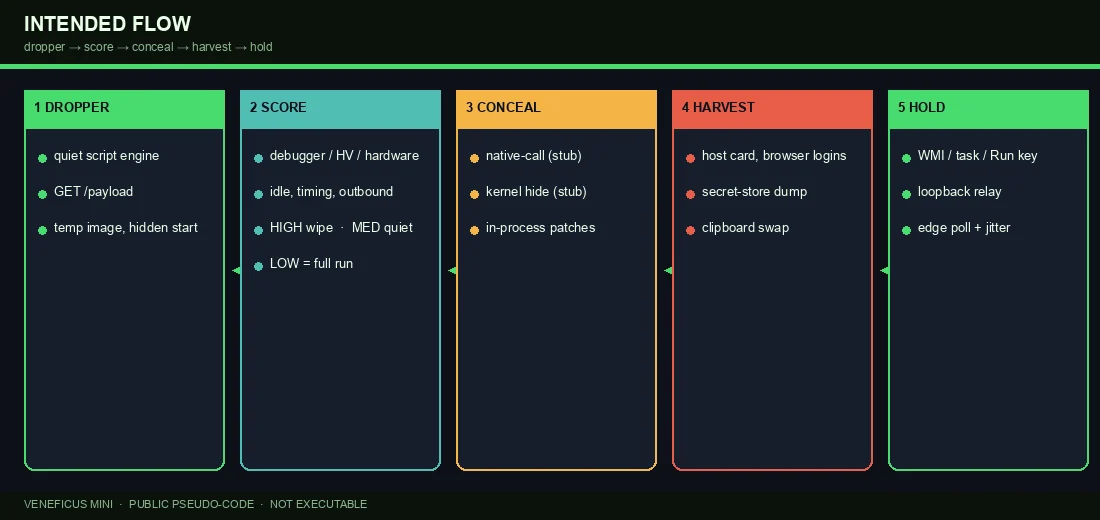
GET /payload, उपयोगकर्ता temp निर्देशिका के अंतर्गत एक फेंकने-योग्य-नाम वाली इमेज लिखें, उसे छिपाकर प्रारंभ करें।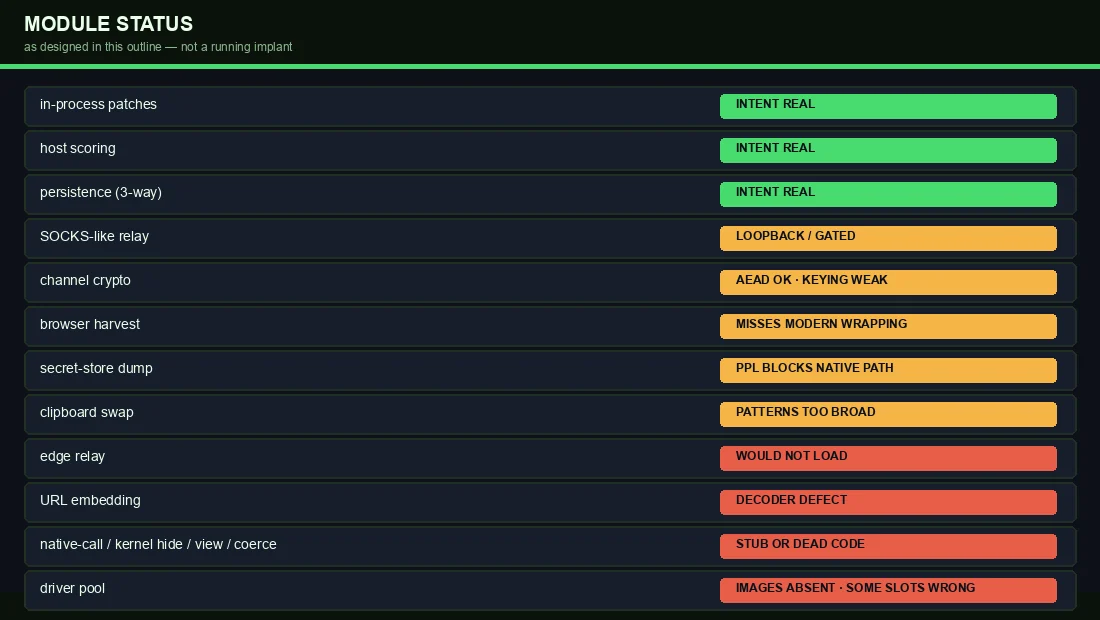
निजी ट्री अधूरा है। यह रूपरेखा जानबूझकर दोषों को दृश्यमान रखती है।
विक्रेता नाम रोके गए। भूमिका नाम उपनाम हैं।
| CVE | पूल में भूमिका | नोट |
|---|---|---|
| CVE-2025-1055 / CVE-2025-52915 | AV कर्नेल स्कैनर | प्रोसेस-किल नियंत्रण कोड |
| CVE-2024-51324 | तृतीय-पक्ष AV उपयोगिता ड्राइवर | प्रोसेस-किल नियंत्रण कोड |
| CVE-2025-7771 | CPU-ट्यूनिंग ड्राइवर | वास्तविक प्रिमिटिव physmem R/W है, pid-kill नहीं |
| CVE-2025-70795 | DLP प्रोसेस-मॉनिटर ड्राइवर | प्रोसेस-किल नियंत्रण कोड |
| CVE-2019-16098 | GPU ओवरले ड्राइवर | वर्चुअल R/W; निजी ट्री ने गलत कोड का उपयोग किया |
| CVE-2025-33073 | SMB क्लाइंट (पार्श्व स्केच) | उद्धृत, कार्यान्वित नहीं; डेड कोड |
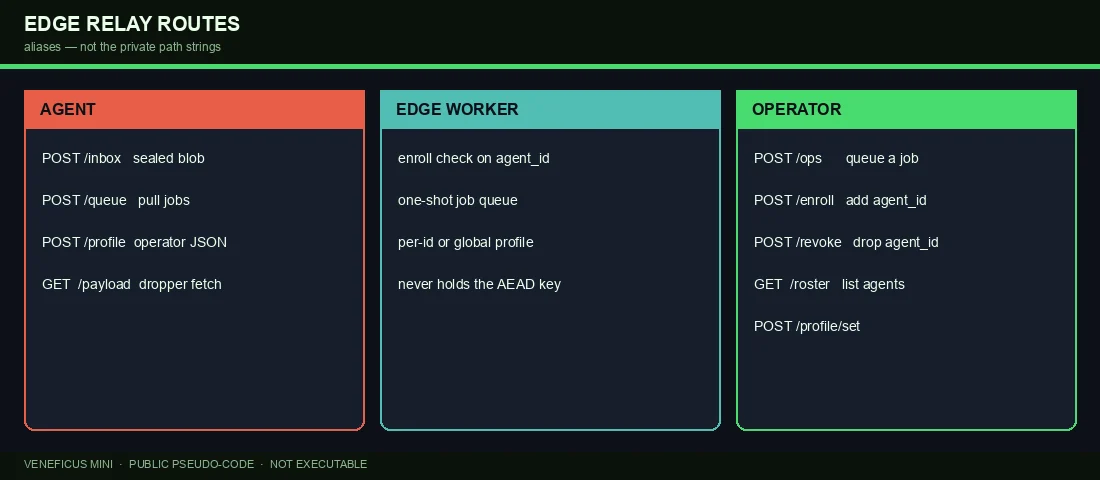
सार्वजनिक पथ उपनाम: /payload /inbox /queue /profile /ops /enroll /revoke /roster /profile/set.
सीलबद्ध ब्लॉब्स AES-256-GCM का उपयोग करते हैं। चैनल कुंजी कंपाइल-टाइम एजेंट आईडी से बिना नमक के व्युत्पन्न होती है — बाइनरी का कब्ज़ा कुंजी का कब्ज़ा दर्शाता है। वर्कर कभी डिक्रिप्ट नहीं करता। जॉब्स स्पष्ट रूप में यात्रा करते हैं।
Veneficus_Mini/
├── NOTICE.txt
├── project.toml
├── build_id.pseudo
├── notes/build.txt
├── dropper/stage.pseudo
├── relay/edge_relay.pseudo
├── driver_pool/          (empty)
├── helpers/              (empty)
└── src/
    ├── entry.pseudo
    ├── host_profile.pseudo
    ├── channel_crypto.pseudo
    ├── control.pseudo
    ├── driver_assist.pseudo
    ├── stay.pseudo
    ├── local_relay.pseudo
    ├── retire.pseudo
    ├── payload/
    ├── stealth/
    ├── backdoor/
    └── lateral/
Veneficus_Mini/src/entry.pseudo और Veneficus_Mini/NOTICE.txt से प्रारंभ करें।
.pseudo फ़ाइलें बिल्ड नहीं होंगी।ऑपरेटर-उन्मुख लेखों के लिए देखें abraxaslabs.tech।
