
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-37742 — इस रिपॉजिटरी में CVE-2024-37742 के शोषण के लिए एक PoC शामिल है, जो विंडोज पर Safe Exam Browser (SEB) ≤ 3.5.0 में एक कमजोरी है। यह कमजोरी SEB के कियोस्क मोड और अंतर्निहित सिस्टम के बीच अनधिकृत क्लिपबोर्ड डेटा साझाकरण को सक्षम बनाती है, जिससे परीक्षाओं की अखंडता से समझौता होता है। | Kitploit
उपकरण/GitHubGitHub/aar0nd0m1n1c/cve-2024-37742
भेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubaar0nd0m1n1c/cve-2024-37742

CVE-2024-37742

इस रिपॉजिटरी में CVE-2024-37742 के शोषण के लिए एक PoC शामिल है, जो विंडोज पर Safe Exam Browser (SEB) ≤ 3.5.0 में एक कमजोरी है। यह कमजोरी SEB के कियोस्क मोड और अंतर्निहित सिस्टम के बीच अनधिकृत क्लिपबोर्ड डेटा साझाकरण को सक्षम बनाती है, जिससे परीक्षाओं की अखंडता से समझौता होता है।

रिपॉजिटरी देखें
812 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2024-37742: क्लिपबोर्ड एक्सप्लॉइट इन SEB ≤ 3.5.0 (विंडोज)

यह रिपॉजिटरी CVE-2024-37742, विंडोज पर Safe Exam Browser (SEB) ≤ 3.5.0 में एक भेद्यता के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) प्रदान करती है। यह भेद्यता हमलावर को SEB कियोस्क मोड और अंतर्निहित सिस्टम के बीच क्लिपबोर्ड डेटा साझा करने की अनुमति देती है, जिससे परीक्षा की अखंडता से समझौता होता है। इस दोष का शोषण करके, एक हमलावर परीक्षा नियंत्रणों को बायपास कर सकता है और परीक्षा के दौरान अनुचित लाभ प्राप्त कर सकता है।

अस्वीकरण

यह रिपॉजिटरी केवल शैक्षिक उद्देश्यों के लिए है। यहाँ दी गई जानकारी का उद्देश्य डेवलपर्स को भेद्यता समझने और उनके सिस्टम की सुरक्षा में मदद करना है। इस एक्सप्लॉइट का दुर्भावनापूर्ण रूप से या बिना अनुमति के उपयोग न करें। इस PoC का उपयोग आपके अपने जोखिम पर किया जाता है। लेखक इस जानकारी के उपयोग से उत्पन्न होने वाली किसी भी क्षति या कानूनी समस्या के लिए जिम्मेदार नहीं है।

प्रभावित संस्करण

SEB ≤ 3.5.0 (विंडोज)

यह कैसे काम करता है

  1. गलत एक्सेस नियंत्रण SEB कियोस्क और अंतर्निहित सिस्टम के बीच क्लिपबोर्ड डेटा साझा करने की अनुमति देता है।
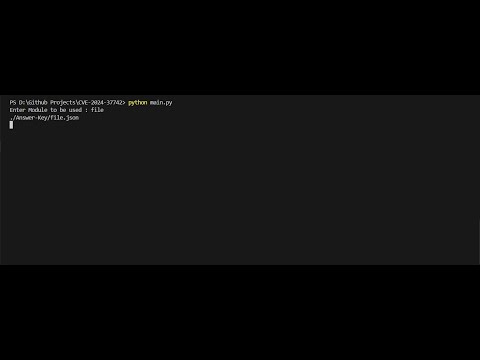
  2. एक्सप्लॉइट pyperclip पायथन मॉड्यूल का उपयोग करके 'Answer-Key' निर्देशिका में एक JSON फ़ाइल से उत्तर कॉपी करता है, जिसमें प्रश्न और उत्तर होते हैं।
  3. SEB कियोस्क मोड में:
    उपयोगकर्ता प्रश्न कॉपी करता है।
    wmi पायथन मॉड्यूल एक पायथन स्क्रिप्ट को संकेत देने के लिए सिस्टम चार्ज और डिस्चार्ज स्थितियों की निगरानी करता है।
    स्क्रिप्ट क्लिपबोर्ड डेटा तक पहुँचती है, उत्तर के लिए JSON फ़ाइल खोजती है, और उत्तर को क्लिपबोर्ड में पेस्ट करती है।
  4. अंत में, उपयोगकर्ता उत्तर फ़ील्ड में क्लिपबोर्ड से उत्तर पेस्ट करता है।

वीडियो देखें

प्रभाव

यह भेद्यता अधिकृत उपयोगकर्ताओं को Safe Exam Browser (SEB) का उपयोग करके आयोजित परीक्षाओं की अखंडता से समझौता करने की अनुमति देती है। गलत एक्सेस नियंत्रण का शोषण करके, उपयोगकर्ता SEB कियोस्क मोड और अंतर्निहित सिस्टम के बीच क्लिपबोर्ड डेटा साझा कर सकते हैं। यह उन्हें परीक्षा प्रश्नों को कॉपी करने, बाहरी स्रोत से उत्तर प्राप्त करने और उन्हें परीक्षा में वापस पेस्ट करने में सक्षम बनाता है, जिससे परीक्षा प्रक्रिया की सुरक्षा और निष्पक्षता कमजोर होती है।
शमन/समाधान

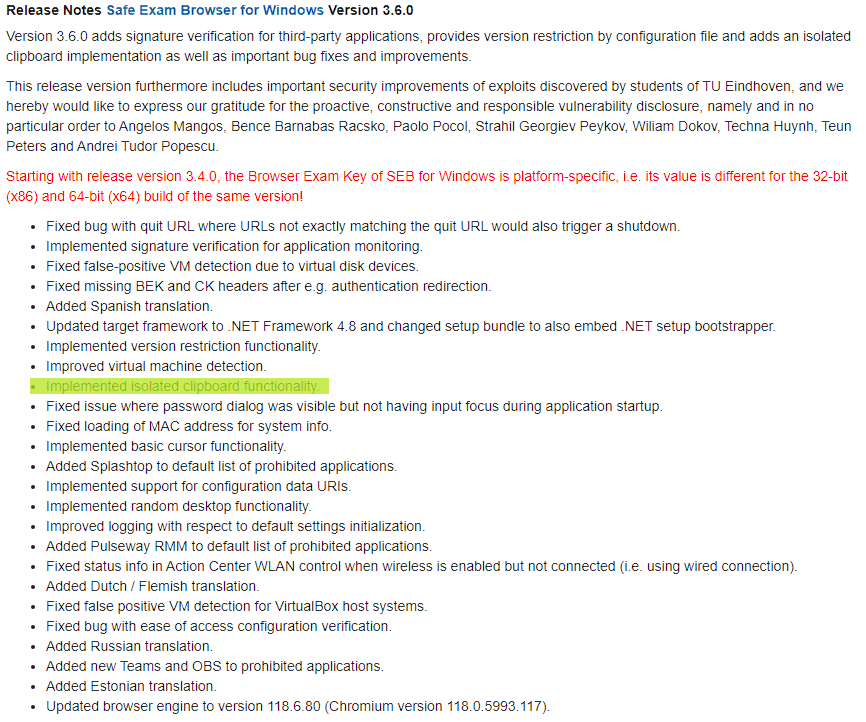
1. विंडोज के लिए Safe Exam Browser (SEB) ≥ 3.6.0 में अपग्रेड करें, नए संस्करण में SEB ने एक पृथक क्लिपबोर्ड लागू किया है

3 6 0 notes \

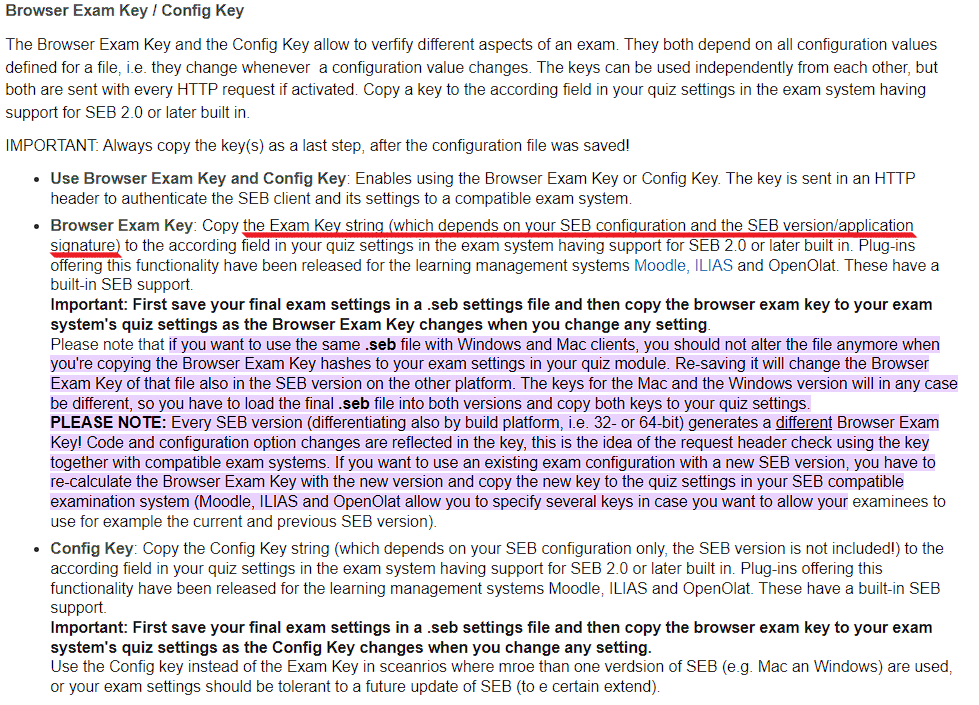
2. SEB 3.6.0 का उपयोग करने के लिए ब्राउज़र और परीक्षा कुंजी कॉन्फ़िगर करें

Browser Exam Key

संदर्भ

[https://safeexambrowser.org/windows/win_usermanual_en.html]
[https://safeexambrowser.org/windows/win_release_notes_en.html]

लाइसेंस

यह कोड MIT लाइसेंस के तहत उपलब्ध है। विवरण के लिए LICENSE फ़ाइल देखें।

टूल डाउनलोड करें