
 416rehman/deepzero
जब आप सोते हैं तब जीरो-डे खोजें। DeepZero एक स्वचालित कमजोरी अनुसंधान ढांचा है जो हजारों विंडोज कर्नेल ड्राइवरों को पार्स करता है, डीकंपाइल करता है, और AI एजेंटों का उपयोग करके मूलतः शोषण योग्य IOCTL के लिए विश्लेषण करता है।


स्वचालित भेद्यता अनुसंधान पाइपलाइन इंजन
YAML में पाइपलाइन परिभाषित करें, नमूनों को समानांतर में संसाधित करें, और बाधित रन फिर से शुरू करें।



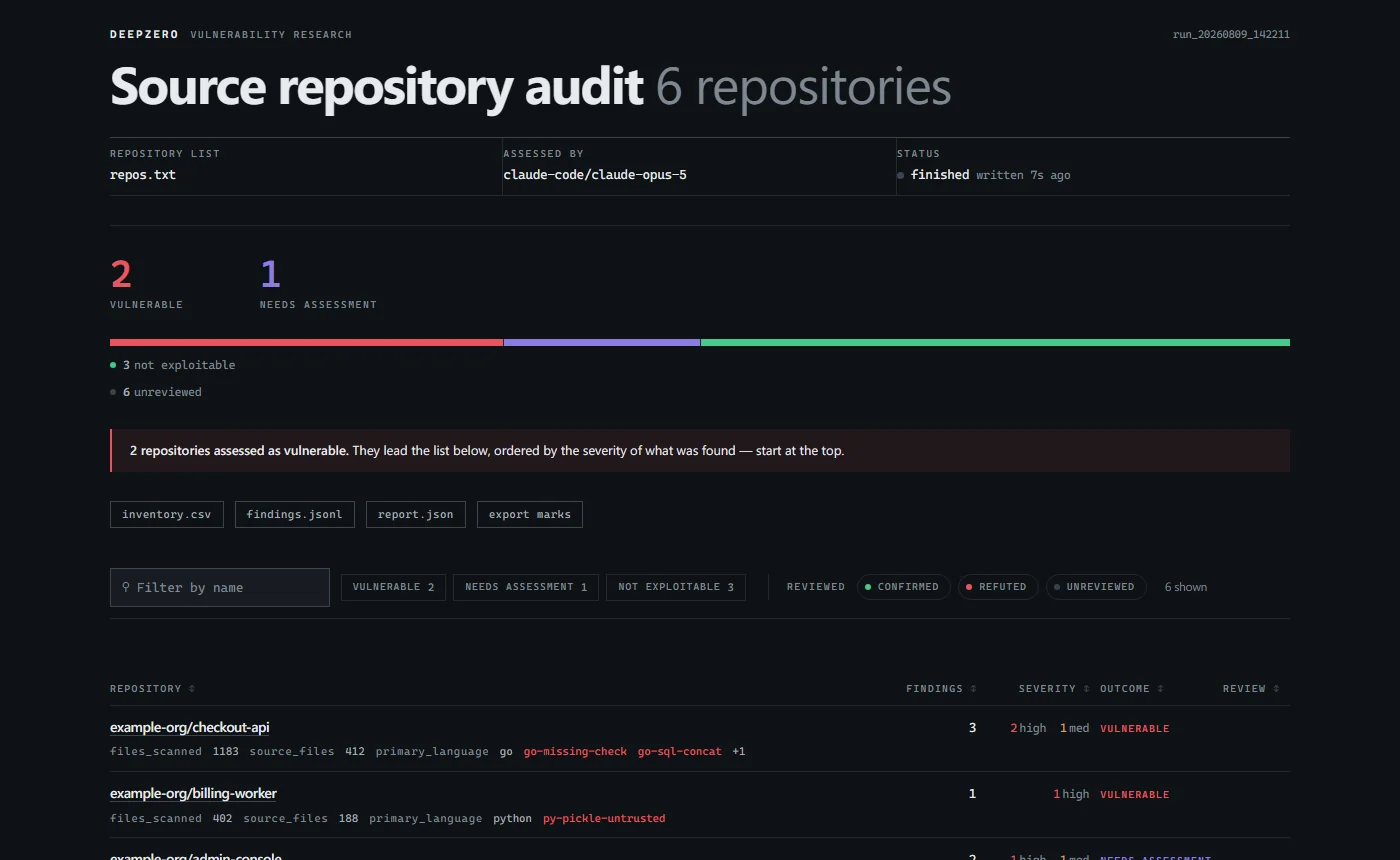 |
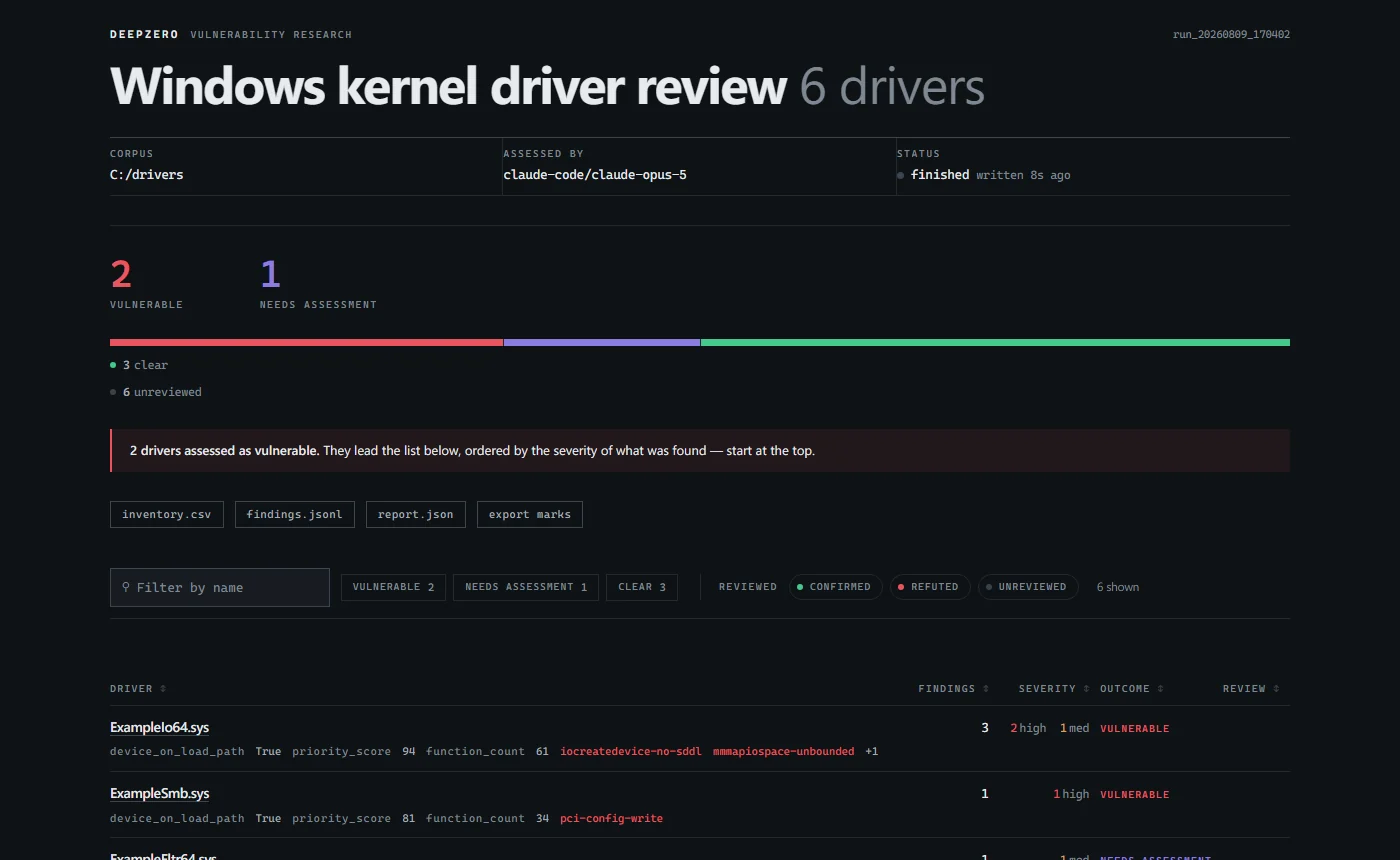 |
deepzero report के साथ एक स्व-निहित रिपोर्ट बनाएं।आर्किटेक्चर, पाइपलाइन कॉन्फ़िगरेशन, CLI संदर्भ, और कस्टम प्रोसेसर।
Python 3.11+ आवश्यक है। डेमो में शामिल टेक्स्ट फ़ाइलों का उपयोग किया जाता है और इसके लिए किसी API कुंजी या बाहरी टूल की आवश्यकता नहीं है।
git clone https://github.com/416rehman/DeepZero.git
cd DeepZero
python -m pip install -e .
deepzero run pipelines/demo/samples -p pipelines/demo/pipeline.yaml
deepzero report -p pipelines/demo/pipeline.yaml --open
ये कमांड PowerShell और POSIX शेल में काम करते हैं। एक अलग इंस्टॉलेशन के लिए, इंस्टॉल करने से पहले एक Python वर्चुअल एनवायरनमेंट बनाएं और सक्रिय करें।
डेमो एक टेक्स्ट फ़ाइल रखता है, उसमें से छोटी फ़ाइल को फ़िल्टर करता है, और एक रिपोर्ट जनरेट करता है। सहेजे गए स्टेट से फिर से शुरू करने के लिए deepzero run कमांड को दोहराएं। अपेक्षित परिणामों और कॉन्फ़िगरेशन विकल्पों के लिए डेमो वॉकथ्रू देखें।
दो सिक्योरिटी पाइपलाइनों के लिए आपके अपने टारगेट कॉर्पस और अतिरिक्त टूल्स की आवश्यकता है। डेमो के बाद क्लोन किए गए रिपॉज़िटरी से जारी रखें; ये इंटीग्रेशन वैकल्पिक हैं।
वैकल्पिक इंटीग्रेशन इंस्टॉल करें
python -m pip install -e ".[full]"
full extra में PE पार्सिंग, API-आधारित LLM, और प्रायोगिक API सर्वर शामिल हैं। केवल इंजन के लिए केवल python -m pip install -e . की आवश्यकता होती है।
नीचे दिए गए कमांड क्लोन किए गए रिपॉज़िटरी से चलाएँ। दोनों सुरक्षा पाइपलाइनों के लिए PATH पर Semgrep (python -m pip install semgrep) और एक LLM बैकएंड आवश्यक है। स्रोत ऑडिट के लिए Git भी आवश्यक है। ड्राइवर पाइपलाइन के लिए Ghidra, इसका समर्थित JDK, और आपकी इंस्टॉलेशन की ओर इंगित करता GHIDRA_INSTALL_DIR आवश्यक है। इन टूल्स को उसी एनवायरनमेंट में इंस्टॉल करें जहाँ DeepZero चलता है; यदि WSL का उपयोग कर रहे हैं, तो इसके Linux एनवायरनमेंट का लगातार उपयोग करें।
एनवायरनमेंट कॉन्फ़िगर करें
cp .env.example .env
PowerShell में, Copy-Item .env.example .env का उपयोग करें। ड्राइवर विश्लेषण के लिए .env में अपना Ghidra पथ सेट करें।
दोनों सुरक्षा पाइपलाइन डिफ़ॉल्ट रूप से claude-code का उपयोग करती हैं, जो आपके Claude Code CLI के डिफ़ॉल्ट मॉडल का उपयोग करता है। पहले उस CLI को इंस्टॉल करें और अपने स्वयं के खाते से साइन इन करें। इसके बजाय API-आधारित मॉडल का उपयोग करने के लिए, .env में उसकी API कुंजी और DEEPZERO_MODEL सेट करें, या -m पास करें, उदाहरण के लिए -m openai/gpt-4o।
पाइपलाइन चलाएँ
# kernel drivers on disk
deepzero run ./drivers -p pipelines/loldrivers/pipeline.yaml --preflight

# or source code, from a manifest of repositories or a directory of checkouts
deepzero run repos.txt -p pipelines/source_audit/pipeline.yaml --preflight
./drivers को अपने ड्राइवर कॉर्पस से बदलें, या स्रोत ऑडिट के लिए repos.txt बनाएं जिसमें प्रति पंक्ति एक रिपॉज़िटरी URL हो। ये उदाहरण इनपुट हैं; दोनों में से कोई भी रिपॉज़िटरी में शामिल नहीं है।
शुरू करने से पहले टूल और पाइपलाइन पूर्वापेक्षाओं की जाँच करें: deepzero validate pipelines/loldrivers/pipeline.yaml (या pipelines/source_audit/pipeline.yaml)।
--preflight प्रोसेसिंग शुरू होने से पहले LLM बैकएंड की जाँच करता है।
परिणाम पढ़ें
deepzero report -p loldrivers --open
रिपोर्ट रन के दौरान या बाद में बनाई जा सकती हैं। deepzero runs work/ के अंतर्गत रन की सूची दिखाता है, या --work-dir के साथ पास की गई किसी अन्य डायरेक्टरी की। बिना किसी आर्ग्युमेंट के, deepzero report work/ के अंतर्गत मौजूद एकमात्र रन का उपयोग करता है या यदि कई रन मौजूद हों तो आपको चुनने के लिए कहता है। स्क्रिप्ट में किसी रन का चयन करने के लिए --work-dir का उपयोग करें।
सुरक्षा पाइपलाइनों के लिए, पूर्ण सेटअप गाइड और पाइपलाइन पूर्वापेक्षाएँ का पालन करें। वैकल्पिक इंटीग्रेशन के लिए उनकी अपनी निर्भरताएँ और कॉन्फ़िगरेशन आवश्यक हैं।
बग की रिपोर्ट करें या बदलाव सुझाएँ issue tracker में।
src/deepzero/
├── cli.py               # click command group (run, report, runs, status, validate, ...)
├── api/                 # REST API (starlette)
├── engine/              # orchestration, state persistence, pipeline execution
└── stages/              # built-in processors (map, reduce, ingest)

processors/              # external processors (shipped as examples)
├── ghidra_decompile/    # ghidra headless decompiler (MapProcessor)
├── git_ingest/          # git repository discovery and cloning (IngestProcessor)
├── loldrivers_filter/   # loldrivers.io hash exclusion filter (MapProcessor)
├── pe_ingest/           # PE header parser and driver metadata extractor (IngestProcessor)
└── semgrep_scanner/     # semgrep batch scanner (BulkMapProcessor)






