 0xredash/cve-2026-0300
CVE-2026-0300 का एडवाइज़री और तकनीकी विश्लेषण, जो Palo Alto PAN-OS User-ID पोर्टल्स में एक गंभीर अनऑथेंटिकेटेड बफ़र ओवरफ़्लो RCE है, जिसमें प्रभावित संस्करण, शमन उपाय और डिटेक्शन मार्गदर्शन शामिल है।

User-ID™ Authentication Portal (Captive Portal) में बफ़र ओवरफ़्लो — वास्तविक दुनिया में सक्रिय रूप से शोषित
PAN-OS के User-ID Authentication Portal में एक गंभीर बफ़र ओवरफ़्लो भेद्यता (CWE-787) अनप्रमाणित हमलावरों को विशेष रूप से तैयार किए गए पैकेट भेजकर रूट विशेषाधिकारों के साथ रिमोट कोड एक्ज़ीक्यूशन प्राप्त करने की अनुमति देती है।
CVE ID: CVE-2026-0300
CVSS 4.0 स्कोर: 9.3 (गंभीर)
तात्कालिकता: सर्वोच्च
| PAN-OS शाखा | प्रभावित संस्करण | इसमें ठीक किया गया (ETA) |
|---|---|---|
| 12.1 | < 12.1.4-h5, < 12.1.7 | 12.1.4-h5 (13 मई) |
| 11.2 | विशिष्ट हॉटफ़िक्स से नीचे सभी | कई (13–28 मई) |
| 11.1 | विशिष्ट हॉटफ़िक्स से नीचे सभी | कई (13–28 मई) |
| 10.2 | विशिष्ट हॉटफ़िक्स से नीचे सभी | कई (13–28 मई) |
प्रभावित नहीं: Cloud NGFW, Prisma Access, Panorama (अधिकांश कॉन्फ़िगरेशन में)
शोषण की शर्त: User-ID Authentication Portal सक्षम होना चाहिए और अविश्वसनीय नेटवर्क से पहुँच योग्य होना चाहिए (जैसे, इंटरनेट पर उजागर)।
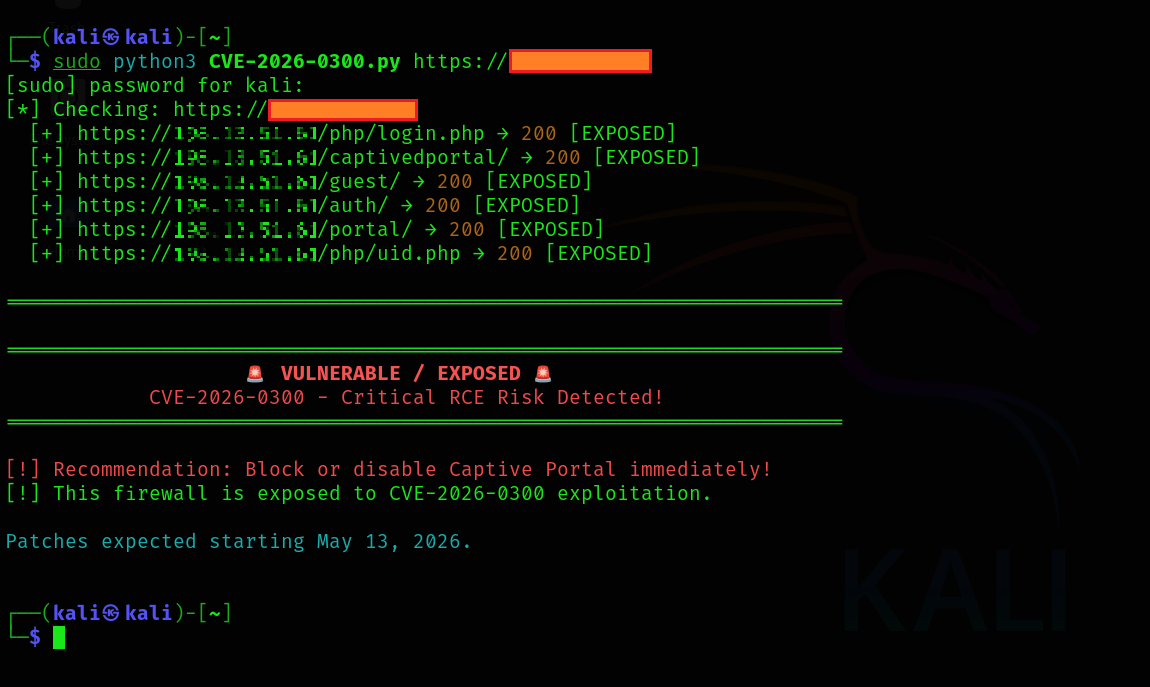
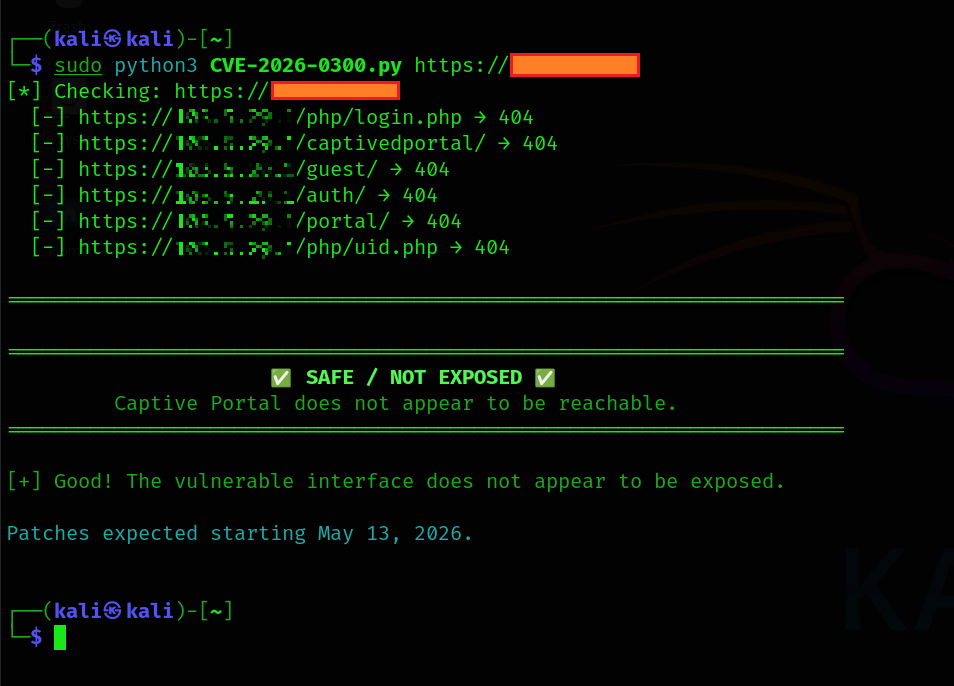
वास्तविक दुनिया में सक्रिय रूप से शोषित (6 मई, 2026 तक)।
उजागर User-ID पोर्टलों को लक्षित करते हुए सीमित वास्तविक दुनिया के हमले देखे गए हैं।
पैच 13 मई, 2026 से जारी होना शुरू होंगे।
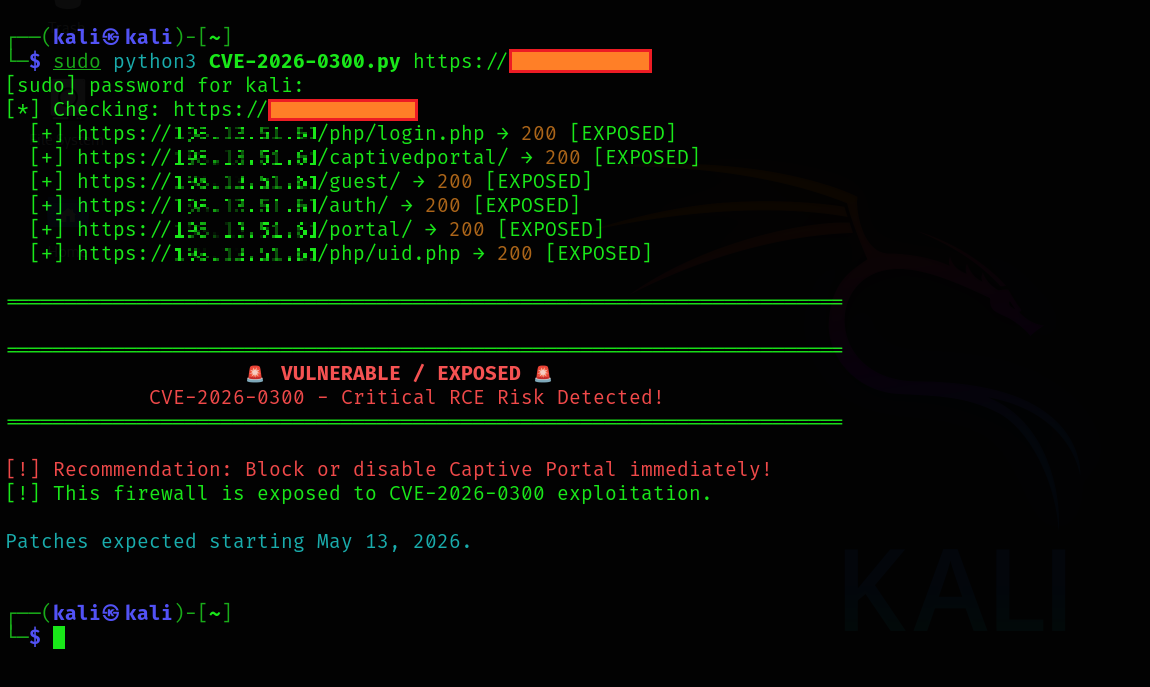
/php/login.php या Captive Portal एंडपॉइंट्स पर असामान्य ट्रैफ़िक पर नज़र रखें।सुरक्षित रहें — अपने फ़ायरवॉल एक्सपोज़र की समीक्षा आज ही करें।
अंतिम अद्यतन: 6 मई, 2026