
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
whids — विंडोज ईडीआर जीन-आधारित डिटेक्शन इंजन, रीयल-टाइम आर्टिफैक्ट संग्रह, सिस्मॉन एकीकरण, और एंडपॉइंट्स, नियमों और घटना प्रतिक्रिया वर्कफ़्लोज़ के प्रबंधन के लिए REST API के साथ। | Kitploit
उपकरण/GitHubGitHub/0xrawsec/whids
फोरेंसिकघटना प्रतिक्रिया
GitHub0xrawsec/whids

whids

विंडोज ईडीआर जीन-आधारित डिटेक्शन इंजन, रीयल-टाइम आर्टिफैक्ट संग्रह, सिस्मॉन एकीकरण, और एंडपॉइंट्स, नियमों और घटना प्रतिक्रिया वर्कफ़्लोज़ के प्रबंधन के लिए REST API के साथ।

रिपॉजिटरी देखेंवेबसाइट
1.3k150504 साल पहलेKitploit द्वारा समीक्षित
साझा करें

महत्वपूर्ण: यह README और अन्य दस्तावेज़ नवीनतम बीटा रिलीज़ में किए गए परिवर्तनों को प्रतिबिंबित करने के लिए अपडेट नहीं किए गए हैं (क्योंकि बहुत सारे परिवर्तन हुए हैं)। जब एक स्थिर संस्करण जारी किया जाएगा तब यह सब अपडेट हो जाएगा (देखें अगली रिलीज़ तक का रोडमैप)। बेझिझक अपने आप बीटा रिलीज़ चलाएं और यदि आपको सहायता चाहिए तो प्रश्न पूछें।
logo

Slack Coverage Latest Commit Latest Release Downloads License

यह क्या है

EDR जो डिटेक्शन द्वारा संचालित आर्टिफैक्ट संग्रह के साथ आता है। डिटेक्शन इंजन एक पिछले प्रोजेक्ट Gene के ऊपर बनाया गया है जो विशेष रूप से Windows इवेंट्स को उपयोगकर्ता द्वारा परिभाषित नियमों के विरुद्ध मिलान करने के लिए डिज़ाइन किया गया है।

"आर्टिफैक्ट संग्रह जो डिटेक्शन द्वारा संचालित है" से आपका क्या मतलब है?

इसका मतलब है कि एक अलर्ट सीधे कुछ आर्टिफैक्ट संग्रह (फ़ाइल, रजिस्ट्री, प्रक्रिया मेमोरी) को ट्रिगर कर सकता है। इस तरह आप सुनिश्चित होते हैं कि आपने जितनी जल्दी हो सके आर्टिफैक्ट एकत्र कर लिए (लगभग रियल टाइम में)।

यह सारा काम मैंने अपने खाली समय में इस उम्मीद में किया है कि यह दूसरे लोगों की मदद करेगा, मुझे उम्मीद है कि आपको यह पसंद आएगा। जब तक मुझे इस प्रोजेक्ट को आगे विकसित करने के लिए कोई फंडिंग नहीं मिलती, मैं इसे सर्वोत्तम प्रयासों के आधार पर विकसित करता रहूँगा। मैं समय पर समस्याओं को ठीक करने और अपडेट प्रदान करने की पूरी कोशिश करूँगा। इस प्रोजेक्ट को बेहतर बनाने और इसे जीवित रखने के लिए बेझिझक इश्यू खोलें।
क्यों

  • समुदाय को एक ओपन सोर्स EDR प्रदान करना
  • डिटेक्शन नियमों पर पारदर्शिता लाना ताकि विश्लेषक समझ सकें कि कोई नियम क्यों ट्रिगर हुआ
  • एक लचीले नियम इंजन के माध्यम से शक्तिशाली डिटेक्शन प्रिमिटिव प्रदान करना
  • डिटेक्शन और आर्टिफैक्ट संग्रह के बीच के समय को भारी रूप से कम करके घटना प्रतिक्रिया प्रक्रियाओं को अनुकूलित करना

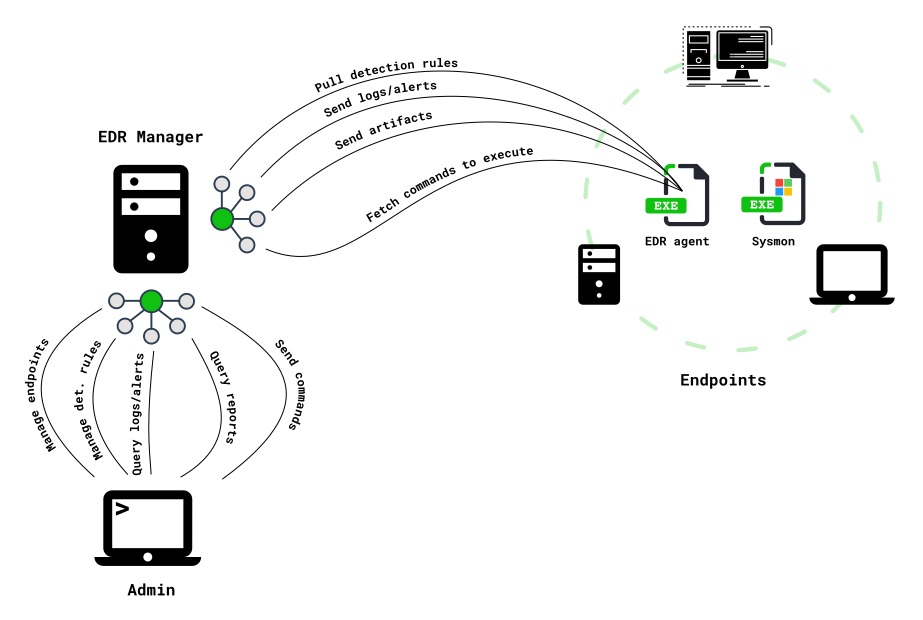
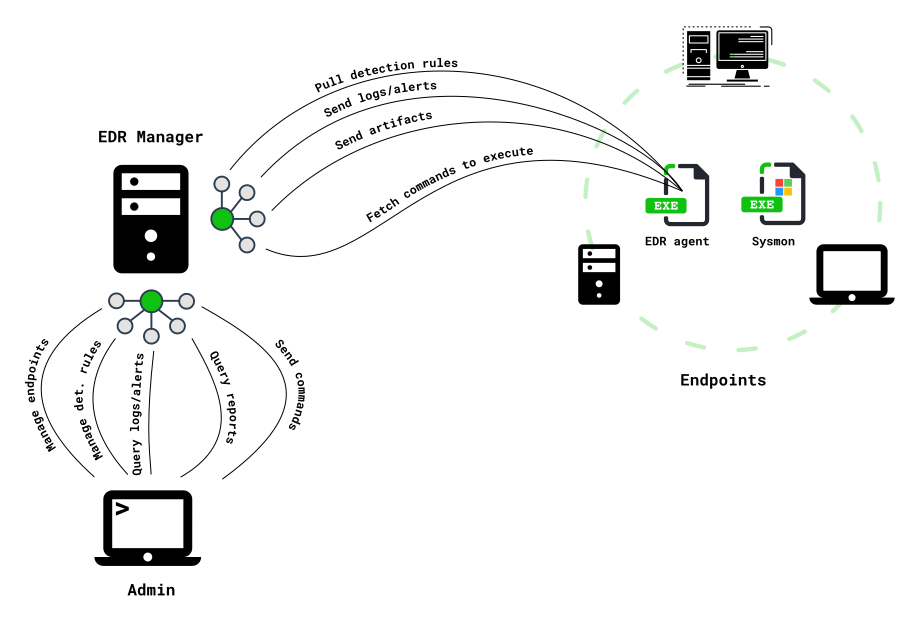
कैसे

big-picture

नोट: EDR एजेंट को स्टैंडअलोन चलाया जा सकता है (बिना EDR मैनेजर से कनेक्ट हुए)

आपको क्या जानना चाहिए

  • यह केवल Windows पर ETW लॉग का उपयोग करके काम करता है
  • सभी भारी काम (कर्नेल घटक) के लिए Sysmon पर निर्भर करता है
  • बहुत शक्तिशाली और अनुकूलन योग्य डिटेक्शन इंजन (gene द्वारा संचालित)
  • एक घटना प्रतिक्रिया विशेषज्ञ द्वारा सभी घटना प्रतिक्रिया विशेषज्ञों के लिए उनके काम को कम कष्टदायक बनाने के उद्देश्य से बनाया गया
  • कम फुटप्रिंट -> कोई प्रक्रिया इंजेक्शन नहीं
  • किसी भी एंटीवायरस उत्पाद के साथ सह-अस्तित्व में रह सकता है (इसे MS Defender के साथ चलाने की सलाह दी जाती है)
  • उच्च थ्रूपुट के लिए डिज़ाइन किया गया। यह प्रति एंडपॉइंट प्रति दिन 15 मिलियन इवेंट्स को प्रदर्शन प्रभाव के बिना आसानी से समृद्ध और विश्लेषण कर सकता है। SIEM के साथ ऐसा हासिल करने के लिए शुभकामनाएं।
  • अन्य उपकरणों (Splunk, ELK, MISP ...) के साथ आसानी से एकीकृत किया जा सकता है
  • ATT&CK फ्रेमवर्क के साथ एकीकृत
  • बड़े परिनियोजनों के प्रबंधन को आसान बनाने के लिए एक शक्तिशाली प्रशासनिक API है (अभी तक कोई GUI नहीं)

स्थापना

आवश्यकताएँ

  1. Sysmon स्थापित करें
  2. Sysmon कॉन्फ़िगर करें
    • आप अनुकूलित Sysmon कॉन्फ़िगरेशन यहाँ पा सकते हैं
    • किसी भी ProcessCreate और ProcessTerminate को लॉग करना अनिवार्य है
  3. अपने Sysmon बाइनरी का पथ नोट कर लें क्योंकि आपको बाद में इसकी आवश्यकता होगी

नोट: इवेंट फ़िल्टरिंग Gene नियमों के साथ 100% की जा सकती है, इसलिए एक जटिल Sysmon कॉन्फ़िगरेशन बनाने की चिंता न करें।

स्थापना-पूर्व अनुशंसाएँ

WHIDS का अधिकतम लाभ उठाने के लिए आप अपनी लॉगिंग नीति में सुधार करना चाह सकते हैं।

  • Powershell मॉड्यूल लॉगिंग सक्षम करें
  • सेवा निर्माण का ऑडिट: gpedit.msc -> Computer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\System Audit Policies\System\Audit Security System Extension -> सक्षम करें
  • फ़ाइल सिस्टम ऑडिट सक्षम करें। Sysmon केवल तब FileCreate इवेंट प्रदान करता है जब नई फ़ाइलें बनाई जाती हैं, इसलिए यदि आप अन्य प्रकार की पहुँच (पढ़ना, लिखना, ...) को लॉग करना चाहते/आवश्यकता है तो आपको FS ऑडिटिंग सक्षम करनी होगी।
    1. gpedit.msc -> Computer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\System Audit Policies\Object Access\Audit File System -> सक्षम करें
    2. किसी भी फ़ोल्डर पर राइट क्लिक करें -> Properties -> Security -> Advanced -> Auditing -> Add
      1. Select a principal (यहाँ उस उपयोगकर्ता/समूह का नाम डालें जिसके लिए आप ऑडिट चाहते हैं)। यदि आप किसी भी उपयोगकर्ता से पहुँच लॉग करना चाहते हैं तो Everyone समूह डालें।
      2. Apply this to का उपयोग आपके द्वारा चयनित फ़ोल्डर से शुरू होने वाली इस ऑडिट नीति के दायरे का चयन करने के लिए किया जाता है
      3. Basic permissions उन प्रकार की पहुँच का चयन करें जिनके लिए आप लॉग उत्पन्न करना चाहते हैं
      4. मान्य करें
    3. फ़ाइल सिस्टम ऑडिटिंग लॉग Security लॉग चैनल में दिखाई देंगे
  • यदि आप अपने एंडपॉइंट पर एक एंटीवायरस चलाना चाहते हैं, तो Microsoft Defender का उपयोग करें, पहले क्योंकि यह एक अच्छा AV है, लेकिन यह भी क्योंकि यह समर्पित लॉग चैनल Microsoft-Windows-Windows Defender/Operational में अलर्ट लॉग करता है जिसे EDR द्वारा मॉनिटर किया जाता है।

EDR एंडपॉइंट एजेंट (Whids.exe)

यह अनुभाग एंडपॉइंट पर एजेंट की स्थापना को कवर करता है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    370
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





