
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2012-1823 — PHP CGI तर्क इंजेक्शन। | Kitploit
उपकरण/GitHubGitHub/0xl0k1/cve-2012-1823
भेद्यता विश्लेषणकोड विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंग
GitHub0xl0k1/cve-2012-1823

CVE-2012-1823

PHP CGI तर्क इंजेक्शन।

रिपॉजिटरी देखें
1263 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

PHP CGI तर्क इंजेक्शन (CVE-2012-1823)

PHP CVE

विवरण

sapi/cgi/cgi_main.c in PHP 5.3.12 से पहले और 5.4.x से पहले 5.4.2 में, जब CGI स्क्रिप्ट (उर्फ php-cgi) के रूप में कॉन्फ़िगर किया जाता है, = (बराबर चिह्न) वर्ण से रहित क्वेरी स्ट्रिंग को ठीक से संभाल नहीं पाता, जो दूरस्थ हमलावरों को क्वेरी स्ट्रिंग में कमांड-लाइन विकल्प रखकर मनमाना कोड निष्पादित करने की अनुमति देता है, कोड निष्पादन 'd' केस के लिए एक निश्चित php_getopt को छोड़ने की कमी से संबंधित है।

उपयोग

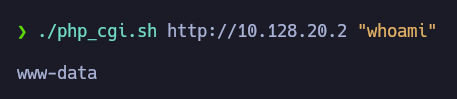
./php_cgi.sh http://<RHOST> <COMMAND>

उदाहरण

./php_cgi.sh http://10.128.20.2 "whoami"
Proof of concept

टूल डाउनलोड करें