 0xblackash/cve-2026-98432
CVE-2026-98432 का तकनीकी परामर्श और रक्षात्मक विश्लेषण, जो Linux कर्नेल IPv4 TCP use-after-free है, प्रभावित संस्करणों, डिटेक्शन कमांड और पैच मार्गदर्शन के साथ।

Linux Kernel IPv4 TCP मेमोरी करप्शन भेद्यता
तकनीकी विश्लेषण • भेद्यता अनुसंधान • रक्षात्मक सुरक्षा
अवलोकन • विश्लेषण • प्रभावित संस्करण • पहचान • शमन
CVE-2026-98432 एक गंभीर Use-After-Free (UAF) भेद्यता है जो Linux kernel के IPv4 नेटवर्किंग सबसिस्टम को प्रभावित करती है।
यह भेद्यता समवर्ती TCP कनेक्शन अनुरोध प्रोसेसिंग के दौरान अनुचित मेमोरी लाइफटाइम प्रबंधन के परिणामस्वरूप उत्पन्न होती है।
विशिष्ट परिस्थितियों में, IPv4 सॉकेट विकल्पों वाली kernel मेमोरी को मुक्त किया जा सकता है, जबकि कोई अन्य निष्पादन पथ अभी भी उस तक पहुँच रहा होता है।
यह एक संभावित मेमोरी करप्शन स्थिति उत्पन्न करता है जिसके परिणामस्वरूप हो सकता है:
| प्रॉपर्टी | विवरण |
|---|---|
| CVE ID | CVE-2026-98432 |
| उत्पाद | Linux Kernel |
| घटक | IPv4 नेटवर्किंग |
| भेद्यता | Use-After-Free |
| CWE | CWE-825 |
| CVSS v3.1 | 9.8 Critical |
| आक्रमण वेक्टर | नेटवर्क |
| आक्रमण जटिलता | निम्न |
| आवश्यक विशेषाधिकार | कोई नहीं |
| उपयोगकर्ता इंटरैक्शन | कोई नहीं |
| प्रोटोकॉल | IPv4 / TCP |
| प्रारंभ | Linux Kernel 4.4 |
| प्रकाशित | 15 अक्टूबर, 2026 |
| प्रभावित फ़ाइलें | net/ipv4/af_inet.c, net/ipv4/tcp_ipv4.c |
यह भेद्यता IPv4 सॉकेट विकल्प संरचनाओं के स्वामित्व और डीएलोकेशन से संबंधित है।
TCP कनेक्शन स्थापना के दौरान, फ़ंक्शन:
tcp_v4_syn_recv_sock()
का स्वामित्व हस्तांतरित करता है:
ireq->ireq_opt
चाइल्ड सॉकेट को:
newinet->inet_opt
स्थानांतरण अंतर्निहित संरचना की प्रतिलिपि बनाए बिना होता है।
एक अन्य CPU एक साथ पुनःप्रेषित SYN अनुरोध को संसाधित कर सकता है और RCU-संरक्षित पठन पथों के माध्यम से उन्हीं विकल्पों तक पहुँच सकता है।
यदि संबंधित मेमोरी को सामान्य kfree() का उपयोग करके मुक्त किया जाता है, जबकि पाठक अभी भी उस तक पहुँच रहे हैं, तो Use-After-Free स्थिति उत्पन्न हो सकती है।
| फ़ंक्शन | उद्देश्य |
|---|---|
tcp_v4_syn_recv_sock() | चाइल्ड TCP सॉकेट बनाता है |
tcp_v4_send_synack() | TCP SYN-ACK प्रतिक्रियाएँ भेजता है |
inet_csk_route_req() | अनुरोध सॉकेट रूटिंग को संसाधित करता है |
ip_options_build() | IPv4 विकल्प बनाता है |
inet_sock_destruct() | इंटरनेट सॉकेट नष्ट करता है |
tcp_v4_reqsk_destructor() | TCP अनुरोध सॉकेट नष्ट करता है |
समस्याग्रस्त डीएलोकेशन व्यवहार:
kfree(opt);
अपस्ट्रीम सुधार RCU-जागरूक डीएलोकेशन का उपयोग करता है:
kfree_rcu(opt, rcu);
यह प्रासंगिक RCU ग्रेस पीरियड बीत जाने तक मेमोरी रिक्लेमेशन में देरी करता है, जिससे मौजूदा रीडर्स सुरक्षित रूप से पूरा कर सकें।
मुख्य सुरक्षा चिंता कर्नेल के भीतर अनुचित मेमोरी एक्सेस है।
संभावित परिणामों में सिस्टम अस्थिरता, मेमोरी करप्शन, और निष्पादन वातावरण के आधार पर अधिक गंभीर शोषण शामिल हैं।
यह भेद्यता Linux कर्नेल 4.4 में पेश की गई थी।
निम्नलिखित अपस्ट्रीम रिलीज़ में संबंधित फ़िक्स शामिल हैं:
| Kernel Branch | Fixed Version |
|---|---|
| 5.10 | 5.10.272 |
| 5.15 | 5.15.223 |
| 6.1 | 6.1.190 |
| 6.6 | 6.6.159 |
| 6.12 | 6.12.113 |
| 6.18 | 6.18.56 |
| 7.2 | 7.2.10 |
| 7.3 | 7.3 |
महत्वपूर्ण: डिस्ट्रिब्यूशन विक्रेता सुरक्षा फ़िक्स बैकपोर्ट कर सकते हैं। पुराना दिखने वाला कर्नेल संस्करण स्वचालित रूप से यह नहीं दर्शाता कि इंस्टॉल किया गया पैकेज भेद्य है।
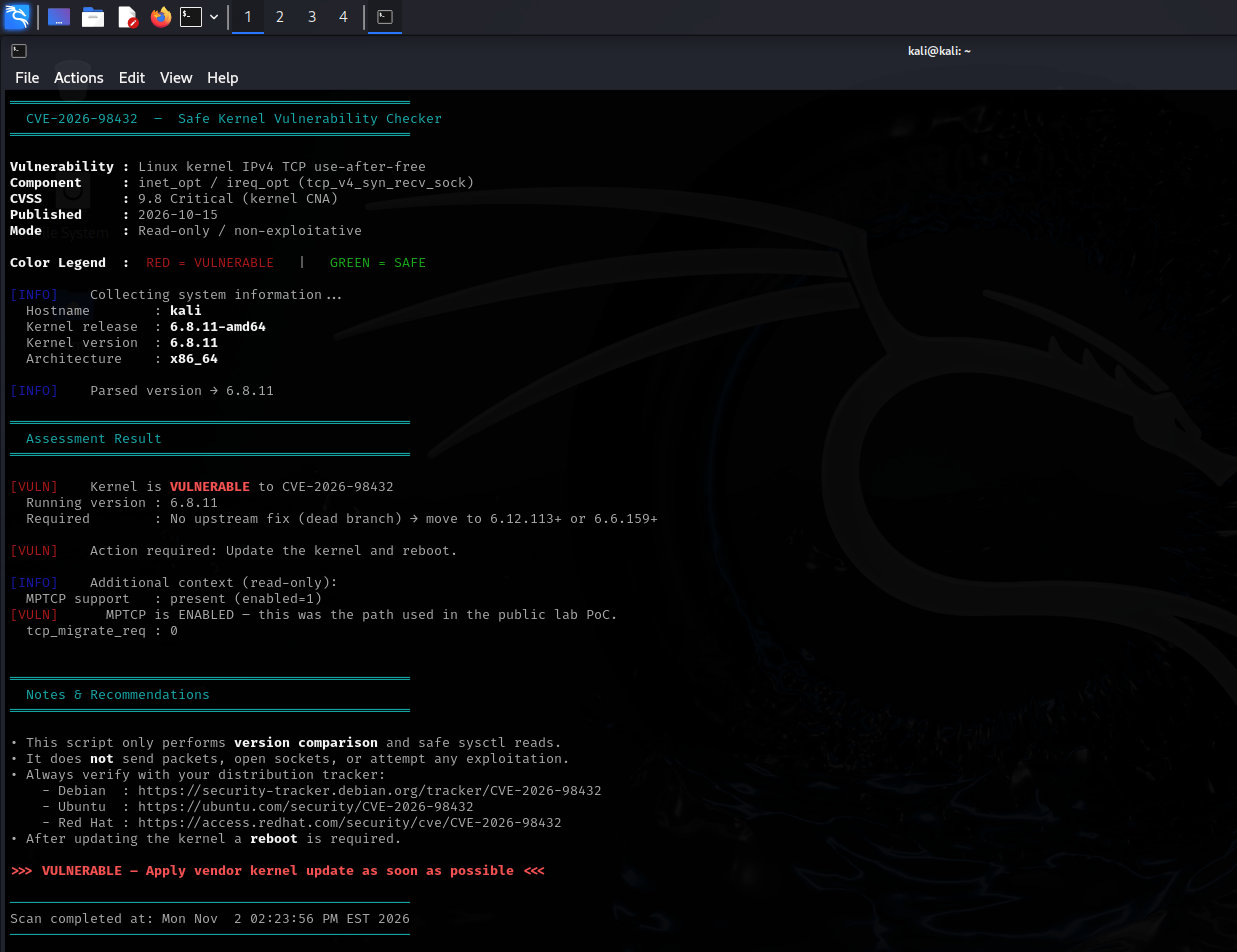
निम्नलिखित कमांड रक्षात्मक निरीक्षण के लिए हैं और यह भेद्यता का शोषण नहीं करते।
uname -r
cat /etc/os-release
uname -a
Debian / Ubuntu / Kali:
dpkg -l | grep linux-image
RHEL / Fedora:
rpm -qa | grep '^kernel'
sysctl net.ipv4.tcp_migrate_req
ये जाँचें सिस्टम जानकारी प्रदान करती हैं लेकिन स्वतंत्र रूप से भेद्यता स्थिति की पुष्टि नहीं करतीं। अपने वितरण की सुरक्षा सलाह के विरुद्ध स्थापित पैकेज को सत्यापित करें।
Debian / Ubuntu / Kali Linux:
sudo apt update
sudo apt full-upgrade
RHEL / Fedora:
sudo dnf update kernel
कर्नेल अपडेट इंस्टॉल करने के बाद रीबूट करें:
sudo reboot
चल रहे संस्करण को सत्यापित करें:
uname -r
नोट: नेटवर्क प्रतिबंध रक्षा-गहराई के उपाय हैं, कर्नेल पैच लागू करने के विकल्प नहीं।
Linux कर्नेल प्रभावित डिस्ट्रक्टरों में RCU-जागरूक मेमोरी डीएलोकेशन का उपयोग करके इस समस्या का समाधान करता है।
| कर्नेल शाखा | फिक्स कमिट |
|---|---|
| 5.10 | b3b027ef0cd322bfa839b9aaf5b27551eea54cf6 |
| 5.15 | 95a8c8fa9f27dce64c40c41c062de7728bf34ab5 |
| 6.1 | 89b5b1eb7d633c33832b7ff2c02e19a144705036 |
| 6.6 | 742f73df544e03744f2981c467d6542fe8172a2a |
| 6.12 | 11a03ce3c4a62d84c10ccdfe47f8075006498568 |
| 6.18 | a47406c769f72c070386985488f1c4d057df86b2 |
| 7.2 | 26d4c36d318cffbbd160884a0e4cec0da4da4936 |
| 7.3 | e3f33b0a1d89d738e2b913dab519226eaf76e15b |
उत्पादन प्रणालियों के लिए, व्यक्तिगत कमिटों को मैन्युअल रूप से चुनने के बजाय विक्रेता-समर्थित संपूर्ण कर्नेल अपडेट को प्राथमिकता दें।
आधिकारिक सुरक्षा संदर्भ:
यह रिपॉज़िटरी इसके लिए है:
सभी सुरक्षा परीक्षण उन प्रणालियों पर किए जाने चाहिए जिनके आप स्वामी हैं या जिनका मूल्यांकन करने के लिए आपके पास स्पष्ट प्राधिकरण है।
किसी भी अनधिकृत शोषण को प्रोत्साहित नहीं किया जाता है।
