 0xblackash/cve-2026-97798
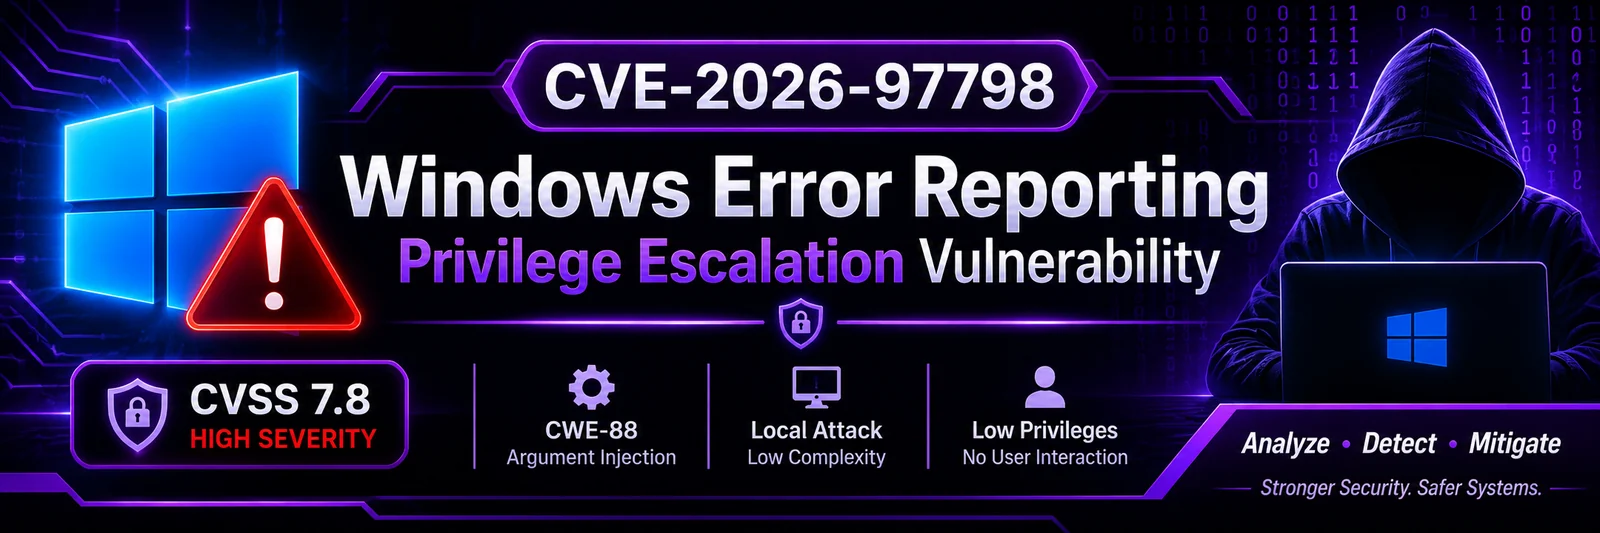
CVE-2026-97798 का दस्तावेज़ीकरण करता है, जो Windows Error Reporting में आर्ग्युमेंट-इंजेक्शन विशेषाधिकार-वृद्धि की कमी है, जिसमें प्रभावित बिल्ड, डिटेक्शन स्क्रिप्ट और उपचार मार्गदर्शन शामिल हैं।



CVE-2026-97798 एक Windows Error Reporting (WER) Service भेद्यता है जिसमें किसी कमांड में आर्ग्युमेंट डेलिमिटर्स के अनुचित न्यूट्रलाइज़ेशन को शामिल किया गया है, जिसे सामान्यतः Argument Injection के रूप में जाना जाता है।
यह भेद्यता एक अधिकृत स्थानीय हमलावर को प्रभावित Windows सिस्टम पर विशेषाधिकारों को बढ़ाने की अनुमति दे सकती है।
यह रिपॉज़िटरी भेद्यता, इसके तकनीकी वर्गीकरण, संभावित सुरक्षा प्रभाव, प्रभावित Windows संस्करणों, रक्षात्मक जाँच और उपचार संबंधी सिफ़ारिशों का दस्तावेज़ीकरण करती है।
| विशेषता | विवरण |
|---|---|
| CVE ID | CVE-2026-97798 |
| विक्रेता | Microsoft |
| घटक | Windows Error Reporting |
| भेद्यता प्रकार | Argument Injection |
| CWE | CWE-88 |
| आक्रमण वेक्टर | स्थानीय |
| आक्रमण जटिलता | निम्न |
| आवश्यक विशेषाधिकार | निम्न |
| उपयोगकर्ता इंटरैक्शन | कोई नहीं |
| स्कोप | अपरिवर्तित |
| CVSS संस्करण | 3.1 |
| CVSS स्कोर | 7.8 |
| गंभीरता | उच्च |
| प्रकाशन तिथि | 13 अक्टूबर, 2026 |
सफल शोषण के परिणामस्वरूप संभावित रूप से निम्नलिखित हो सकते हैं:
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
CWE-88 — कमांड में आर्ग्युमेंट डेलिमीटर्स का अनुचित न्यूट्रलाइज़ेशन ('आर्ग्युमेंट इंजेक्शन')
आर्ग्युमेंट इंजेक्शन तब होता है जब कोई एप्लिकेशन किसी कमांड का निर्माण उसके आर्ग्युमेंट्स को ठीक से अलग या सत्यापित किए बिना करता है।
यह अविश्वसनीय इनपुट को इस बात को प्रभावित करने की अनुमति दे सकता है कि कोई अन्य प्रक्रिया कमांड-लाइन पैरामीटर्स की व्याख्या कैसे करती है।
# Conceptual example of unsafe command construction

user_input = get_user_input()

command = "application.exe " + user_input
यह उदाहरण एक असुरक्षित प्रोग्रामिंग पैटर्न को दर्शाता है। यह CVE-2026-97798 के लिए एक एक्सप्लॉइट नहीं है।
निम्नलिखित Windows उत्पाद शाखाओं की पहचान भेद्यता रिकॉर्ड में की गई है।
| ऑपरेटिंग सिस्टम | फिक्स्ड बिल्ड से पहले प्रभावित |
|---|---|
| Windows 10 21H2 | 19044.7807 |
| Windows 10 22H2 | 19045.7807 |
| Windows 11 23H2 | 22631.7652 |
| Windows 11 24H2 | 26100.9711 |
| Windows 11 25H2 | 26200.9711 |
| Windows 11 26H1 | 28000.3231 |
| Windows 11 26H2 | 26300.9711 |
| Windows Server 2022 | 20348.5761 |
| Windows Server 2025 | 26100.33650 |
महत्वपूर्ण: दिखाए गए संस्करण शाखा-विशिष्ट उपचार सीमाएँ हैं। लागू संचयी अपडेट और सर्विसिंग स्थिति को Microsoft की आधिकारिक सलाह के माध्यम से सत्यापित करें।
निम्नलिखित कमांड प्रशासकों को Windows सिस्टम जानकारी का निरीक्षण करने में मदद कर सकते हैं।
Get-ComputerInfo |
Select-Object WindowsProductName, WindowsVersion, OsBuildNumber
[System.Environment]:https://raw.githubusercontent.com/0xblackash/cve-2026-97798/main/:OSVersion.Version
Get-WinEvent -ListLog *Windows Error Reporting*
Get-WinEvent -LogName System -MaxEvents 50 |
Select-Object TimeCreated, Id, ProviderName, Message
Get-HotFix |
Sort-Object InstalledOn -Descending |
Select-Object -First 10
ये कमांड बुनियादी रक्षात्मक निरीक्षण करते हैं। ये भेद्यता का शोषण नहीं करते और स्वतंत्र रूप से यह सिद्ध नहीं करते कि कोई सिस्टम भेद्य है या नहीं।
अनुशंसित रक्षात्मक कार्रवाइयाँ:
Microsoft Security Response Center — CVE-2026-97798
यह रिपॉज़िटरी रक्षात्मक भेद्यता अनुसंधान के इर्द-गिर्द संगठित है।
| चरण | गतिविधि |
|---|---|
| 01 | CVE पहचान |
| 02 | भेद्यता वर्गीकरण |
| 03 | प्रभावित संस्करण विश्लेषण |
| 04 | मूल कारण अनुसंधान |
| 05 | रक्षात्मक सिस्टम निरीक्षण |
| 06 | पैच सत्यापन |
| 07 | सुरक्षा प्रलेखन |
CVE-2026-97798/
│
├── README.md
│
├── assets/
│   └── banner.png
│
├── detection/
│   └── check_windows_version.ps1
│
├── documentation/
│   ├── technical-analysis.md
│   └── remediation.md
│
└── LICENSE
यह रिपॉज़िटरी विशेष रूप से शैक्षिक उद्देश्यों, साइबर सुरक्षा अनुसंधान, भेद्यता जागरूकता और अधिकृत रक्षात्मक सुरक्षा आकलन के लिए है।
सभी परीक्षण पृथक प्रयोगशाला वातावरण में या उन प्रणालियों पर किए जाने चाहिए जिनके लिए स्पष्ट प्राधिकरण प्राप्त किया गया हो।
इस रिपॉज़िटरी में दी गई जानकारी के दुरुपयोग के लिए लेखक उत्तरदायी नहीं है।
🔐 साइबर सुरक्षा अनुसंधान | भेद्यता विश्लेषण | रक्षात्मक सुरक्षा
भेद्यताओं को समझें। सुरक्षा को मज़बूत करें। प्रणालियों की रक्षा करें।
