
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-8932 — CVE-2026-8932 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-8932
भेद्यता विश्लेषणशोषणवेब सुरक्षानेटवर्क सुरक्षाक्रिप्टोग्राफीप्रमाणीकरण
GitHub0xblackash/cve-2026-8932

CVE-2026-8932
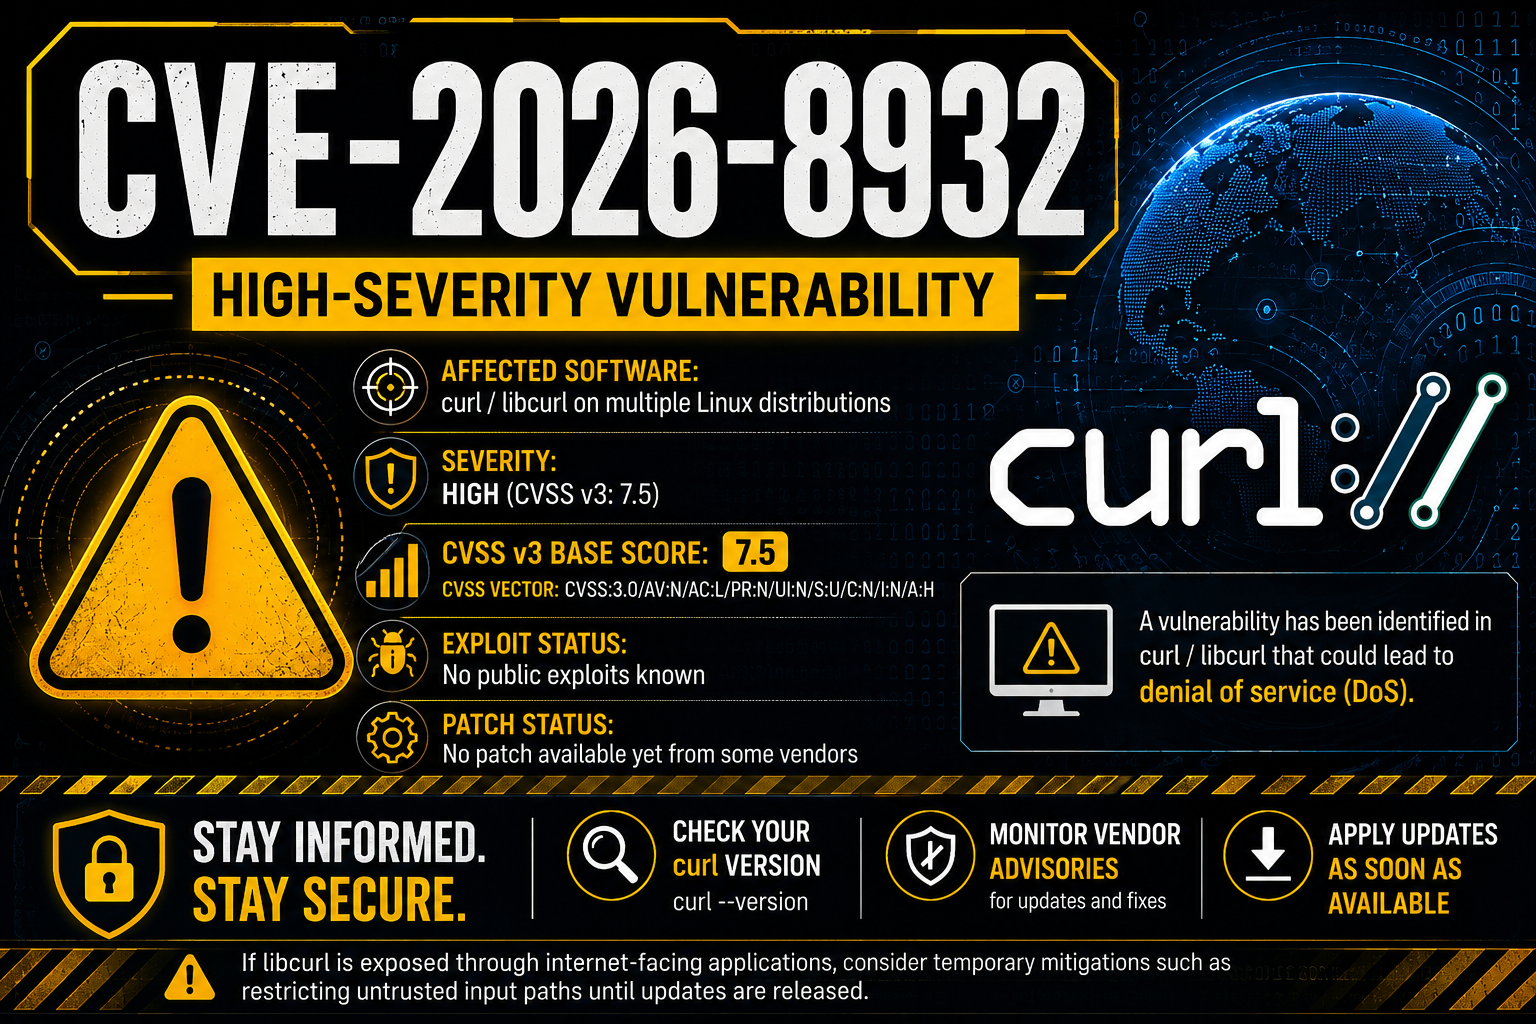
CVE-2026-8932

रिपॉजिटरी देखें
1374 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🚨 CVE-2026-8932 - libcurl का सबसे पुराना सुरक्षा बग

ChatGPT Image Jun 27, 2026, 12_36_55 AM

libcurl में अपूर्ण mTLS कॉन्फ़िगरेशन मिलान

Severity Affected Fixed Status

libcurl में अब तक का सबसे पुराना सुरक्षा खतरा जो 25 वर्षों से अधिक समय तक अनदेखा रहा।


📖 अवलोकन

CVE-2026-8932 libcurl में एक सुरक्षा खामी है जिसमें म्यूचुअल TLS (mTLS) क्लाइंट प्रमाणीकरण सेटिंग्स बदलने के बाद लाइब्रेरी किसी मौजूदा TLS कनेक्शन को गलत तरीके से पुनः उपयोग कर सकती है।

चूंकि libcurl के कनेक्शन मिलान तर्क में कुछ निजी कुंजी-संबंधित विकल्प शामिल नहीं थे, एक मौजूदा प्रमाणित कनेक्शन का पुन: उपयोग हो सकता था, भले ही एक भिन्न क्लाइंट प्रमाणपत्र कॉन्फ़िगरेशन को नया TLS हैंडशेक शुरू करना चाहिए था।

नोट: स्टैंडअलोन curl कमांड-लाइन टूल प्रभावित नहीं है। केवल libcurl को एम्बेड करने वाले एप्लिकेशन असुरक्षित हैं।


⚠️ तकनीकी विवरण

गुणमान
CVECVE-2026-8932
घटकlibcurl
प्रकारअपूर्ण कनेक्शन मिलान
CWECWE-305 (प्रमाणीकरण बाइपास)
गंभीरतानिम्न
प्रभावित संस्करण7.7 – 8.20.0
निश्चित संस्करण8.21.0

🔍 मूल कारण

जब libcurl मूल्यांकन करता है कि क्या किसी मौजूदा TLS कनेक्शन का पुन: उपयोग किया जा सकता है, तो कई SSL पैरामीटर तुलना किए जाते हैं।

हालांकि, कुछ mTLS निजी कुंजी कॉन्फ़िगरेशन विकल्प इस तुलना से छोड़ दिए गए थे।

परिणामस्वरूप:

  • कनेक्शन पुन: उपयोग सफल होता है
  • TLS हैंडशेक छोड़ दिया जाता है
  • पिछले क्लाइंट क्रेडेंशियल्स कनेक्शन के साथ जुड़े रहते हैं
  • प्रमाणीकरण संदर्भ असंगत हो जाता है

💥 प्रभाव

संभावित परिणामों में शामिल हैं:

  • प्रमाणीकरण भ्रम
  • गलत mTLS पहचान पुन: उपयोग
  • अप्रत्याशित क्लाइंट प्रमाणपत्र उपयोग
  • सुरक्षा नीति उल्लंघन
  • गलत क्रेडेंशियल पृथक्करण

यद्यपि शोषण के लिए विशिष्ट एप्लिकेशन व्यवहार की आवश्यकता होती है, पारस्परिक TLS प्रमाणीकरण पर भारी निर्भर वातावरणों को तुरंत अपडेट करना चाहिए।


📌 प्रभावित संस्करण

संस्करणस्थिति
7.7❌ असुरक्षित
7.x❌ असुरक्षित
8.0.x❌ असुरक्षित
8.20.0❌ असुरक्षित
8.21.0+✅ सुरक्षित

🛠 शमन

  • libcurl 8.21.0 या बाद के संस्करण में अपग्रेड करें।
  • यदि अपग्रेड तुरंत संभव न हो तो आधिकारिक सुरक्षा पैच लागू करें।
  • mTLS क्लाइंट प्रमाणपत्र या निजी कुंजी सेटिंग्स बदलने के बाद libcurl हैंडल को पुन: उपयोग करने से बचें।
  • उन एप्लिकेशन में TLS सत्र व्यवहार को मान्य करें जो गतिशील रूप से क्लाइंट प्रमाणपत्र बदलते हैं।

🔬 हमला परिदृश्य

Application
      │
      ▼
Creates TLS connection
      │
      ▼
Authenticates with Client Certificate A
      │
      ▼
Application switches to Certificate B
      │
      ▼
libcurl incorrectly reuses old TLS connection
      │
      ▼
Certificate A remains in use
      │
      ▼
Authentication mismatch
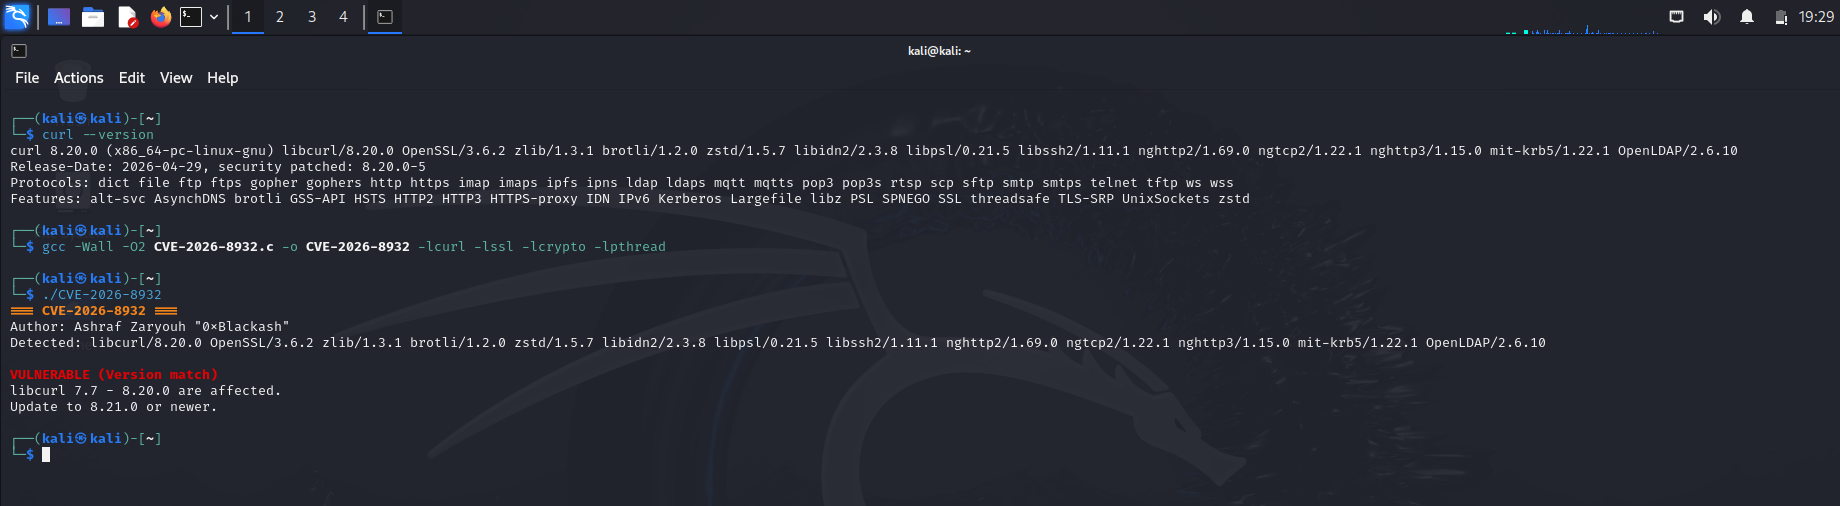
📸 प्रदर्शन

CVE-2026-8932

🧠 यह क्यों मायने रखता है

मेमोरी भ्रष्टाचार खामियों के विपरीत, यह मुद्दा TLS कनेक्शन पुन: उपयोग को संचालित करने वाले तर्क को प्रभावित करता है।

क्लाइंट क्रेडेंशियल्स बदलने के बाद एक नया प्रमाणित सत्र की उम्मीद करने वाले एप्लिकेशन अनजाने में पुराने सत्र का उपयोग जारी रख सकते हैं, संभावित रूप से प्रमाणीकरण सीमाओं का उल्लंघन कर सकते हैं।


🏆 ऐतिहासिक महत्व

यह खामी उल्लेखनीय है क्योंकि यह:

  • 🕒 25 वर्षों से अधिक समय तक विद्यमान थी
  • 📚 curl 7.7 (2001) में उत्पन्न हुई
  • 🛡 libcurl में अब तक ठीक की गई सबसे पुरानी ज्ञात सुरक्षा समस्या बन गई

📚 संदर्भ

  • आधिकारिक curl सुरक्षा सलाहकार
  • CVE-2026-8932
  • CWE-305 प्रमाणीकरण बाइपास

⭐ यदि यह रिपॉजिटरी आपकी मदद करता है, तो कृपया इसे एक स्टार दें!

पैच रहें • सुरक्षित रहें • जिम्मेदारी से हैकिंग करें

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    441
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →