 0xblackash/cve-2026-86950
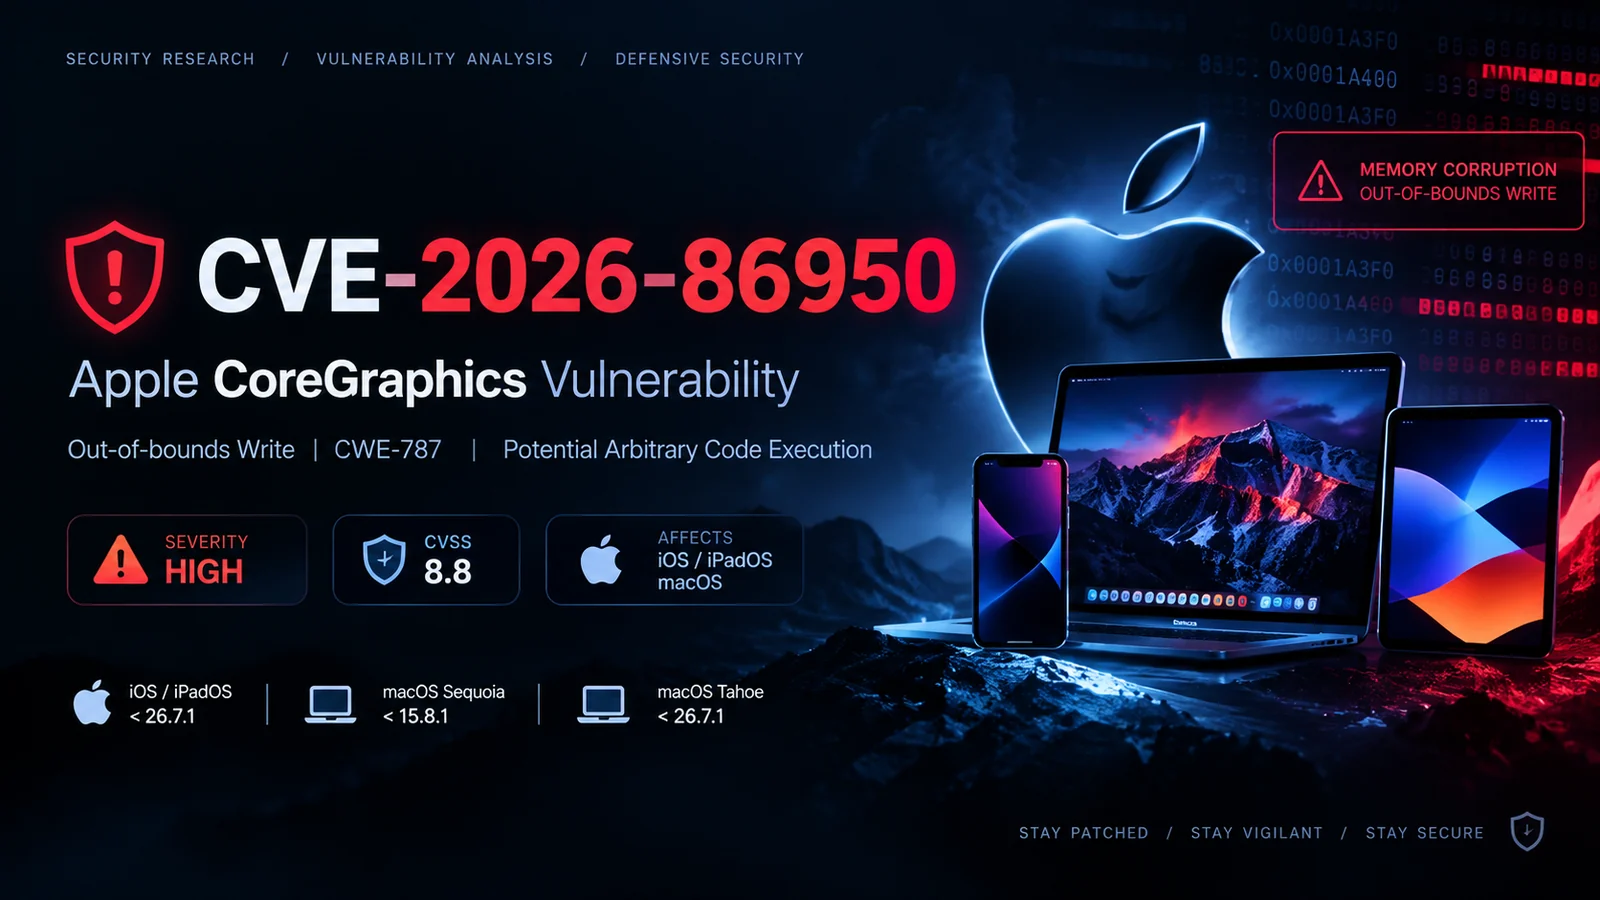
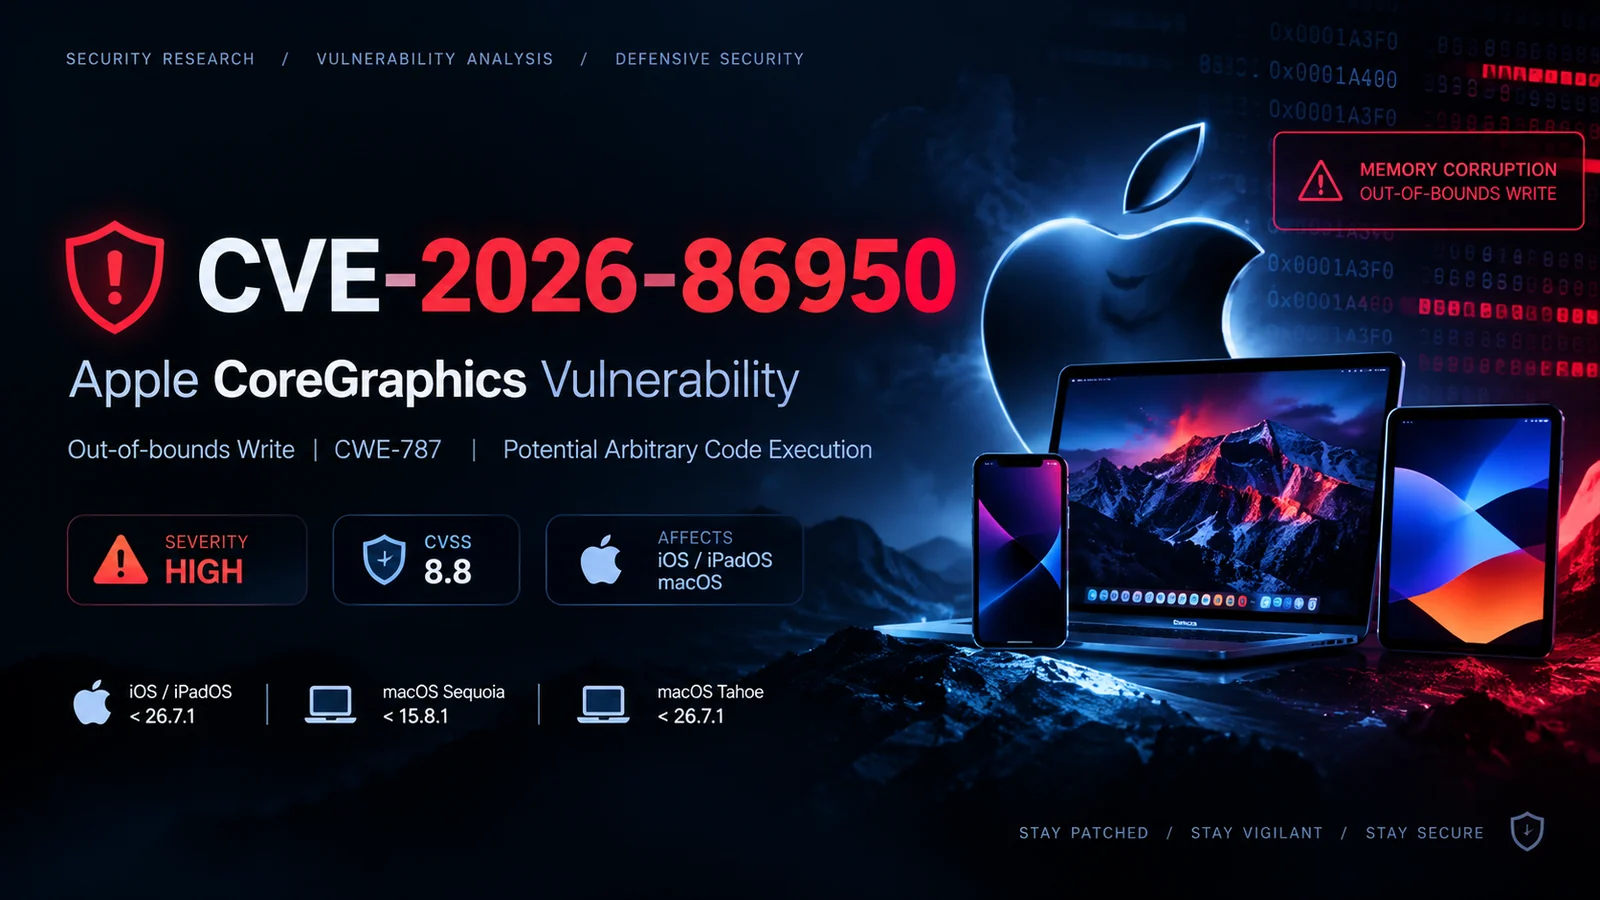
CVE-2026-86950 के लिए रक्षात्मक शोध दस्तावेज़ीकरण, जो एक Apple CoreGraphics out-of-bounds write है, जिसमें vulnerability triage, प्रभावित संस्करण, detection, और patch मार्गदर्शन शामिल है।


🔬 रक्षात्मक सुरक्षा अनुसंधान • भेद्यता विश्लेषण • पहचान
CVE-2026-86950 Apple के CoreGraphics घटक को प्रभावित करने वाली एक उच्च-गंभीरता वाली भेद्यता है।
इस भेद्यता को out-of-bounds write (CWE-787) के रूप में वर्गीकृत किया गया है और जब कोई संवेदनशील सिस्टम विशेष रूप से तैयार की गई सामग्री को संसाधित करता है, तो यह संभावित रूप से मेमोरी करप्शन और मनमाने कोड निष्पादन का कारण बन सकती है।
⚠️ सुरक्षा सूचना
यह रिपॉज़िटरी केवल अधिकृत सुरक्षा अनुसंधान, भेद्यता मूल्यांकन, पहचान और रक्षात्मक विश्लेषण के लिए है।
| Property | Details |
|---|---|
| 🆔 CVE | CVE-2026-86950 |
| 🧩 Component | Apple CoreGraphics |
| 🐛 Weakness | CWE-787 — Out-of-bounds Write |
| 🔥 Severity | High |
| 📊 CVSS | 8.8 |
| 🌐 Attack Vector | Network |
| 👤 Privileges Required | None |
| 🖱️ User Interaction | Required |
| 💥 Potential Impact | Code execution / memory corruption |
| 🎯 Exploitation Status | Reported targeted exploitation |
यह भेद्यता Apple के उन विशिष्ट ऑपरेटिंग सिस्टम संस्करणों को प्रभावित करती है जिनमें संवेदनशील CoreGraphics कार्यान्वयन मौजूद है।
iOS / iPadOS
macOS Sequoia
macOS Tahoe
iOS / iPadOS       → 26.7.1+
macOS Sequoia     → 15.8.1+
macOS Tahoe       → 26.7.1+
💡 मूल्यांकन करने से पहले संस्करण संख्याओं को Apple की वर्तमान सुरक्षा सलाहों के विरुद्ध सत्यापित किया जाना चाहिए।
यह भेद्यता निम्नलिखित के अंतर्गत आती है:
CWE-787
Out-of-bounds Write
अवधारणात्मक रूप से, out-of-bounds write तब होता है जब सॉफ़्टवेयर किसी ऑब्जेक्ट या बफ़र के लिए आवंटित मेमोरी क्षेत्र के बाहर डेटा लिखता है।
एक सरलीकृत निरूपण:
┌───────────────────────────────┐
│       Allocated Buffer        │
├───────────────┬───────────────┤
│   Valid Data  │     Valid     │
└───────────────┴───────────────┘
                  ↓
             ❌ Invalid Write
                  ↓
┌──────────────────────────────────────┐
│ Adjacent Memory / Control Structures │
└──────────────────────────────────────┘
आसपास की मेमोरी लेआउट और विशिष्ट दोष की शोषणीयता के आधार पर, मेमोरी करप्शन भेद्यताओं के गंभीर सुरक्षा परिणाम हो सकते हैं।
संभावित सुरक्षा परिणामों में शामिल हो सकते हैं:
व्यावहारिक प्रभाव संवेदनशील निष्पादन पथ, प्रभावित प्रक्रिया, शमन उपायों और दुर्भावनापूर्ण सामग्री के लक्ष्य सिस्टम तक पहुँचने के तरीके पर निर्भर करता है।
रक्षात्मक मूल्यांकन के लिए, सबसे पहले स्थापित ऑपरेटिंग-सिस्टम संस्करण निर्धारित करें।
sw_vers
उदाहरण:
ProductName:    macOS
ProductVersion: 15.x.x
BuildVersion:   XXXXX
यहाँ जाएँ:
Settings
   ↓
General
   ↓
About
   ↓
iOS Version / iPadOS Version
फिर स्थापित संस्करण की तुलना Apple की सुरक्षा अद्यतन जानकारी से करें।
प्राथमिक शमन उपाय है प्रभावित Apple उपकरणों को सुरक्षा-ठीक किए गए रिलीज़ में अपडेट करना।
1. 🔎 Identify affected devices
2. 📋 Determine installed OS versions
3. 🔐 Apply Apple's security updates
4. 🔄 Reboot if required
5. 🧪 Verify the patched version
6. 📊 Monitor endpoints for suspicious activity
संगठनों को उन सिस्टमों को प्राथमिकता देनी चाहिए जो अविश्वसनीय फ़ाइलों या सामग्री को संसाधित करते हैं।
यह परियोजना जानबूझकर गैर-विनाशकारी भेद्यता अनुसंधान पर केंद्रित है।
अनुशंसित कार्यप्रवाह:
                 ┌─────────────────┐
                 │ Identify Target  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Determine Build │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Check Exposure  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Apply Patch     │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Verify Fix      │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Document Result │
                 └─────────────────┘
प्रयोगशाला अनुसंधान के लिए, जहाँ संभव हो, पृथक उपकरणों या वर्चुअलाइज़्ड परीक्षण वातावरणों का उपयोग करें।
| Category | Rating |
|---|---|
| 🔥 Severity | HIGH |
| 🌐 Remote Attack Potential | Potentially applicable |
| 👤 Authentication | Not required according to CVSS vector |
| 🖱️ User Interaction | Required |
| 💻 Confidentiality | High impact |
| ✏️ Integrity | High impact |
| 📴 Availability | High impact |
[ ] Identify Apple devices in the environment
[ ] Collect OS/build versions
[ ] Identify systems below the fixed versions
[ ] Prioritize internet-facing / high-value endpoints
[ ] Deploy Apple's security updates
[ ] Verify successful patch deployment
[ ] Review endpoint telemetry
[ ] Investigate suspicious crashes or document-processing events
[ ] Record remediation status
इस रिपॉज़िटरी का उपयोग निम्नलिखित के लिए किया जा सकता है:
यह जानबूझकर वास्तविक दुनिया के सिस्टमों के विरुद्ध हथियारबंद शोषण प्रदान करने से बचती है।
यह परियोजना विशेष रूप से निम्नलिखित के लिए है:
अधिकृत सुरक्षा परीक्षण, रक्षात्मक अनुसंधान, शिक्षा और भेद्यता मूल्यांकन।
स्पष्ट प्राधिकरण के बिना सिस्टमों पर हमला करने के लिए इस रिपॉज़िटरी की अनुसंधान सामग्री का उपयोग न करें।
यहाँ प्रदान की गई जानकारी के दुरुपयोग के लिए अनुरक्षक ज़िम्मेदार नहीं हैं।
🔎 NIST National Vulnerability Database
CVE-2026-86950🍎 Apple Security Releases
🛡️ CISA Known Exploited Vulnerabilities Catalog
