 0xblackash/cve-2026-72018
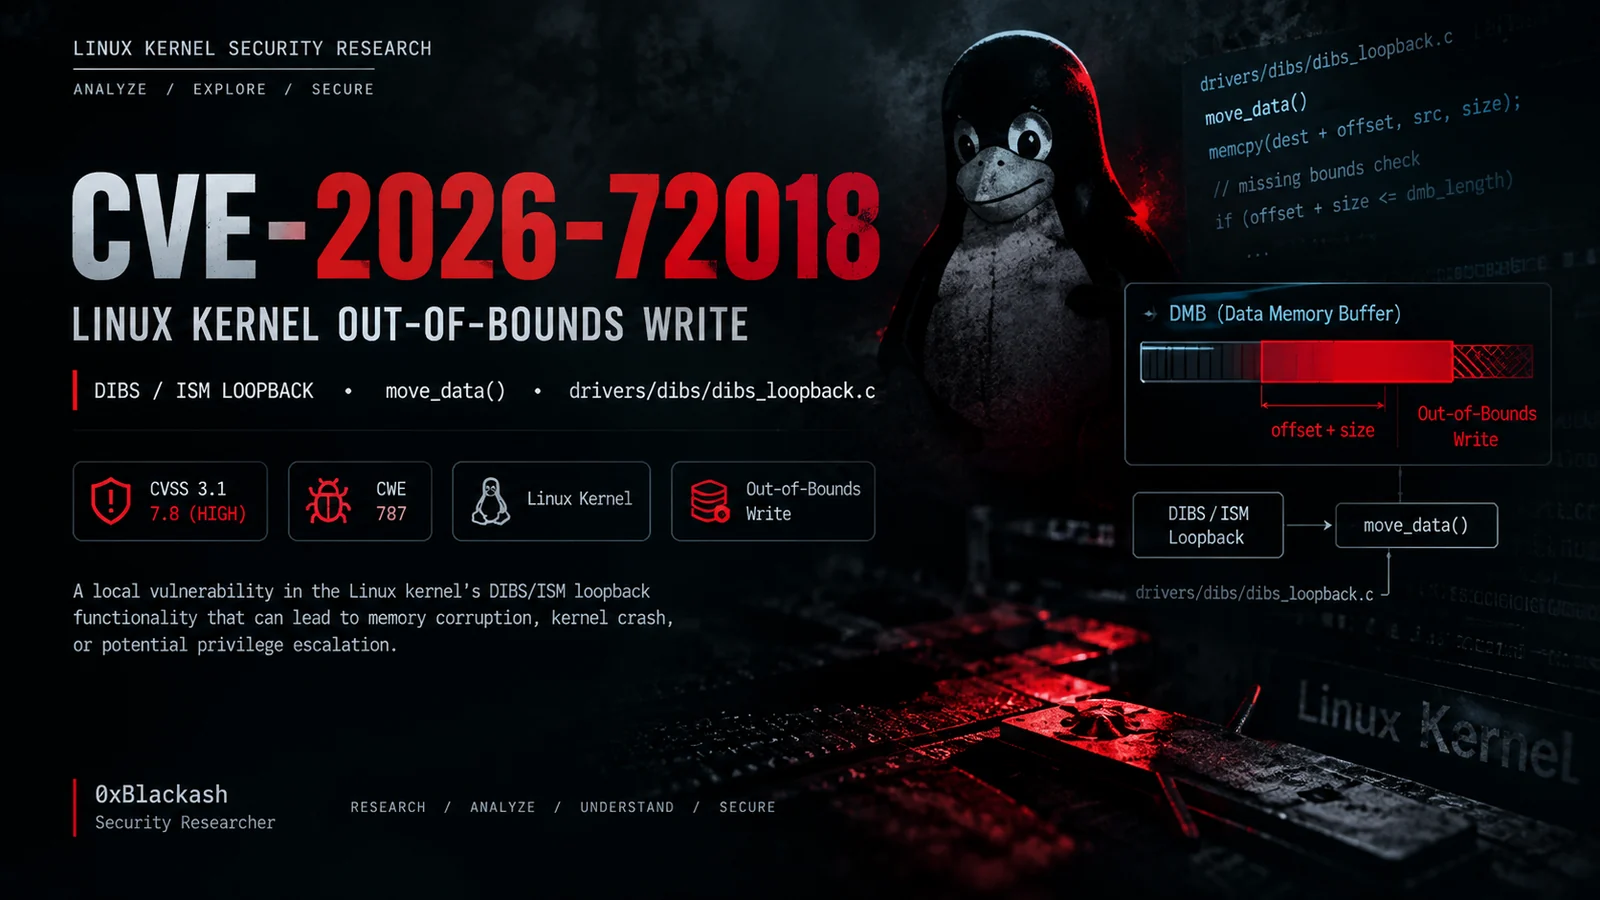
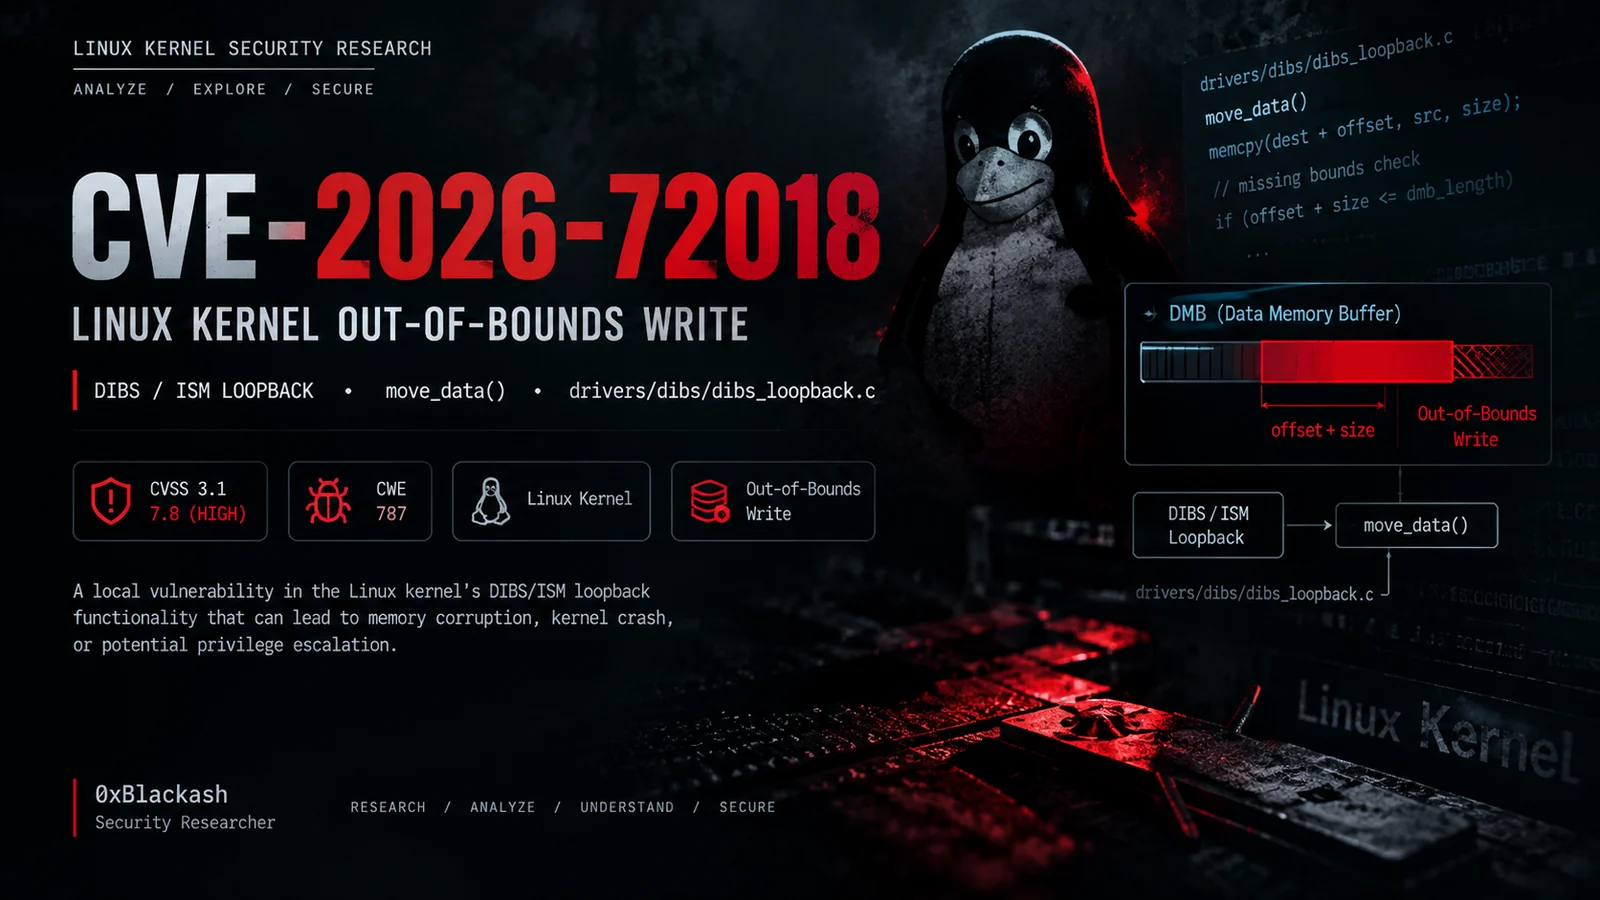
CVE-2026-72018 का तकनीकी विश्लेषण, DIBS/ISM लूपबैक में Linux kernel out-of-bounds write, जिसमें मूल कारण, प्रभावित संस्करण, पहचान और शमन शामिल है।

लिनक्स कर्नेल • DIBS लूपबैक • आउट-ऑफ-बाउंड्स राइट
CVE-2026-72018 का सुरक्षा अनुसंधान और तकनीकी विश्लेषण।
01 — अवलोकनCVE-2026-72018 एक लिनक्स कर्नेल आउट-ऑफ-बाउंड्स राइट भेद्यता है जो DIBS/ISM लूपबैक कार्यक्षमता को प्रभावित करती है।
यह भेद्यता एक पंजीकृत DMB (Data Memory Buffer) में स्थानांतरित किए गए डेटा के प्रबंधन से संबंधित है।
प्रभावित कार्यान्वयन मेमोरी ऑपरेशन करने से पहले दिए गए ऑफ़सेट, ट्रांसफर आकार, और वास्तविक DMB सीमाओं के बीच संबंध को पर्याप्त रूप से मान्य नहीं करता है।
| Property | Value |
|---|---|
| CVE | CVE-2026-72018 |
| CWE | CWE-787 — Out-of-bounds Write |
| CVSS v3.1 | 7.8 — High |
| Attack Vector | Local |
| Privileges Required | Low |
| User Interaction | None |
| Confidentiality | High |
| Integrity | High |
| Availability | High |
| Component | Linux Kernel |
| Area | DIBS / ISM Loopback |
02 — तकनीकी सारांशभेद्य कोड पथ में शामिल है:
drivers/dibs/dibs_loopback.c
और:
move_data()
फ़ंक्शन।
संकल्पनात्मक रूप से, समस्याग्रस्त ऑपरेशन को इस प्रकार दर्शाया जा सकता है:
memcpy(destination + offset, source, size);
जिस सुरक्षा सीमा को बनाए रखा जाना चाहिए वह है:
offset + size <= DMB_length
यदि इस संबंध को सही ढंग से लागू नहीं किया जाता है, तो परिणामी मेमोरी ऑपरेशन वैध DMB क्षेत्र से आगे बढ़ सकता है।
             DMB
┌──────────────────────────────────────┐
│                                      │
│        Valid Memory Region           │
│                                      │
│   ┌────────────────────────────┐     │
│   │      offset + size         │     │
│   └────────────────────────────┘     │
│                                      │
└──────────────────────────────────────┘
                    │
                    ▼
              Boundary Check
                    │
          ┌─────────┴─────────┐
          │                   │
        VALID               INVALID
          │                   │
          ▼                   ▼
       memcpy()        Out-of-Bounds Write
03 — मूल कारणअंतर्निहित समस्या गंतव्य DMB में डेटा कॉपी करने से पहले अपर्याप्त बाउंड्स सत्यापन है।
एक सुरक्षित कार्यान्वयन को यह सुनिश्चित करना चाहिए कि:
offset <= dmb_length
और:
size <= dmb_length - offset
कॉपी करने से पहले।
दूसरी जाँच के लिए घटाव का उपयोग करना पूर्णांक-अतिप्रवाह-शैली की तुलना से भी बचाता है जैसे:
offset + size <= dmb_length
जब हमलावर-नियंत्रित पूर्णांक मानों से निपट रहे हों।
if (offset > dmb_length)
    return -EINVAL;

if (size > dmb_length - offset)
    return -EINVAL;
इन जाँचों के बाद ही मेमोरी ऑपरेशन आगे बढ़ना चाहिए।
04 — सुरक्षा प्रभावकर्नेल स्पेस में आउट-ऑफ-बाउंड्स राइट संभावित रूप से इनका परिणाम हो सकता है:
User-controlled input
        │
        ▼
Insufficient bounds validation
        │
        ▼
Out-of-bounds memory write
        │
        ├──► Kernel memory corruption
        │
        ├──► Kernel crash / DoS
        │
        └──► Potential privilege escalation
वास्तविक शोषणीयता और प्रभाव कर्नेल कॉन्फ़िगरेशन, मेमोरी लेआउट, पहुँचने योग्य कोड पथ, शमन उपायों, और सिस्टम कॉन्फ़िगरेशन पर निर्भर करता है।
महत्वपूर्ण: CVSS भेद्यता की संभावित गंभीरता का वर्णन करता है; यह अपने आप में एक कार्यशील प्रिविलेज-एस्केलेशन या कोड-एक्ज़ीक्यूशन एक्सप्लॉइट प्रदर्शित नहीं करता है।
05 — प्रभावित कोडdrivers/
└── dibs/
└── dibs_loopback.c
प्रासंगिक फ़ंक्शन:
move_data()
भेद्यता इनके बीच अंतःक्रिया से संबंधित है:
DIBS
 │
 └── ISM Loopback
       │
       └── DMB
            │
            └── Memory Transfer
06 — प्रभावित संस्करणहमेशा उस कर्नेल वितरण के विरुद्ध स्थिति सत्यापित करें जिसका आप परीक्षण कर रहे हैं क्योंकि लिनक्स वितरण सुरक्षा सुधारों को बैकपोर्ट कर सकते हैं।
रिपोर्ट की गई प्रभावित श्रेणियों में शामिल हैं:
6.10.x

6.13.x – 6.18.39

6.19.x – 7.1.4
रिपोर्ट किए गए ठीक किए गए संस्करणों में शामिल हैं:
6.12.97
6.18.40
7.1.5
विकास शाखाओं में विभिन्न संशोधन बिंदुओं पर सुधार शामिल हो सकता है।
uname -r
अतिरिक्त जानकारी:
uname -a
वितरण-विशिष्ट पैकेज जानकारी के लिए:
cat /etc/os-release
07 — प्रयोगशाला सत्यापनयह रिपॉज़िटरी अधिकृत सुरक्षा अनुसंधान और रक्षात्मक परीक्षण के लिए है।
अनुशंसित कार्यप्रवाह:
# Identify the running kernel
uname -r

# Identify distribution
cat /etc/os-release

# Inspect kernel configuration
zgrep -i "DIBS\|ISM" /proc/config.gz 2>/dev/null

# Check loaded modules
lsmod | grep -Ei "dibs|ism"

# Inspect kernel messages
dmesg | grep -Ei "dibs|ism|smc"
स्रोत-कोड विश्लेषण के लिए:
grep -R "move_data" drivers/dibs/ 2>/dev/null
उपलब्ध सटीक कमांड कर्नेल स्रोत और वितरण कॉन्फ़िगरेशन पर निर्भर करते हैं।
08 — अनुसंधान कार्यप्रणालीएक उपयोगी विश्लेषण कार्यप्रवाह है:
       ┌──────────────────┐
       │ Identify Kernel  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Locate Component │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Review Data Flow │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Find Boundary    │
       │ Validation       │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Compare Patched  │
       │ / Vulnerable     │
       │ Implementations  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Validate in an   │
       │ Isolated Lab     │
       └──────────────────┘
09 — रक्षात्मक विश्लेषणसंभावित रूप से प्रभावित सिस्टम की जाँच करते समय:
uname -r
cat /etc/os-release
केवल अपस्ट्रीम कर्नेल संस्करण पर निर्भर रहने के बजाय अपने लिनक्स वितरण द्वारा प्रदान की गई सुरक्षा सलाह का उपयोग करें।
वितरण द्वारा प्रदान किया गया सुरक्षा अपडेट इंस्टॉल करें।
चल रहा कर्नेल रीबूट तक वर्तमान में लोड किए गए कर्नेल इमेज का उपयोग करना जारी रखता है।
10 — पहचान के विचारसुरक्षा टीमें प्रभावित सबसिस्टम से जुड़े असामान्य कर्नेल व्यवहार की निगरानी कर सकती हैं।
संभावित संकेतकों में शामिल हैं:
