
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/0xblackash/cve-2026-64600
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणलर्निंग और शिक्षाबाइनरी शोषण
GitHub0xblackash/cve-2026-64600

CVE-2026-64600

CVE-2026-64600

रिपॉजिटरी देखें
18422 महीने पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

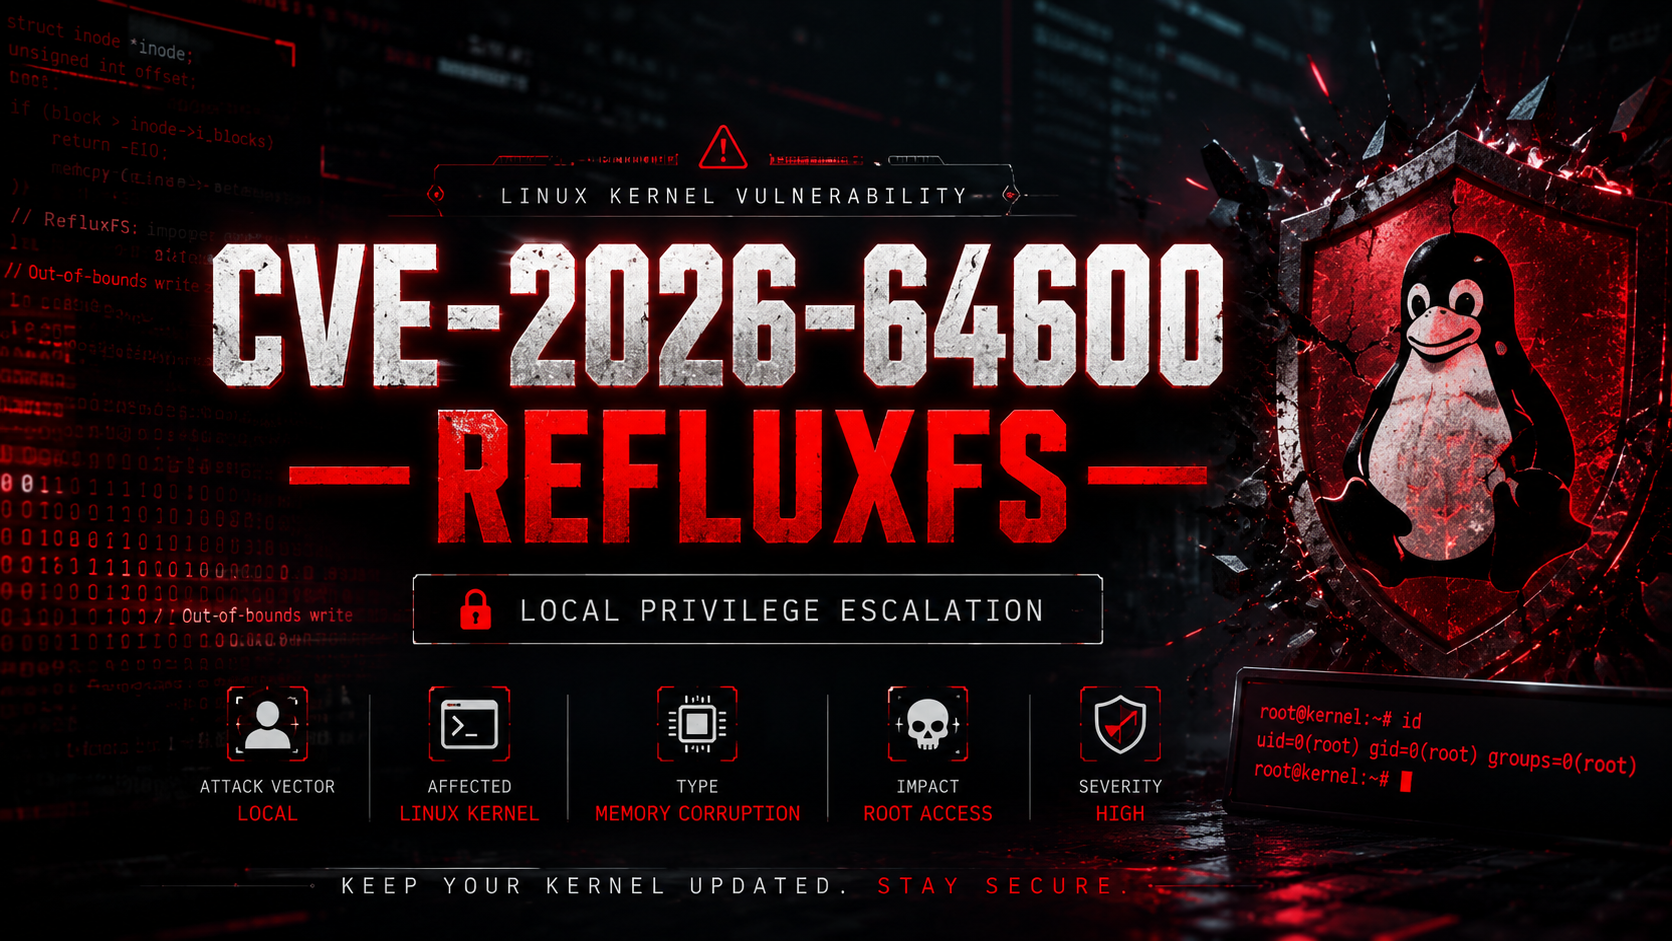
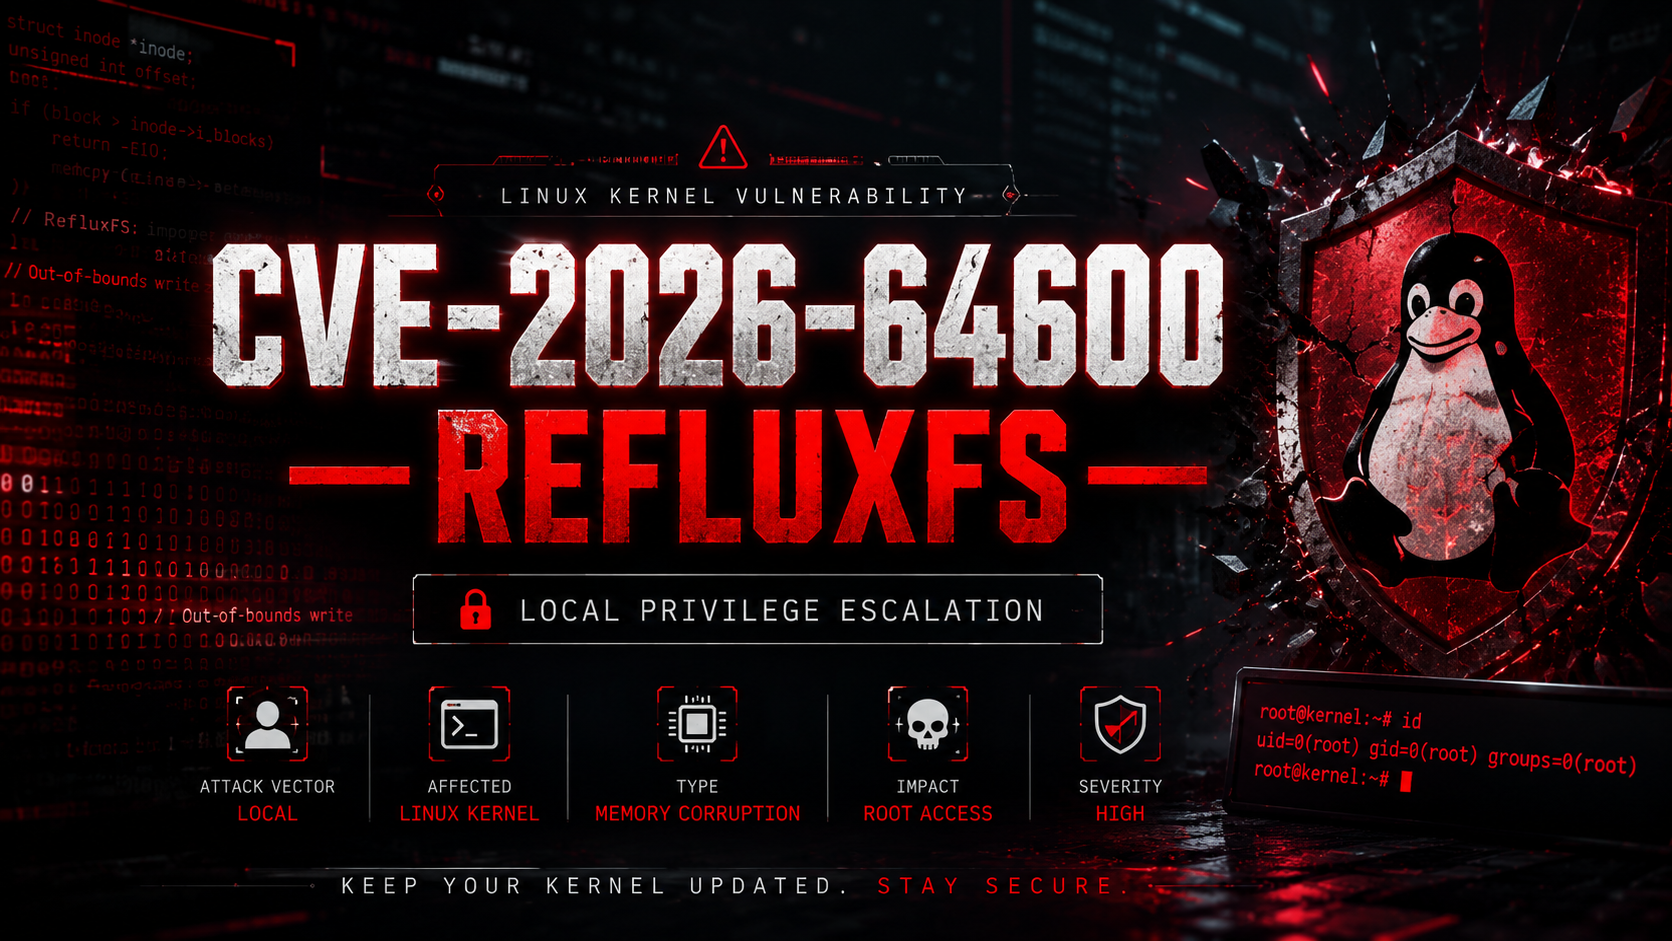
🚨 CVE-2026-64600 — RefluxFS

ChatGPT छवि 22 जुलाई 2026, रात 10:01:27 बजे

लिनक्स कर्नेल स्थानीय विशेषाधिकार वृद्धि (LPE)


📖 अवलोकन

CVE-2026-64600 ("RefluxFS") एक लिनक्स कर्नेल भेद्यता है जो RefluxFS फाइलसिस्टम कार्यान्वयन को प्रभावित करती है।

यह दोष फाइलसिस्टम मेटाडेटा के अनुचित सत्यापन से उत्पन्न होता है, जो संभावित रूप से कर्नेल मेमोरी भ्रष्टाचार का कारण बन सकता है। सही परिस्थितियों में, एक स्थानीय हमलावर विशेषाधिकार वृद्धि प्राप्त करने के लिए भेद्यता का शोषण कर सकता है।

यह रिपॉजिटरी शैक्षिक उद्देश्यों, रक्षात्मक अनुसंधान और भेद्यता विश्लेषण के लिए है।


✨ मुख्य बिंदु

  • 🔥 लिनक्स कर्नेल भेद्यता
  • 🧠 फाइलसिस्टम मेमोरी भ्रष्टाचार
  • ⚡ स्थानीय विशेषाधिकार वृद्धि
  • 🐧 लिनक्स वातावरण
  • 📚 शैक्षिक अनुसंधान
  • 🔬 सुरक्षा विश्लेषण

📊 भेद्यता सारांश

गुणमान
CVECVE-2026-64600
कोडनेमRefluxFS
घटकलिनक्स कर्नेल
वर्गमेमोरी भ्रष्टाचार
हमला वेक्टरस्थानीय
प्रभावविशेषाधिकार वृद्धि
आवश्यक विशेषाधिकारस्थानीय उपयोगकर्ता
उपयोगकर्ता सहभागिताकोई नहीं
शोषण प्रकारस्थानीय

📂 रिपॉजिटरी संरचना

.
├── README.md
├── LICENSE
├── docs/
│   ├── analysis.md
│   └── references.md
├── images/
│   └── banner.png
└── research/

🧩 तकनीकी सारांश

भेद्यता लिनक्स कर्नेल के RefluxFS कार्यान्वयन के अंतर्गत फाइलसिस्टम मेटाडेटा के हैंडलिंग को प्रभावित करती है।

निर्मित फाइलसिस्टम संरचनाओं के अनुचित सत्यापन के परिणामस्वरूप कर्नेल मेमोरी भ्रष्टाचार हो सकता है, जो संभावित रूप से एक स्थानीय हमलावर द्वारा विशेषाधिकार वृद्धि की अनुमति देता है।


🎯 संभावित प्रभाव

  • कर्नेल मेमोरी भ्रष्टाचार
  • स्थानीय विशेषाधिकार वृद्धि
  • रूट-स्तरीय समझौता
  • सुरक्षा सीमा बाईपास
  • सिस्टम अखंडता प्रभाव

🛡️ शमन

  • पैच किए गए लिनक्स कर्नेल संस्करण में अपडेट करें।
  • अविश्वसनीय फाइलसिस्टम इमेज माउंट करने से बचें।
  • अविश्वसनीय उपयोगकर्ताओं के लिए फाइलसिस्टम माउंटिंग विशेषाधिकार प्रतिबंधित करें।
  • विक्रेता सुरक्षा सलाहकारों का तुरंत पालन करें।

📚 संदर्भ

  • लिनक्स सुरक्षा सलाहकार
  • CVE डेटाबेस
  • विक्रेता सलाहकार
  • सुरक्षा अनुसंधान प्रकाशन

⚠️ अस्वीकरण

यह रिपॉजिटरी केवल शैक्षिक, अनुसंधान और रक्षात्मक सुरक्षा उद्देश्यों के लिए प्रदान की गई है।

लेखक प्रदान की गई जानकारी के दुरुपयोग या क्षति के लिए कोई जिम्मेदारी नहीं लेते हैं।

टूल डाउनलोड करें