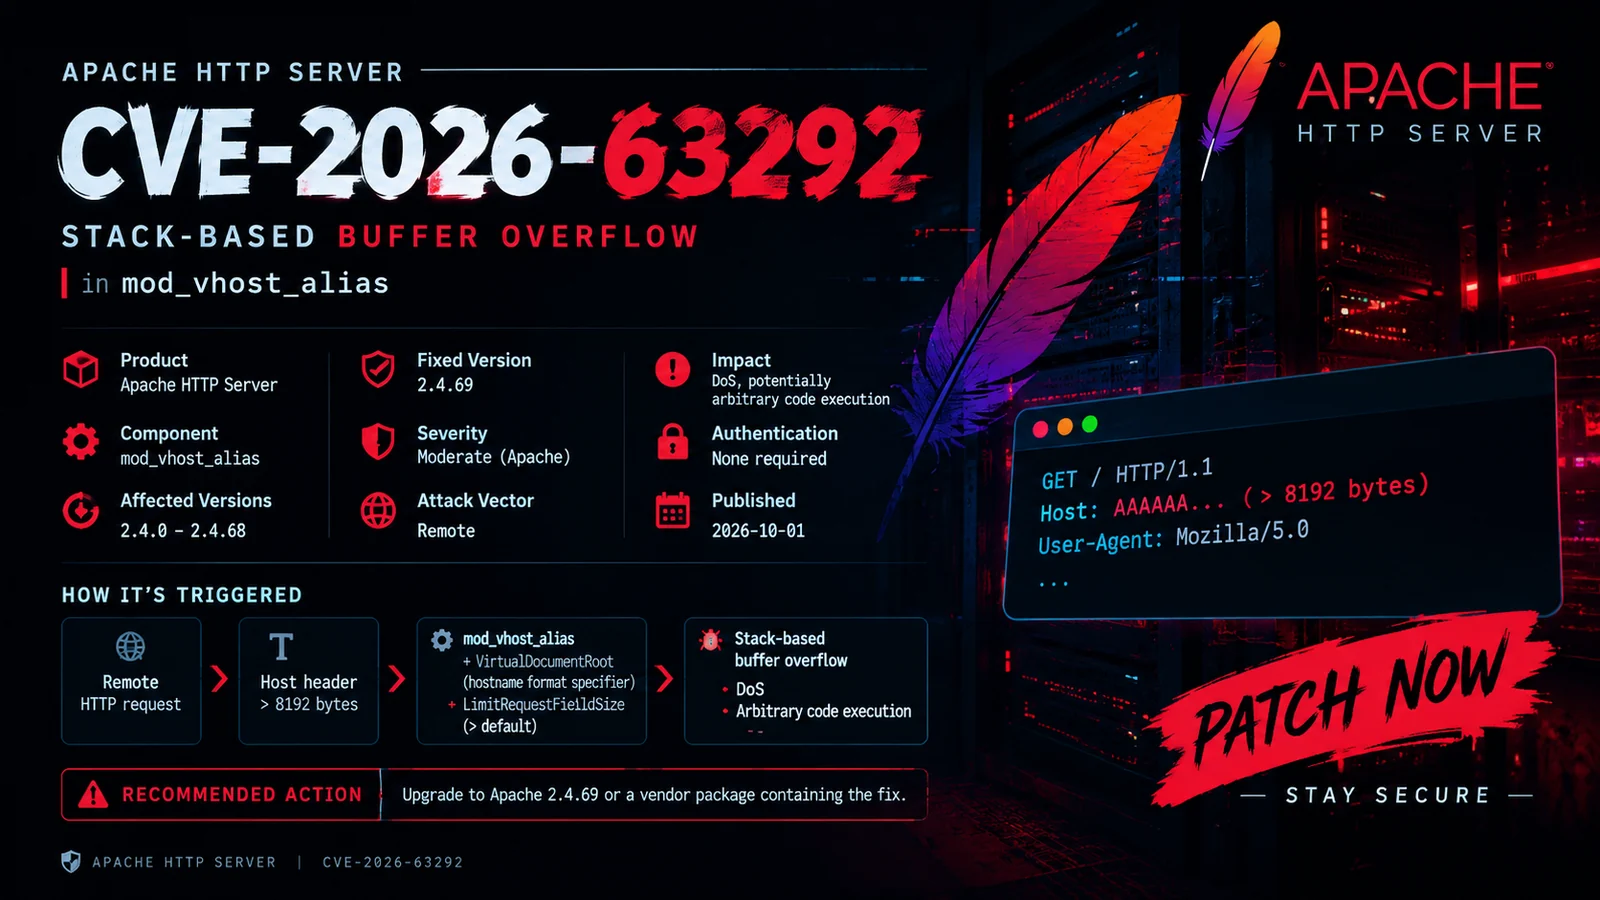
 0xblackash/cve-2026-63292
CVE-2026-63292 का दस्तावेज़ीकरण करता है, जो Apache mod_vhost_alias में स्टैक-आधारित बफ़र ओवरफ़्लो है, जिसमें प्रभावित संस्करण, सुरक्षित संस्करण और कॉन्फ़िगरेशन जाँच, तथा पैच मार्गदर्शन शामिल है।

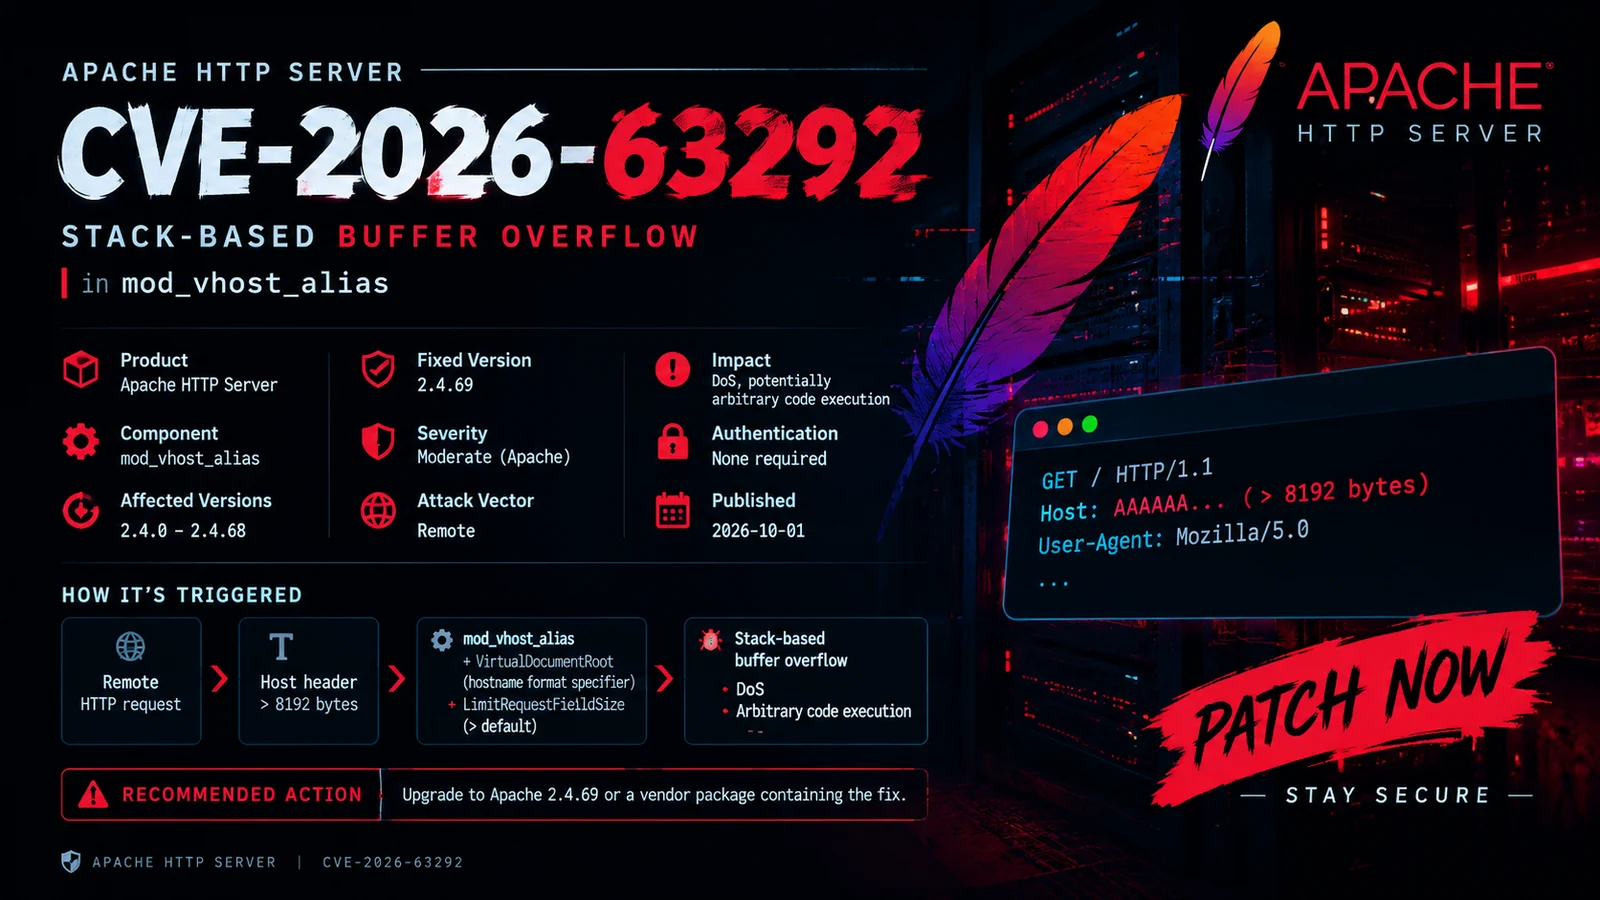
CVE-2026-63292 एक स्टैक-आधारित बफ़र ओवरफ़्लो भेद्यता है जो Apache HTTP Server के mod_vhost_alias मॉड्यूल को प्रभावित करती है।
यह समस्या विशिष्ट सर्वर कॉन्फ़िगरेशन के अंतर्गत उत्पन्न हो सकती है, जिसमें अत्यधिक बड़े HTTP Host हेडर और VirtualDocumentRoot होस्टनाम फ़ॉर्मेट स्पेसिफ़ायर शामिल होते हैं।
CVE-2026-63292
├── Component: mod_vhost_alias
├── Type: Stack-Based Buffer Overflow
├── CWE: CWE-121
├── Attack Vector: Network
├── Authentication: Not required
└── Impact: Denial of Service / Potential Code Execution
| Apache HTTP Server | स्थिति |
|---|---|
2.4.0 – 2.4.68 | ⚠️ प्रभावित |
2.4.69+ | ✅ ठीक किया गया |
अपने ऑपरेटिंग-सिस्टम विक्रेता द्वारा प्रदान किए गए पैकेज संस्करण को हमेशा सत्यापित करें, क्योंकि वितरण अपस्ट्रीम संस्करण संख्या बदले बिना सुरक्षा सुधारों को बैकपोर्ट कर सकते हैं।
Apache HTTP Server
        │
        ▼
   mod_vhost_alias
        │
        ▼
VirtualDocumentRoot
        │
        ▼
Hostname format processing
        │
        ▼
Oversized Host header
        │
        ▼
Stack-based buffer overflow
यह भेद्यता एक विशिष्ट कॉन्फ़िगरेशन संयोजन से जुड़ी है।
प्रासंगिक संकेतकों में शामिल हैं:
LoadModule vhost_alias_module modules/mod_vhost_alias.so

VirtualDocumentRoot /var/www/%0

LimitRequestFieldSize <value above default>
किसी भेद्य कॉन्फ़िगरेशन का मूल्यांकन केवल अधिकृत परीक्षण वातावरण में ही किया जाना चाहिए।
Apache संस्करण जाँचें:
apache2 -v
Debian / Ubuntu:
dpkg -l | grep apache2
RHEL / Fedora:
rpm -qa | grep httpd
जाँचें कि क्या mod_vhost_alias लोड है:
apachectl -M | grep vhost
या:
apache2ctl -M | grep vhost
कॉन्फ़िगरेशन में खोजें:
grep -R "VirtualDocumentRoot" /etc/apache2/ 2>/dev/null
LimitRequestFieldSize जाँचें:
grep -R "LimitRequestFieldSize" /etc/apache2/ 2>/dev/null
Apache HTTP Server को सुरक्षा सुधार वाले संस्करण में अपग्रेड करें।
Affected
2.4.0 ───────────────► 2.4.68
                         │
                         │ UPDATE
                         ▼
                     2.4.69+
                      FIXED
अपडेट के बाद सत्यापित करें:
apache2 -v
फिर कॉन्फ़िगरेशन को मान्य करें:
apachectl configtest
यदि आपके वातावरण के लिए उपयुक्त हो तो सेवा को पुनः आरंभ करें:
sudo systemctl restart apache2
यह रिपॉज़िटरी जानबूझकर सुरक्षित भेद्यता पहचान पर केंद्रित है।
यह प्रदान नहीं करती:
अनुशंसित दृष्टिकोण संस्करण और कॉन्फ़िगरेशन सत्यापन है।
     ┌──────────────────────┐
     │ Identify Apache      │
     │ version              │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check mod_vhost_alias │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Review VirtualHost / │
     │ VirtualDocumentRoot  │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check request-header │
     │ configuration         │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Patch / Verify       │
     │ fixed package        │
     └──────────────────────┘
| Property | Value |
|---|---|
| CVE | CVE-2026-63292 |
| Product | Apache HTTP Server |
| Module | mod_vhost_alias |
| Vulnerability | Stack-based buffer overflow |
| CWE | CWE-121 |
| Vector | Network |
| Authentication | Not required |
| Affected | 2.4.0 – 2.4.68 |
| Fixed | 2.4.69 |
| Primary Concern | Memory corruption |
| Safe Testing | Version + configuration checks |
CVE-2026-63292/
│
├── README.md
├── banner.png
├── CVE-2026-63292.py
├── requirements.txt
└── screenshots/
    └── lab-environment.png
यह परियोजना अधिकृत सुरक्षा अनुसंधान, रक्षात्मक परीक्षण, भेद्यता विश्लेषण, और शैक्षिक उद्देश्यों के लिए है।
केवल उन सिस्टमों का परीक्षण करें जिनके आप स्वामी हैं या जिनका मूल्यांकन करने के लिए आपके पास स्पष्ट अनुमति है।
0xBlackash // Security Research
Understand • Verify • Patch • Secure
