 0xblackash/cve-2026-48908
CVE-2026-48908

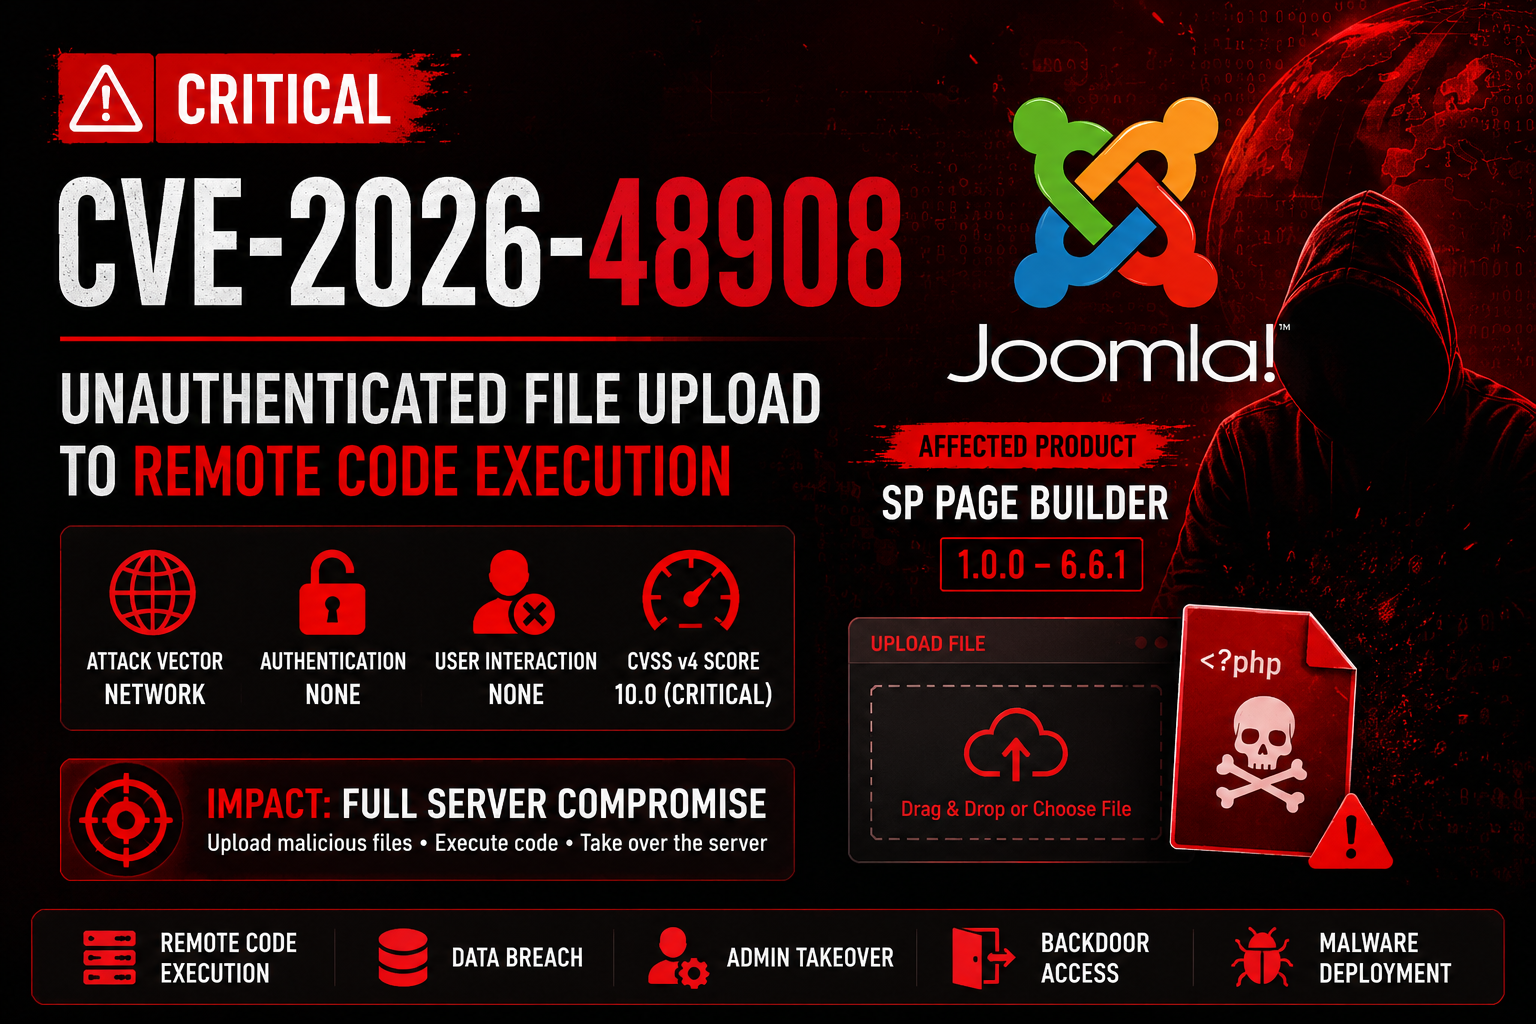


SP Page Builder में एक महत्वपूर्ण कमजोरी अप्रमाणित हमलावरों को मनमानी फ़ाइलें अपलोड करने और रिमोट कोड निष्पादन (RCE) प्राप्त करने की अनुमति देती है, जो संभावित रूप से पूर्ण सर्वर समझौते का कारण बन सकती है।
CVE-2026-48908 एक महत्वपूर्ण सुरक्षा कमजोरी है जो SP Page Builder, Joomla के लिए एक लोकप्रिय एक्सटेंशन को प्रभावित करती है।
यह दोष फ़ाइल अपलोड कार्यक्षमता में अनुचित पहुंच नियंत्रण और अपर्याप्त सत्यापन के कारण उत्पन्न होता है, जो हमलावरों को बिना प्रमाणीकरण के दुर्भावनापूर्ण फ़ाइलें अपलोड करने की अनुमति देता है।
सफल शोषण के परिणामस्वरूप हो सकता है:
| गुण | मान |
|---|---|
| CVE आईडी | CVE-2026-48908 |
| गंभीरता | महत्वपूर्ण |
| CVSS v4 स्कोर | 10.0 |
| हमला वेक्टर | नेटवर्क |
| प्रमाणीकरण आवश्यक | कोई नहीं |
| उपयोगकर्ता इंटरैक्शन | कोई नहीं |
| जटिलता | निम्न |
| प्रभाव | पूर्ण सिस्टम समझौता |
Component:
SP Page Builder

Affected Versions:
1.0.0 → 6.6.1

Fixed Version:
6.6.2+
कमजोरी निम्नलिखित में मौजूद है:
asset.uploadCustomIcon
अपलोड तंत्र निम्नलिखित को ठीक से लागू नहीं करता है:
परिणामस्वरूप, हमलावर सीधे लक्ष्य सर्वर पर निष्पादन योग्य PHP फ़ाइलें अपलोड कर सकते हैं।
इन पर ध्यान दें:
Unexpected PHP files in upload directories
Unknown administrator accounts
Suspicious POST requests
New scheduled tasks
Outbound connections to unknown hosts
Web shell artifacts
Upgrade SP Page Builder to 6.6.2 or newer
अपलोड निर्देशिकाओं में खोजें:
find . -type f -name "*.php"
हाल ही में बनाई गई फ़ाइलों की तलाश करें:
find . -mtime -7
वेब सर्वर लॉग की समीक्षा करें:
grep "POST" access.log
| श्रेणी | रेटिंग |
|---|---|
| शोषण क्षमता | ⭐⭐⭐⭐⭐ |
| पहचान कठिनाई | ⭐⭐ |
| व्यावसायिक प्रभाव | ⭐⭐⭐⭐⭐ |
| आवश्यक विशेषाधिकार | कोई नहीं |
| इंटरनेट एक्सपोज़र जोखिम | महत्वपूर्ण |
CVE-2026-48908 एक महत्वपूर्ण अप्रमाणित फ़ाइल अपलोड कमजोरी है जो Joomla के लिए SP Page Builder को प्रभावित करती है। यह दोष हमलावरों को मनमानी निष्पादन योग्य फ़ाइलें अपलोड करने और रिमोट कोड निष्पादन प्राप्त करने में सक्षम बनाता है, जिसके परिणामस्वरूप प्रभावित सर्वर का पूर्ण समझौता हो सकता है।
कमजोर संस्करणों का उपयोग करने वाले संगठनों को तुरंत पैच लगाना चाहिए और पूरी तरह से समझौता मूल्यांकन करना चाहिए।
तुरंत पैच लगाएँ

