
 0xblackash/cve-2026-46817
CVE-2026-46817

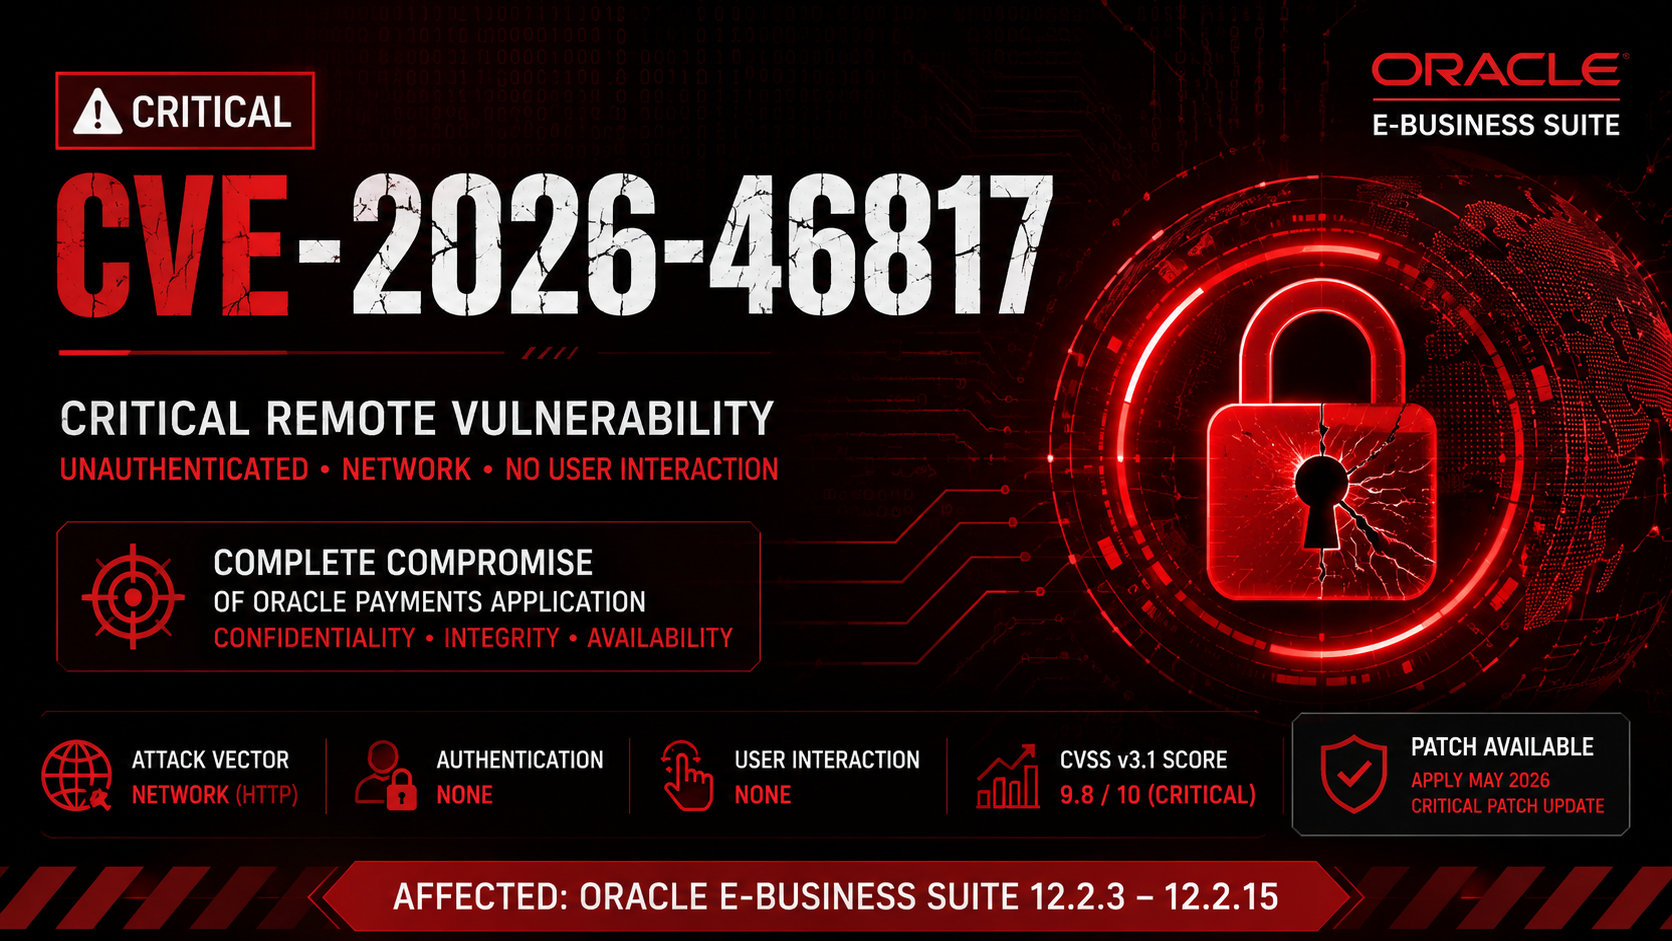


Oracle Payments (फ़ाइल संचरण) को प्रभावित करने वाली महत्वपूर्ण अप्रमाणित रिमोट कमजोरी जो HTTP पर एप्लिकेशन के पूर्ण समझौते की अनुमति दे सकती है।
CVE-2026-46817 Oracle E-Business Suite के Oracle Payments घटक में एक महत्वपूर्ण कमजोरी है। यह दोष फ़ाइल संचरण कार्यक्षमता को प्रभावित करता है और बिना प्रमाणीकरण के HTTP पर दूरस्थ रूप से शोषण किया जा सकता है।
एक सफल हमला हमलावर को कमजोर Oracle Payments एप्लिकेशन से पूरी तरह समझौता करने की अनुमति दे सकता है, जिसके परिणामस्वरूप पूर्ण हानि हो सकती है:
| मीट्रिक | मान |
|---|---|
| CVE ID | CVE-2026-46817 |
| CVSS v3.1 | 9.8 (गंभीर) |
| हमला वेक्टर | नेटवर्क |
| हमला जटिलता | निम्न |
| आवश्यक विशेषाधिकार | कोई नहीं |
| उपयोगकर्ता सहभागिता | कोई नहीं |
| दायरा | अपरिवर्तित |
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| उत्पाद | प्रभावित संस्करण |
|---|---|
| Oracle E-Business Suite | 12.2.3 – 12.2.15 |
| घटक | Oracle Payments – फ़ाइल संचरण |
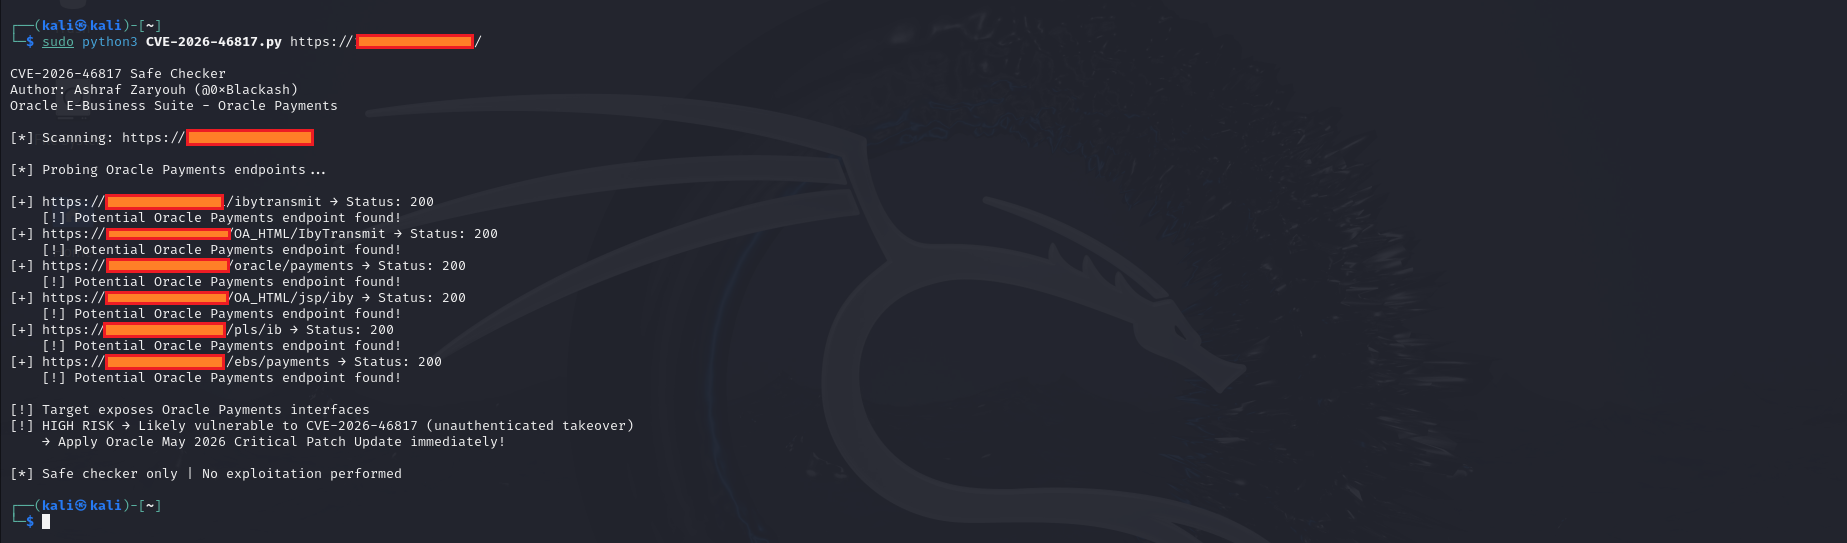
सफल शोषण एक हमलावर को निम्नलिखित करने की अनुमति दे सकता है:
Oracle तुरंत नवीनतम क्रिटिकल पैच अपडेट (CPU) लागू करने की सिफारिश करता है।
अतिरिक्त बचाव उपायों में शामिल हैं:
सुरक्षा टीमों को निम्नलिखित पर निगरानी रखनी चाहिए:
Oracle क्रिटिकल पैच अपडेट (मई 2026)
राष्ट्रीय भेद्यता डेटाबेस (NVD)
| मद | स्थिति |
|---|---|
| गंभीरता | 🔴 गंभीर |
| CVSS | 9.8 |
| दूरस्थ | ✅ हाँ |
| प्रमाणीकरण आवश्यक | ❌ नहीं |
| उपयोगकर्ता सहभागिता | ❌ नहीं |
| पैच उपलब्ध | ✅ हाँ |
सुरक्षा एक प्रक्रिया है, कोई उत्पाद नहीं।

