 0xblackash/cve-2026-46331
CVE-2026-46331

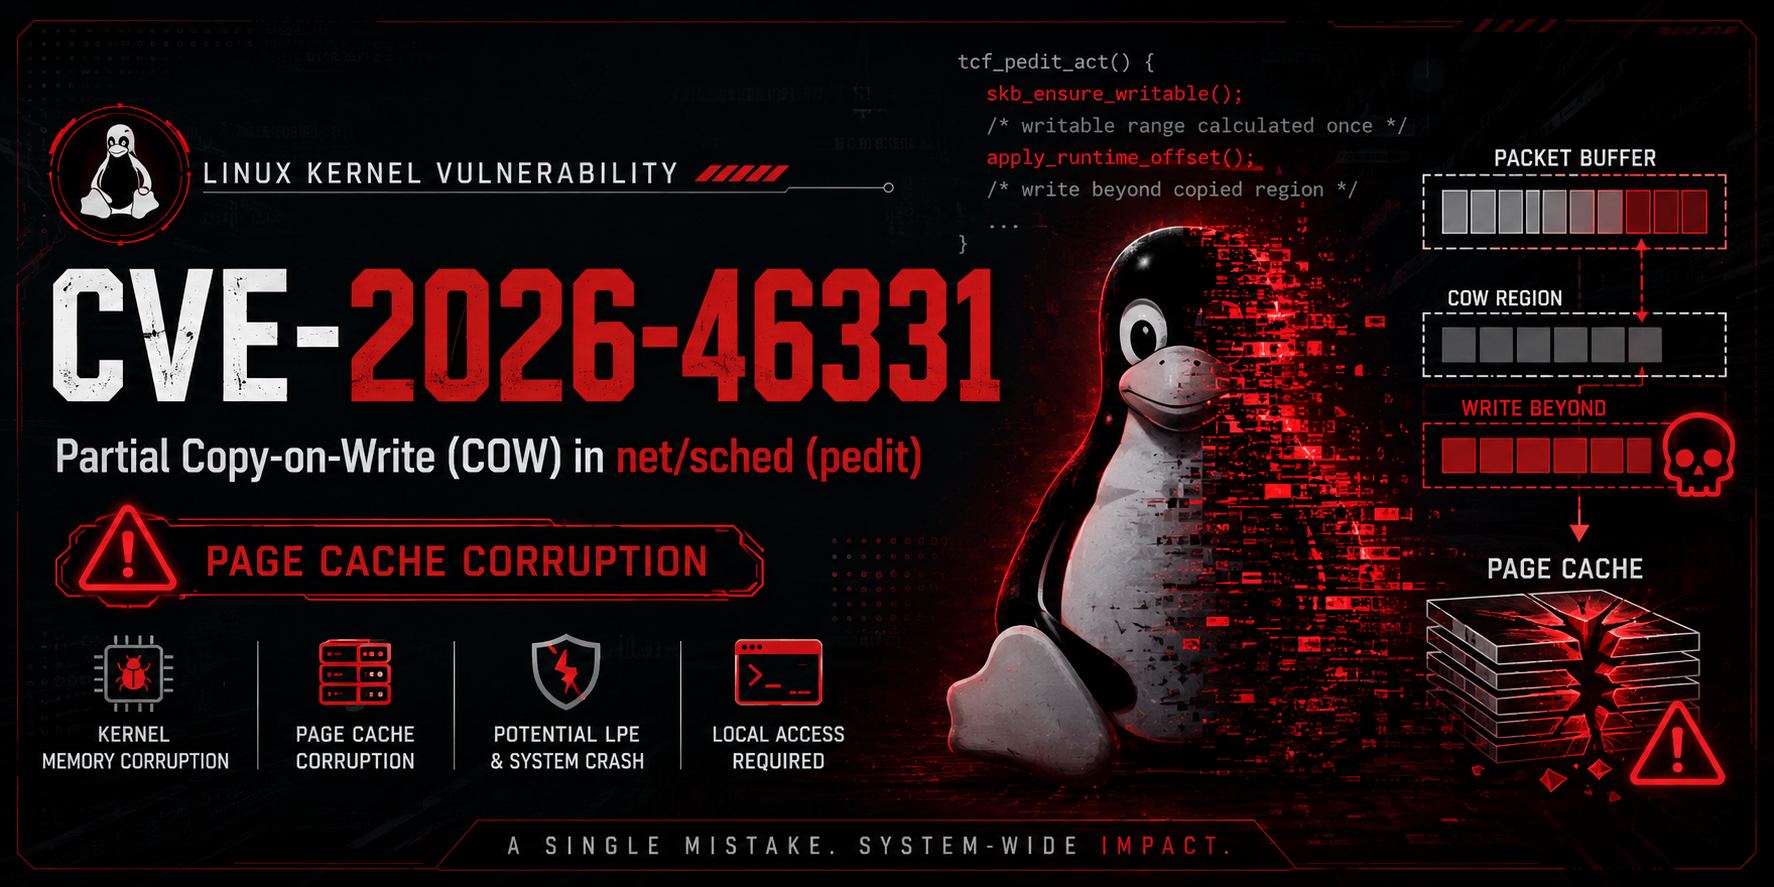
net/sched आंशिक कॉपी-ऑन-राइट (COW) पेज कैश भ्रष्टाचार

एक लिनक्स कर्नेल भेद्यता जो ट्रैफ़िक नियंत्रण (tc) पैकेट संपादन उपप्रणाली में गलत कॉपी-ऑन-राइट (COW) हैंडलिंग के कारण उत्पन्न होती है।
CVE-2026-46331 एक लिनक्स कर्नेल भेद्यता है जो net/sched पैकेट संपादन (act_pedit) उपप्रणाली को प्रभावित करती है।
यह भेद्यता इसलिए उत्पन्न होती है क्योंकि कर्नेल वास्तविक पैकेट-संपादन ऑफ़सेट ज्ञात होने से पहले ही लिखने योग्य कॉपी-ऑन-राइट (COW) सीमा की गणना कर लेता है। जब रनटाइम हेडर ऑफ़सेट लागू किए जाते हैं, तो मेमोरी के कुछ हिस्से कॉपी किए बिना लिखने योग्य रह सकते हैं, जिसके परिणामस्वरूप पेज कैश भ्रष्टाचार होता है।
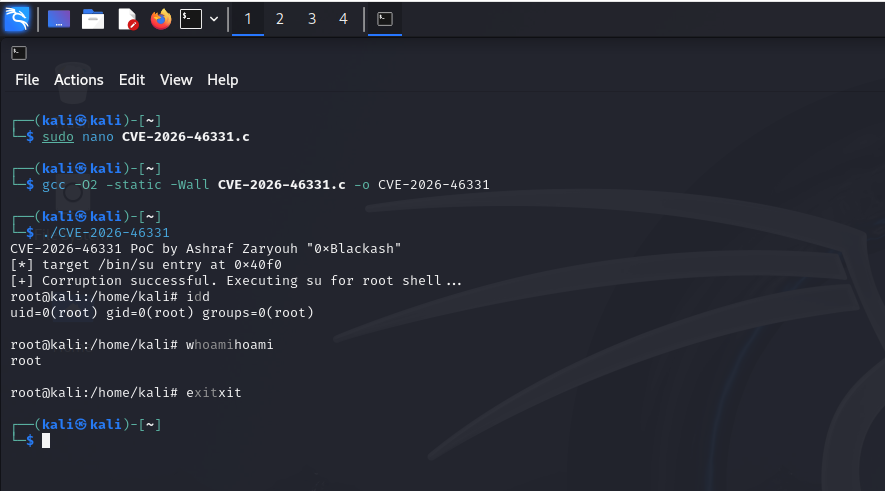
विशिष्ट परिस्थितियों में, यह भ्रष्टाचार स्थानीय विशेषाधिकार वृद्धि (LPE) या कर्नेल अस्थिरता के लिए एक शक्तिशाली आधार बन सकता है। :contentReference[oaicite:0]{index=0}
Linux Kernel
└── net/
    └── sched/
        └── act_pedit.c
प्रभावित फ़ंक्शन:
tcf_pedit_act()
समस्या:
skb_ensure_writable()
        │
        ▼
केवल एक बार लिखने योग्य सीमा की गणना करता है
        │
        ▼
रनटाइम हेडर ऑफ़सेट बाद में बदल जाते हैं
        │
        ▼
COW क्षेत्र के बाहर की मेमोरी संशोधित होती है
        │
        ▼
पेज कैश भ्रष्टाचार
असुरक्षित कार्यान्वयन:
tcfp_off_max_hint का उपयोग करता है।यह एक आंशिक कॉपी-ऑन-राइट स्थिति उत्पन्न करता है जो कैश्ड कर्नेल पृष्ठों को दूषित कर सकता है। :contentReference[oaicite:1]{index=1}
संभावित परिणामों में शामिल हैं:
हमलावर को आमतौर पर इसकी आवश्यकता होती है:
tc) को कॉन्फ़िगर करने की क्षमताCAP_NET_ADMIN (सीधे या अविशेषाधिकृत उपयोगकर्ता नेमस्पेस के माध्यम से, सिस्टम कॉन्फ़िगरेशन पर निर्भर)आधिकारिक सलाहकार में कोई दूरस्थ हमला वेक्टर वर्णित नहीं किया गया है। :contentReference[oaicite:3]{index=3}
ट्रैफ़िक नियंत्रण (tc)

        │

 act_pedit

        │

 tcf_pedit_act()

        │

 skb_ensure_writable()

        │

 आंशिक COW

        │

 पेज कैश भ्रष्टाचार
अपस्ट्रीम कर्नेल पैच:
skb_ensure_writable() को प्रति-कुंजी प्रसंस्करण लूप के अंदर ले जाता है।skb_cow() का उपयोग करता है।INT_MIN) को रोकता है। :contentReference[oaicite:4]{index=4}CAP_NET_ADMIN को प्रतिबंधित करें।tc पैकेट-संपादन नियमों को अक्षम करें।| फ़ील्ड | मान |
|---|---|
| CVE | CVE-2026-46331 |
| घटक | लिनक्स कर्नेल net/sched |
| मॉड्यूल | act_pedit |
| भेद्यता | आंशिक कॉपी-ऑन-राइट |
| प्रभाव | पेज कैश भ्रष्टाचार |
| संभावित परिणाम | कर्नेल मेमोरी भ्रष्टाचार / संभावित LPE |
| हमला वेक्टर | स्थानीय |
| आवश्यक विशेषाधिकार | आमतौर पर CAP_NET_ADMIN |
| सुधार उपलब्ध | ✅ हाँ |
कर्नेल भेद्यताएँ तेज़ी से विकसित होती हैं।
अपने लिनक्स कर्नेल को हमेशा नवीनतम स्थिर सुरक्षा पैच के साथ अपडेट रखें।

