 0xblackash/cve-2026-43503
CVE-2026-43503

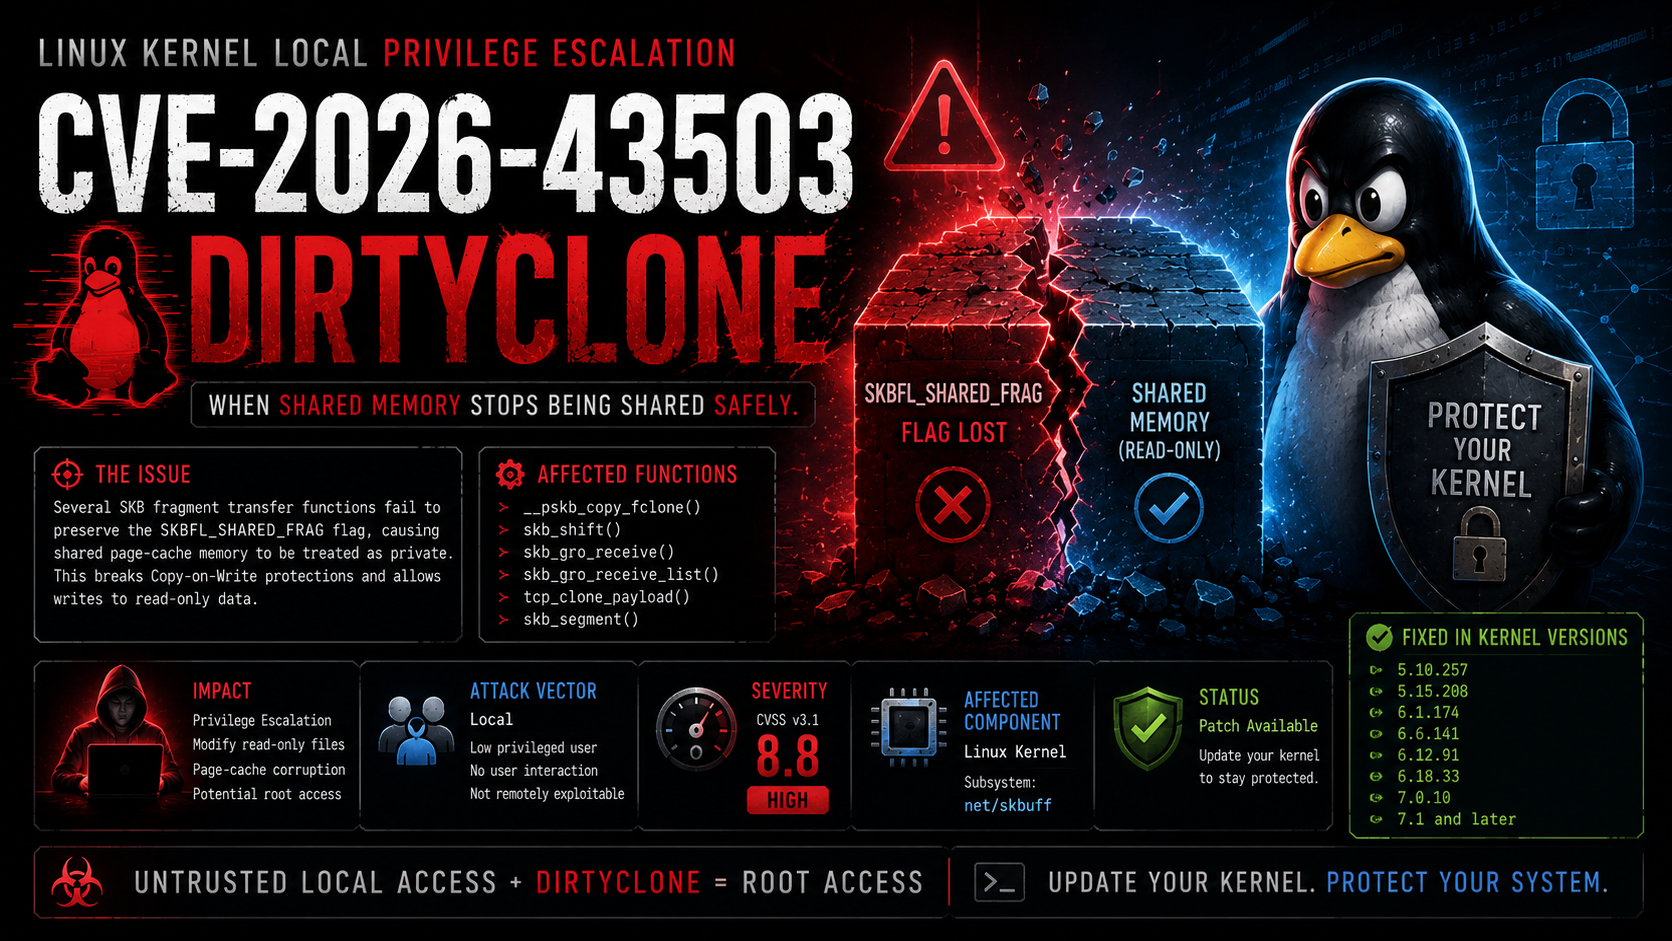


एक स्थानीय विशेषाधिकार वृद्धि कमजोरी जो लिनक्स नेटवर्किंग स्टैक के अंदर SKBFL_SHARED_FRAG फ़्लैग के अनुचित प्रसार के कारण होती है।
CVE-2026-43503, जिसे DirtyClone उपनाम दिया गया है, लिनक्स कर्नेल नेटवर्किंग सबसिस्टम को प्रभावित करने वाली एक उच्च गंभीरता स्थानीय विशेषाधिकार वृद्धि (LPE) कमजोरी है।
कमजोरी इसलिए मौजूद है क्योंकि कई सॉकेट बफर (SKB) खंड-प्रतिलिपि रूटीन क्लोनिंग या पैकेट खंडों को स्थानांतरित करते समय SKBFL_SHARED_FRAG फ़्लैग को संरक्षित करने में विफल रहते हैं।
परिणामस्वरूप, वह मेमरी जो कॉपी-ऑन-राइट (CoW) सिमैंटिक्स द्वारा संरक्षित रहनी चाहिए, अप्रत्याशित रूप से लिखने योग्य हो सकती है, जिससे एक स्थानीय हमलावर विशिष्ट परिस्थितियों में रीड-ओनली पेज-कैश डेटा को संशोधित कर सकता है।
DirtyClone नाम दो प्रमुख विशेषताओं को दर्शाता है:
पिछली लिनक्स मेमरी भ्रष्टाचार कमजोरियों के समान, यह मुद्दा पारंपरिक बफर ओवरफ्लो के बजाय साझा मेमरी मेटाडेटा के गलत संचालन से उत्पन्न होता है।
सफल शोषण एक हमलावर को अनुमति दे सकता है:
कई नेटवर्किंग सहायक फ़ंक्शन बिना कॉपी किए पैकेट खंडों को क्लोन या स्थानांतरित करते हैं:
SKBFL_SHARED_FRAG
फ़्लैग।
परिणामस्वरूप, गंतव्य सॉकेट बफर गलती से उस मेमरी का स्वामित्व मान लेता है जो वास्तव में साझा है।
यह कर्नेल की पेज स्वामित्व और लेखन सुरक्षा के बारे में धारणाओं को तोड़ता है।
__pskb_copy_fclone()

skb_shift()

skb_gro_receive()

skb_gro_receive_list()

tcp_clone_payload()

skb_segment()
इनमें से प्रत्येक रूटीन साझा-खंड स्थिति को संरक्षित किए बिना खंड संदर्भों का प्रसार कर सकता है।
स्थानीय उपयोगकर्ता
     │
     ▼
क्राफ्टेड नेटवर्किंग वर्कलोड बनाएँ
     │
     ▼
SKB खंड क्लोनिंग
     │
     ▼
SKBFL_SHARED_FRAG खो गया
     │
     ▼
साझा मेमरी निजी प्रतीत होती है
     │
     ▼
रीड-ओनली पेज कैश में लिखें
     │
     ▼
विशेषाधिकार वृद्धि
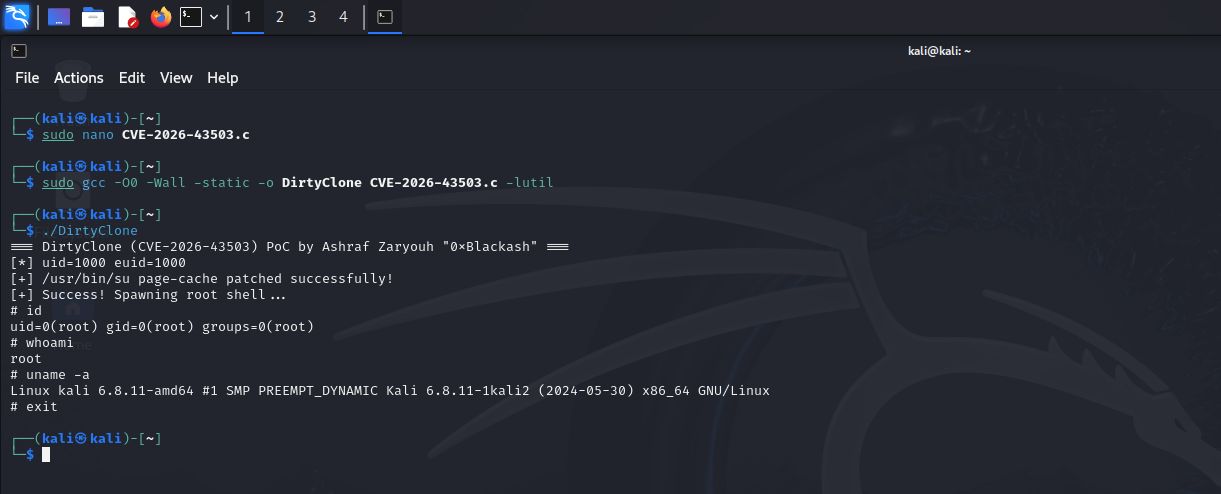
| संपत्ति | मान |
|---|---|
| CVE | CVE-2026-43503 |
| उपनाम | DirtyClone |
| गंभीरता | उच्च |
| CVSS v3.1 | 8.8 |
| आक्रमण वेक्टर | स्थानीय |
| जटिलता | निम्न |
| आवश्यक विशेषाधिकार | निम्न |
| उपयोगकर्ता सहभागिता | कोई नहीं |
| दायरा | परिवर्तित |
| प्रभाव | विशेषाधिकार वृद्धि |
लिनक्स कर्नेल

उपप्रणाली:
net/skbuff
| स्थिर शाखा | स्थिर संस्करण |
|---|---|
| 5.10 | 5.10.257 |
| 5.15 | 5.15.208 |
| 6.1 | 6.1.174 |
| 6.6 | 6.6.141 |
| 6.12 | 6.12.91 |
| 6.18 | 6.18.33 |
| 7.0 | 7.0.10 |
| 7.1+ | ठीक किया गया |
संकेतकों में शामिल हो सकते हैं:
| श्रेणी | विवरण |
|---|---|
| CWE | अनुचित स्थिति प्रबंधन |
| कमजोरी प्रकार | स्थानीय विशेषाधिकार वृद्धि |
| शोषण | स्थानीय प्रमाणित हमलावर |
| रीबूट आवश्यक है | कर्नेल अपडेट के बाद |
| दूरस्थ रूप से शोषणीय | ❌ नहीं |
DirtyClone एक नेटवर्क रिमोट एक्सप्लॉइट नहीं है—यह एक स्थानीय विशेषाधिकार वृद्धि कमजोरी है जो साझा सॉकेट-बफर खंडों के गलत संचालन के कारण होती है।
SKBFL_SHARED_FRAGफ़्लैग खोने से उस मेमरी में लिखने की अनुमति मिलती है जो संरक्षित रहनी चाहिए, जो लिनक्स की कॉपी-ऑन-राइट गारंटी को कमजोर करती है और सही परिस्थितियों में विशेषाधिकार वृद्धि को सक्षम बनाती है।
कर्नेल विशेषाधिकार वृद्धि कमजोरियां यह प्रदर्शित करती रहती हैं कि कैसे सूक्ष्म मेमरी-प्रबंधन गलतियों के गंभीर सुरक्षा परिणाम हो सकते हैं।
यदि यह रिपॉजिटरी उपयोगी थी, तो साइबर सुरक्षा अनुसंधान और कमजोरी दस्तावेज़ीकरण का समर्थन करने के लिए इसे ⭐ स्टार करने पर विचार करें।

